


Các nhà nghiên cứu vô hiệu hóa từ xa trình cập nhật của Popcorn Time để ngăn chặn nguy cơ botnet
Công ty bảo mật Eye Security đã thực hiện hơn 2 triệu bản cập nhật từ xa để vô hiệu hóa trình cập nhật tự động của phần mềm Popcorn Time, vốn tiềm ẩn nguy cơ bị kẻ xấu lợi dụng để chiếm quyền điều...

- Giọng nữ Bắc
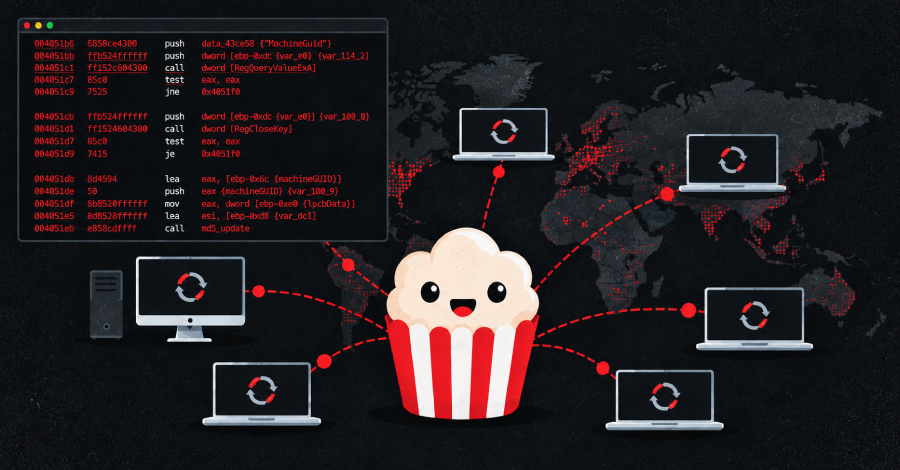
Trong khoảng thời gian từ tháng 11/2025 đến tháng 3/2026, công ty bảo mật Eye Security (Hà Lan) đã thực hiện một chiến dịch đặc biệt mang tên Operation IXIM. Họ đã đẩy hơn 2 triệu bản cập nhật từ xa vào các máy tính người dùng để vô hiệu hóa một trình cập nhật chạy ngầm của Time4Popcorn – một phiên bản sao chép đã bị bỏ rơi của ứng dụng xem phim lậu Popcorn Time.
Các chuyên gia tại Eye Security phát hiện ra rằng trình cập nhật Updater.exe này liên tục cố gắng kết nối tới một địa chỉ web đã không còn tồn tại. Bằng cách đăng ký lại các tên miền này, họ nhận thấy hàng chục yêu cầu kết nối mỗi giây từ hàng triệu thiết bị trên toàn cầu, bao gồm cả các máy tính trong mạng lưới chính phủ và doanh nghiệp.
Rủi ro từ trình cập nhật bị bỏ rơi
Vấn đề nằm ở chỗ trình cập nhật này kiểm tra phiên bản mới qua kết nối không mã hóa và tự động cài đặt bất kỳ tệp tin nào được gửi đến với đặc quyền cao nhất (SYSTEM trên Windows hoặc root trên macOS). Điều này mở ra kịch bản tấn công nguy hiểm: bất kỳ ai kiểm soát được các tên miền này đều có thể đẩy mã độc, ransomware hoặc biến hàng triệu máy tính thành một mạng lưới botnet khổng lồ.
Lỗ hổng này được định danh là CVE-2026-30612 với điểm số CVSS lên tới 9.8/10. Do dự án gốc đã ngừng phát triển và không còn bản vá, Eye Security đã quyết định sử dụng chính cơ chế cập nhật của phần mềm để vô hiệu hóa nó. Bản cập nhật này chỉ thực hiện một nhiệm vụ duy nhất: dừng và vô hiệu hóa dịch vụ cập nhật mà không làm thay đổi các tệp tin khác của người dùng.
Khuyến nghị cho người dùng
Mặc dù việc vô hiệu hóa trình cập nhật giúp giảm thiểu rủi ro bị chiếm quyền điều khiển từ xa, nhưng ứng dụng Popcorn Time vẫn tồn tại nhiều nguy cơ bảo mật khác do sử dụng công nghệ cũ và các kết nối không an toàn. Eye Security khuyến cáo người dùng:
- Gỡ cài đặt hoàn toàn Popcorn Time khỏi thiết bị.
- Đối với người dùng Windows, có thể dừng dịch vụ bằng lệnh:
sc.exe stop "Update service"vàsc.exe config "Update service" start= disabled. - Đối với người dùng macOS, có thể chạy lệnh:
launchctl unload -w /Library/LaunchDaemons/PT.updd.plist.
Hiện tại, các tên miền liên quan đã được chuyển giao cho tổ chức phi lợi nhuận Shadowserver Foundation để quản lý, ngăn chặn việc bị kẻ xấu lợi dụng trong tương lai.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.