




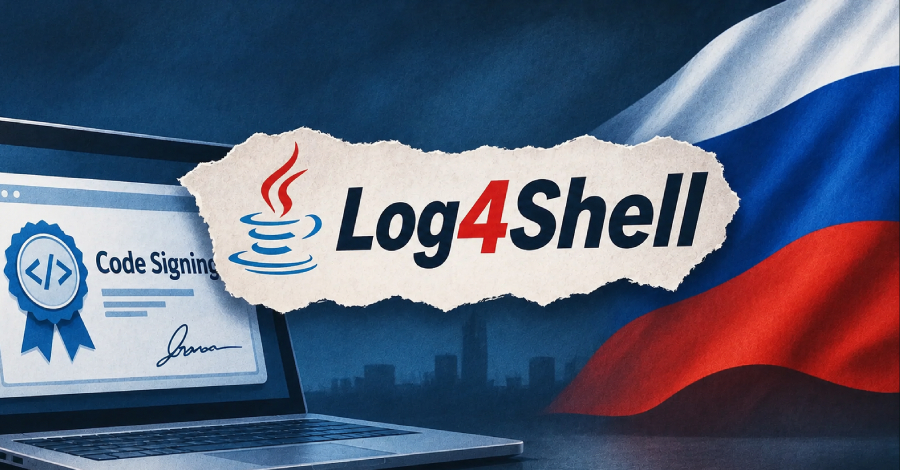
Nhóm tin tặc BO Team khai thác lỗ hổng Log4Shell trên VMware vCenter để tấn công chuỗi cung ứng
Các chuyên gia an ninh mạng vừa phát hiện chiến dịch xâm nhập kéo dài nhiều tháng của nhóm tin tặc BO Team vào hạ tầng của một công ty phần mềm tại Nga, nhằm mục đích chiếm quyền kiểm soát máy chủ ký...

- Giọng nữ Bắc
Một cuộc điều tra từ đội ngũ Kaspersky ICS CERT đã phơi bày chiến dịch tấn công kéo dài nhiều tháng nhắm vào hạ tầng phát triển phần mềm của một doanh nghiệp tại Nga. Thủ phạm được xác định là BO Team (còn được biết đến với các tên gọi khác như Black Owl hay Hoody Hyena), một nhóm tin tặc được cho là có nguồn gốc từ Ukraine, chuyên thực hiện các hoạt động gián điệp mạng và hacktivism.
Table Of Content
Khai thác lỗ hổng Log4Shell để thâm nhập
Theo báo cáo, nhóm này đã khai thác thành công lỗ hổng nghiêm trọng CVE-2021-44228 (thường gọi là Log4Shell) trên máy chủ VMware vCenter phiên bản 7.0.3. Sau khi chiếm được quyền thực thi lệnh từ xa với đặc quyền root, tin tặc đã thiết lập các backdoor bằng cách cài đặt script định kỳ trong thư mục /etc/cron.hourly/, ngụy trang dưới dạng một thành phần của PostgreSQL để duy trì quyền truy cập.
Để tránh bị phát hiện, BO Team sử dụng các kỹ thuật living-off-the-land (LotL), tận dụng tối đa các công cụ hệ thống có sẵn như SSH, RDP, SCP thay vì cài đặt các malware phức tạp. Chúng cũng sử dụng dịch vụ DNS miễn phí để điều khiển máy chủ C2 (Command and Control), cho phép kích hoạt hoặc vô hiệu hóa backdoor chỉ bằng cách thay đổi bản ghi DNS.
Mục tiêu: Tấn công chuỗi cung ứng
Mục tiêu cốt lõi của BO Team trong vụ việc này là chiếm quyền kiểm soát máy chủ ký mã nguồn (code-signing server) và hạ tầng CI/CD. Kaspersky nhận định rằng nếu không bị ngăn chặn kịp thời, tin tặc có khả năng cao sẽ thực hiện một cuộc tấn công chuỗi cung ứng bằng cách chèn mã độc vào các bản build phần mềm trước khi chúng được ký số và phân phối đến khách hàng.
Trong quá trình di chuyển ngang (lateral movement), nhóm này đã thực hiện hàng loạt hành vi nguy hiểm:
- Đánh cắp thông tin xác thực từ bộ nhớ của các máy ảo và domain controller.
- Sử dụng các công cụ như
lsass.exedump để thu thập thông tin đăng nhập của quản trị viên. - Chiếm quyền truy cập vào hệ thống Ansible và các repository GitLab của công ty.
- Sử dụng các kỹ thuật timestomping và xóa nhật ký sự kiện (event logs) để che giấu dấu vết.
Phản ứng sau khi bị phát hiện
Sau khi mất quyền truy cập vào hạ tầng nội bộ do các biện pháp đối phó từ phía doanh nghiệp, BO Team đã cố gắng thực hiện một chiến dịch phishing vào cuối tháng 7/2025. Bằng cách sử dụng khóa bí mật đánh cắp được từ máy chủ mail, chúng đã vượt qua các kiểm tra SPF và DKIM để gửi email giả mạo, nhằm thu thập thông tin đăng nhập của nhân viên. Tuy nhiên, nỗ lực này cũng đã bị phát hiện và ngăn chặn kịp thời.
Kaspersky nhấn mạnh rằng đây là một ví dụ điển hình về việc các nhóm tin tặc hiện đại ưu tiên sử dụng các công cụ hợp pháp để duy trì sự hiện diện lâu dài trong mạng lưới mục tiêu, đồng thời cảnh báo các doanh nghiệp cần chú trọng hơn vào việc vá các lỗ hổng cũ như Log4Shell và giám sát chặt chẽ các máy chủ ký mã nguồn.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.