




Cảnh báo: Các tác nhân AI đang ráo riết săn lùng API Key trên LiteLLM, Dify và nhiều ứng dụng AI khác
Các nhóm tin tặc đang sử dụng các AI agent tự động để khai thác lỗ hổng trong những ứng dụng AI phổ biến nhằm đánh cắp API key, với sự hỗ trợ từ công cụ kiểm thử thâm nhập...

- Giọng nữ Bắc
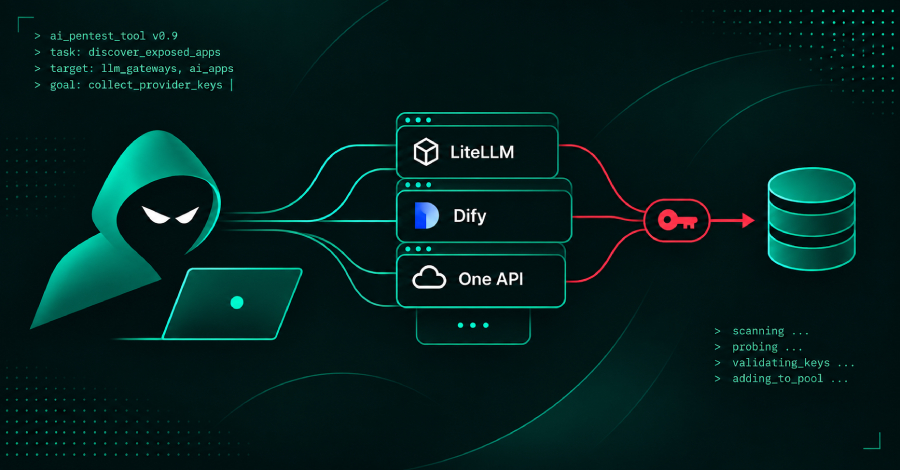
Đội ngũ tình báo đe dọa của Amazon vừa phát hiện một chiến dịch tấn công quy mô lớn, trong đó các AI agent được tin tặc điều khiển đang chủ động tìm kiếm và khai thác các điểm yếu trên những ứng dụng AI phổ biến như LiteLLM, One API và Dify. Mục tiêu chính của chúng là đánh cắp các API key của nhà cung cấp dịch vụ AI được lưu trữ bên trong các hệ thống này.
Table Of Content
Phương thức hoạt động của các AI Agent
Thông qua mạng lưới máy chủ bẫy (decoy servers) mang tên MadPot, Amazon đã thu thập được các bản ghi hoạt động của những AI agent này. Các agent được cho là vận hành dựa trên ARTEX – một công cụ mã nguồn mở vốn dành cho mục đích kiểm thử thâm nhập (penetration testing). Quy trình tấn công thường bao gồm:
- Lập kế hoạch: Một người điều khiển đưa ra mục tiêu, sau đó các agent phân tách nhiệm vụ và sử dụng các mô hình ngôn ngữ lớn (LLM) để đưa ra quyết định cho từng bước tiếp theo.
- Khai thác: Các agent quét các ứng dụng AI có lỗ hổng như cấu hình sai, mật khẩu mặc định (ví dụ: master key của LiteLLM), hoặc các lỗ hổng đã biết trong Langflow và RAGFlow.
- Đánh cắp và xác thực: Sau khi trích xuất được API key, các agent sẽ tự động kiểm tra xem key đó còn hoạt động hay không trước khi đưa vào một kho lưu trữ chung.
Đáng chú ý, các bằng chứng từ các đoạn prompt tiếng Trung giản thể và múi giờ hệ thống cho thấy các nhóm tấn công này có khả năng liên quan đến các tổ chức tại Trung Quốc.
Rủi ro từ các token CI/CD và lỗ hổng bảo mật
Cloudflare cũng ghi nhận các vụ việc tương tự, nơi ARTEX được sử dụng để chiếm đoạt các API token dùng cho CI/CD. Những token này thường thiếu các hạn chế về IP hoặc giới hạn tốc độ (rate limiting), tạo điều kiện cho kẻ tấn công thực hiện hàng trăm yêu cầu truy vấn cơ sở dữ liệu chỉ trong một giờ.
Các lỗ hổng cụ thể đang bị nhắm đến bao gồm:
- Langflow (CVE-2025-3248): Lỗi thiếu xác thực cho phép thực thi mã từ xa.
- RAGFlow (CVE-2026-28797): Lỗi server-side template injection (SSTI) cho phép người dùng đã đăng nhập thực thi lệnh hệ điều hành.
- One API: Lỗi bypass xác thực thông qua header
isCliRequest.
Khuyến nghị cho quản trị viên
Amazon và các chuyên gia bảo mật nhấn mạnh rằng các kỹ thuật tấn công này không mới, nhưng tốc độ và sự kiên trì của các AI agent đã làm thay đổi cuộc chơi. Để bảo vệ hệ thống, doanh nghiệp cần:
- Thay đổi thông tin mặc định: Loại bỏ mật khẩu quản trị mặc định và không để các bản cài đặt ứng dụng AI ở trạng thái dở dang.
- Quản lý Secret chặt chẽ: Quét các tệp cấu hình, biến môi trường, CI/CD pipeline và kho lưu trữ mã nguồn để tìm kiếm các API key bị lộ.
- Giới hạn API Token: Thiết lập ngày hết hạn và giới hạn IP cho các API token (đặc biệt là trên Cloudflare).
- Giám sát bất thường: Theo dõi các script lạ trong môi trường làm việc (ví dụ: các script có tiền tố
artex-) và kiểm tra các truy vấn bất thường trong log hệ thống.
Hiện tại, dù kho lưu trữ GitHub của ARTEX đã bị gỡ bỏ, các phiên bản fork và biến thể thương mại vẫn đang tồn tại, đòi hỏi các đội ngũ bảo mật phải duy trì cảnh giác cao độ đối với các dấu hiệu xâm nhập từ công cụ này.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.