




SANSAR: Malware đào tiền ảo trên Linux sử dụng thư viện NVIDIA tùy chỉnh để qua mặt giám sát
Nhóm tin tặc REF3364 đang triển khai bộ công cụ SANSAR để đào tiền ảo trái phép trên Linux, sử dụng rootkit kernel và thư viện NVIDIA giả mạo để che giấu hoạt động...

- Giọng nữ Bắc
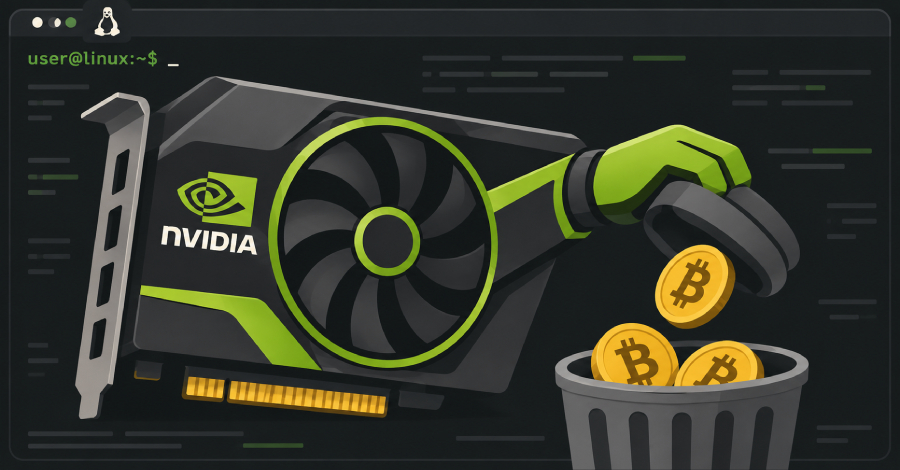
Một nhóm tin tặc có động cơ tài chính, được định danh là REF3364, đang thực hiện các chiến dịch đào tiền ảo trái phép (cryptojacking) nhắm vào môi trường Linux. Điểm đáng chú ý của chiến dịch này là việc sử dụng bộ công cụ có tên SANSAR, được viết bằng ngôn ngữ Rust, có khả năng điều phối các tiến trình đào coin trên cả CPU và GPU thông qua mạng ẩn danh TOR.
Table Of Content
Cơ chế tấn công tinh vi
Theo báo cáo từ Elastic Security Labs, kẻ tấn công đã sử dụng một chuỗi tấn công phức tạp. Ban đầu, chúng khai thác các job agent của Ray bị lộ để thực thi lệnh từ xa. Sau khi chiếm quyền kiểm soát, tin tặc cài đặt một kernel rootkit để ẩn các tiến trình và tệp tin độc hại, đồng thời triển khai một backdoor có tên netns. Backdoor này có cơ chế đặc biệt là truy xuất địa chỉ máy chủ C2 (command-and-control) từ một hợp đồng thông minh trên mạng Ethereum trước khi kết nối trực tiếp.
Qua mặt giám sát GPU
Điểm nguy hiểm nhất của SANSAR là khả năng ngụy trang hoạt động phần cứng. Tin tặc đã thay thế thư viện quản lý NVIDIA (NVML) bằng một phiên bản tùy chỉnh. Bản wrapper này thực hiện các lệnh hook vào các công cụ giám sát như nvidia-smi, khiến hệ thống báo cáo mức sử dụng GPU là 0%, đồng thời giả mạo các chỉ số nhiệt độ và điện năng tiêu thụ ở mức bình thường (36-46 độ C và 100-200W) để tránh bị quản trị viên phát hiện.
Các thành phần chính trong bộ công cụ SANSAR:
- sansar: Bộ điều phối chính, quản lý kết nối TOR, cấu hình miner và thực thi các tác vụ shell.
- kurt: Phiên bản XMRig 6.25.0 dùng để đào coin bằng CPU.
- tilki: Phiên bản SRBMiner-MULTI 3.6.9 dùng để đào coin bằng GPU.
- acpi_thermal_mgr.ko: Kernel rootkit sử dụng ftrace để ẩn tiến trình, tệp tin và socket.
- netns: Backdoor hỗ trợ bởi Ethereum để duy trì kết nối ngược.
Các chuyên gia bảo mật khuyến cáo các tổ chức đang vận hành hạ tầng GPU cho AI và LLM cần kiểm soát chặt chẽ quyền truy cập vào các job agent và thường xuyên kiểm tra tính toàn vẹn của các thư viện giám sát phần cứng. Việc bị nhiễm mã độc cryptojacking không chỉ làm tiêu tốn tài nguyên tính toán mà còn làm tăng đáng kể chi phí vận hành hệ thống.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.