

Binance tiết lộ chiêu trò tuyển dụng giả mạo và lạm dụng AI dẫn đến vụ trộm 6,43 tỷ USD
Binance vừa công bố chi tiết về chiến dịch tấn công tinh vi nhắm vào các kỹ sư của họ, kết hợp giữa kỹ thuật social engineering qua phỏng vấn giả mạo và lạm dụng công cụ AI nội bộ để chiếm đoạt 6,43...

- Giọng nữ Bắc
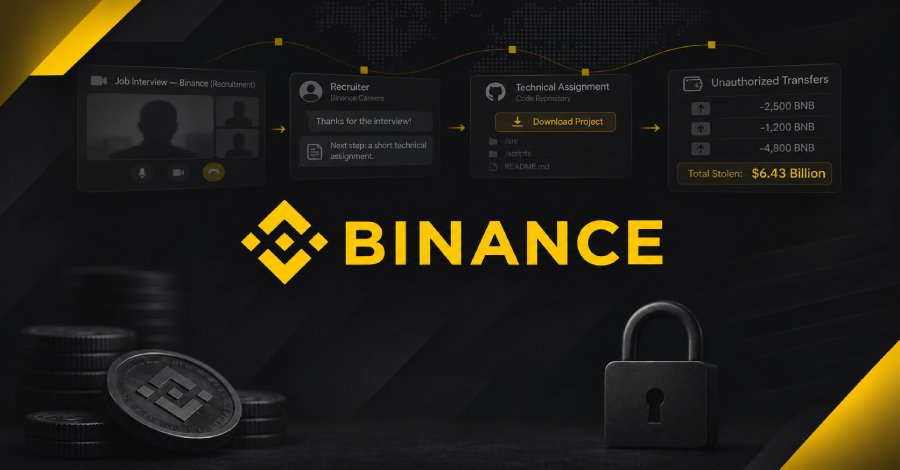
Sàn giao dịch tiền điện tử lớn nhất thế giới, Binance, vừa công bố báo cáo chi tiết về vụ tấn công gây chấn động khiến 6,43 tỷ USD bị đánh cắp. Theo Binance, đây không phải là một sự cố đơn lẻ mà là kết quả của một chiến dịch đa giai đoạn cực kỳ tinh vi, kết hợp giữa kỹ thuật social engineering, cài cắm malware và lạm dụng các công cụ nội bộ.
Table Of Content
Khởi đầu từ chuỗi cung ứng bị tấn công
Mọi chuyện bắt đầu từ tháng 6/2026, khi một kỹ sư thuộc nhóm Wallet DevOps của Binance (gọi là Kỹ sư A) vô tình tải xuống một bản cài đặt Homebrew đã bị chèn mã độc (trojanized) trong quá trình tìm kiếm công cụ AI trên mạng. Dù Binance đã phát hiện và thực hiện xoay vòng các thông tin xác thực ngay sau đó, kẻ tấn công đã kịp thu thập thông tin về vai trò của Kỹ sư A và các đồng nghiệp trong đội ngũ hạ tầng ví.
Kịch bản phỏng vấn giả mạo
Đến tháng 9/2026, kẻ tấn công tiếp tục nhắm vào một kỹ sư khác (Kỹ sư B) thông qua một nền tảng tuyển dụng chuyên nghiệp. Với vỏ bọc là Giám đốc dự án, kẻ xấu đã sắp xếp các vòng phỏng vấn với nhân sự giả mạo và cả một người tự xưng là CEO của một công ty không có thật. Để tạo lòng tin, kẻ tấn công đã chia sẻ nhiều thông tin cá nhân, hình ảnh và video trên mạng xã hội.
Cuối buổi phỏng vấn, Kỹ sư B được yêu cầu tải xuống một “bài tập” chứa mã độc. Khi thực thi, đoạn mã này đã âm thầm cài đặt malware với khả năng né tránh các biện pháp bảo mật, thay thế các thành phần công cụ phát triển hợp lệ bằng phiên bản độc hại để thiết lập kết nối với server của kẻ tấn công.
Chiếm quyền kiểm soát qua AI nội bộ
Ngày 20/10/2026, kẻ tấn công sử dụng máy tính đã bị chiếm quyền của Kỹ sư B để lạm dụng một công cụ AI nội bộ. Từ đây, chúng tiếp cận được thông tin của Kỹ sư A và một kỹ sư phần mềm khác (Kỹ sư C). Bằng cách sử dụng token cấp quyền triển khai container đánh cắp được từ Kỹ sư A, kẻ tấn công đã thực hiện các lệnh trái phép, cuối cùng khai thác lỗ hổng trong dịch vụ ký ví để rút tiền ra khỏi hệ thống.
Phản ứng của Binance
Sau sự cố, Binance đã thực hiện hàng loạt biện pháp khắc phục:
- Xây dựng lại toàn bộ hệ thống ví trong môi trường mới và tái cấu trúc các công cụ AI nội bộ.
- Thay thế các thiết bị bị ảnh hưởng và hủy bỏ toàn bộ thông tin xác thực, token liên quan.
- Tăng cường quét bảo mật trên thiết bị nhân viên và nâng cấp hệ thống phát hiện hành vi bất thường dựa trên AI.
- Phối hợp với cơ quan thực thi pháp luật và các đối tác trong ngành để truy vết và đóng băng tài sản bị đánh cắp.
Binance cho biết các điểm yếu bị khai thác đã được khắc phục hoàn toàn. Sàn giao dịch này cũng nhấn mạnh việc tăng cường đầu tư vào bảo mật thiết bị đầu cuối (endpoint protection) và giám sát môi trường phát triển để đối phó với các chiến dịch tấn công ngày càng phức tạp nhắm vào ngành công nghiệp tiền điện tử.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.