

APT29 Tấn Công Người Dùng iOS và Android Qua Mã Phân Tích Web Bị Thao Túng
Nhóm hacker APT29, được cho là có liên hệ với Nga, đã thực hiện một chiến dịch tấn công watering hole quy mô lớn, nhắm vào người dùng iOS và Android. Các cuộc tấn công này sử dụng các trang web bị...

- Giọng nữ Bắc
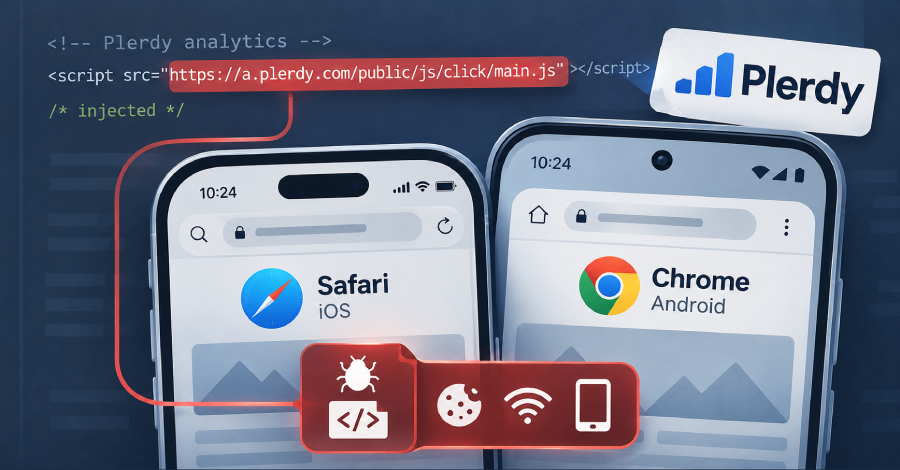
Nhóm hacker APT29, được cho là có liên hệ với Nga, đang đứng sau một chiến dịch tấn công watering hole quy mô lớn. Chiến dịch này nhắm vào người dùng iOS và Android thông qua các trang web bị xâm nhập, tên miền giả mạo và một cuộc tấn công chuỗi cung ứng liên quan đến dịch vụ phân tích web Plerdy SEO Tracker của Ukraine.
Các nhà nghiên cứu Amaury-Jacques Garçon và Félix Aime từ Sekoia cho biết: “Mã JavaScript được tiêm vào thu thập các thuộc tính của trình duyệt và thiết bị. Sau đó, hạ tầng phân phối sẽ cung cấp một chuỗi exploit N-day dành riêng cho nền tảng, nhắm vào iOS hoặc Android.”
Mục tiêu cuối cùng của các cuộc tấn công là phát tán các payload có khả năng đánh cắp cookie trình duyệt, và trong một số trường hợp, cả mật khẩu Wi-Fi hoặc toàn bộ dữ liệu thiết bị di động. Hoạt động này, được đặt tên mã là Poisoned Source, đã được công ty an ninh mạng Pháp Sekoia phát hiện vào giữa tháng 10 năm 2026.
Chiến dịch này nổi bật với việc sử dụng ba vector lây nhiễm chính:
- Xâm nhập các trang web hợp pháp để tiêm mã JavaScript độc hại.
- Các trang web giả mạo, bắt chước các trang web nổi tiếng ở Mỹ (“america250[.]holiday”), Ukraine, Cộng hòa Séc và Bulgaria.
- Tấn công chuỗi cung ứng của Plerdy SEO Tracker từ ngày 27 tháng 8 đến ngày 3 tháng 9 năm 2026, bằng cách tiêm mã độc vào “a.plerdy[.]com/public/js/click/main.js”.
Một số trang web bị xâm nhập bao gồm một hiệp hội thương mại lớn đại diện cho các công ty Mỹ hoạt động trong ngành hóa chất, một đảng chính trị cực hữu ở châu Âu và một trang web liên quan đến quân sự của Bulgaria. Có nghi ngờ rằng chiến dịch watering hole này có thể được thiết kế để nhắm mục tiêu vào các cá nhân cụ thể hơn là một nỗ lực rộng rãi.
Sekoia nhận định: “Vẫn chưa rõ liệu những kẻ tấn công có ý định nhắm mục tiêu vào khách truy cập của các trang web cụ thể hay tìm cách xâm nhập càng nhiều thiết bị di động chưa được patch càng tốt, để trích xuất dữ liệu một cách bừa bãi trước khi chọn lọc và khai thác thông tin quan trọng.”
“Tuy nhiên, một số trang web này có khả năng thu hút những khách truy cập có giá trị cao hoặc quan trọng về mặt chiến lược trong bối cảnh chiến tranh Nga-Ukraine. Cuộc tấn công chuỗi cung ứng này đã lan rộng qua các mục tiêu giá trị cao, như các trang web của quân đội, lực lượng đặc biệt và thiết bị quân sự (đạn đạo, UAV).”
Bất kể phương pháp nào được sử dụng, tất cả các con đường đều dẫn đến cùng một payload: một JavaScript loader sẽ phân tích thiết bị và trình duyệt web của khách truy cập, sau đó phân phối malware giai đoạn tiếp theo phù hợp. Đối với người dùng iOS, nó dẫn đến một exploit kit có tên DarkSword để thu thập cookie và toàn bộ dữ liệu thiết bị.
Trên Android, malware được trang bị để trích xuất dữ liệu Chrome và mật khẩu Wi-Fi mà không cần thiết lập persistence. Ít nhất ba exploit khác nhau đã được xác định:
- Class A, nhắm mục tiêu vào các thiết bị iOS chạy iOS 16.7 và khai thác CVE-2025-43529 (lỗ hổng tương tự được DarkSword khai thác) và CVE-2024-27834 để phân phối malware JavaScript nhằm đánh cắp cookie.
- Class B, nhắm mục tiêu vào các thiết bị iOS chạy iOS 18.5 và khai thác chuỗi exploit DarkSword bao gồm CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 và CVE-2025-43520 để phân phối malware JavaScript nhằm trích xuất toàn bộ dữ liệu thiết bị. Điều này bao gồm tin nhắn SMS và iMessages; cơ sở dữ liệu Apple Mail Envelope Index và Protected Index SQLite; thư thoại; cơ sở dữ liệu WhatsApp và Telegram; iCloud Keychain, mật khẩu Wi-Fi; danh bạ; lịch sử cuộc gọi; lịch sử trình duyệt Safari và cookie; ảnh; và dữ liệu từ Apple Health, Calendar, Notes và iCloud Drive.
- Class C, nhắm mục tiêu vào các thiết bị Android chạy Chrome phiên bản từ 139 đến 145 (nhưng loại trừ rõ ràng phiên bản 143 vì những lý do hiện chưa rõ) và khai thác CVE-2026-3910 và CVE-2025-27038 để đạt được remote code execution, sandbox escape, privilege escalation và cuối cùng phân phối AndroSnitch để thu thập dữ liệu Chrome và mật khẩu Wi-Fi.
Trong cả ba trường hợp, dữ liệu được trích xuất sẽ được gửi đến endpoint “ad.starx-net[.]com:8881/telemetry/v12”. Chuỗi tấn công Android bao gồm một kiểm tra để xác định xem thiết bị mục tiêu có phải là Samsung Galaxy S25 Ultra hay không bằng cách kiểm tra mã định danh kiểu máy (tức là SM-S938B). Nếu thiết bị khớp, hoạt động khai thác sẽ bị chấm dứt.
AndroSnitch có tên gọi từ sự tương đồng với ANDROSNATCH, một payload đánh cắp cookie Chrome mà Google đã ghi nhận vào tháng 8 năm 2024 liên quan đến một chiến dịch watering hole bị nghi ngờ của APT29, nhắm mục tiêu vào người dùng Android truy cập một trang web của chính phủ Mông Cổ bằng cách tận dụng chuỗi exploit Chrome liên quan đến CVE-2024-5274 và CVE-2024-4671.
Sekoia cho biết: “Hoạt động này cũng xác nhận việc tiếp tục tái sử dụng các framework exploit di động của CSV (Commercial Surveillance Vendors), chẳng hạn như DarkSword, bởi các nhóm tấn công được nhà nước bảo trợ. Việc áp dụng các chuỗi exploit N-day đóng gói giúp giảm chi phí và ngưỡng kỹ thuật cần thiết để thực hiện khai thác di động nâng cao.”
Sự Phát Triển Của Các Bộ Kit Coruna và DarkSword
Sự phát triển này diễn ra vài tuần sau khi iVerify và Report URI đã mô tả biến thể P7 của DarkSword được phân phối thông qua các cuộc tấn công half-click, tận dụng hạ tầng quảng cáo. Trong một trường hợp, exploit này được cho là đã lan truyền qua một quảng cáo Instagram độc hại có chủ đề World Cup và được phục vụ từ “ad-track[.]live”.
Con đường khác là một phần của chiến dịch tội phạm có tên DeadTag, trong đó những kẻ tấn công mua lại các tên miền đã hết hạn đằng sau các thẻ phân tích và quảng cáo cũ vẫn được hàng nghìn trang web tải. Ý tưởng là phục vụ JavaScript độc hại cho khách truy cập iPhone và âm thầm thực hiện ý đồ của kẻ tấn công.
Report URI cho biết: “Nó kiểm tra ai đang truy cập. Các công cụ tìm kiếm, trình quét bảo mật, trình duyệt tự động và bất cứ thứ gì trông giống bot đều không nhận được gì.”
Sau đó, script tương tác với server của kẻ tấn công, server này sẽ quyết định đích đến mà mỗi khách truy cập phải được chuyển hướng. Các đường dẫn exploit iPhone tận dụng DeadTag dẫn đến bộ kit Coruna cho các iPhone cũ hơn chạy iOS phiên bản 13 đến 17.2.1 và DarkSword P7 cho các thiết bị iOS chạy 18.4 đến 18.7.
Scott Helme của Report URI cho biết: “Đây không phải là các trang phishing hay tải xuống ứng dụng giả mạo, cả hai bộ kit đều tấn công trực tiếp trình duyệt. Chỉ cần mở trang là đủ để thiết bị của bạn bị xâm nhập. Không cần chạm, không cần nhấp vào bất kỳ liên kết nào, không cần cài đặt gì và không có cảnh báo. Nếu iPhone đang chạy phiên bản iOS dễ bị tổn thương, bộ kit sẽ thoát khỏi trình duyệt và cài đặt phần mềm gián điệp trên thiết bị.”
Theo phân tích của Zimperium zLabs, các chiến dịch phân phối bộ kit exploit Coruna và DarkSword đã tiếp tục phát triển, với 608 tên miền phân phối mã thuộc họ Coruna tính đến tháng 10 năm 2026.
Mặc dù Coruna ban đầu được phát triển bởi một tác nhân nhà nước cho các hoạt động nhắm mục tiêu cao, nhưng việc rò rỉ sau khi tiết lộ ban đầu đã khiến bộ công cụ này dễ dàng tiếp cận với nhiều tác nhân đe dọa cho các chiến dịch của riêng họ.
Trong nhiều trường hợp, các trang web mồi nhử đã được tìm thấy để hướng dẫn rõ ràng khách truy cập thoát khỏi trình duyệt trong ứng dụng hoặc trình duyệt iOS thay thế và mở liên kết trong Safari để kích hoạt chuỗi exploit tùy thuộc vào hệ điều hành của thiết bị.
Nhà nghiên cứu bảo mật Santiago Rodriguez cho biết: “Các mục tiêu chạy iOS 17.2.1 hoặc cũ hơn sẽ nhận được framework Coruna cũ (thể hiện các payload JavaScript giống hệt nhau theo byte trên nhiều cấu hình được phục hồi). Ngược lại, các thiết bị chạy các bản dựng iOS mới hơn sẽ nhận được một chuỗi thực thi có nguồn gốc từ DarkSword.”
“Dấu vết phân phối được phân tích trải rộng trên các cổng hẹn hò, nền tảng đồng hành AI, quảng cáo tiền điện tử, dịch vụ truyền phát đa phương tiện và – trong một số trường hợp – các trang web hợp pháp bị xâm nhập phục vụ bộ kit thông qua các iframe ẩn.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.