


AI Là Mối Đe Dọa Nội Bộ Mới: Hiểm Họa Từ Các AI Agent Không Được Kiểm Soát
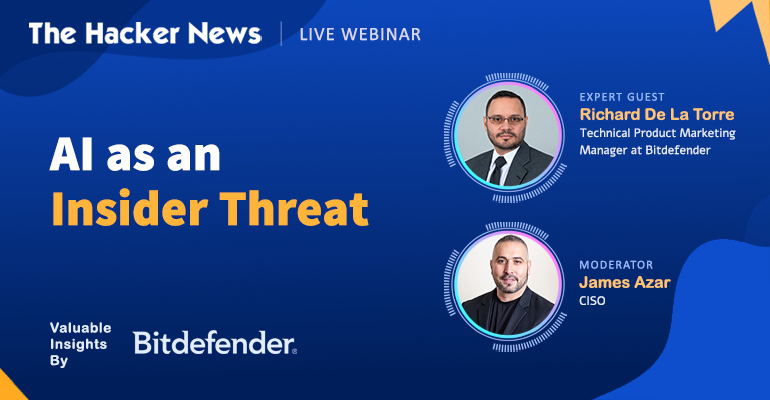
Các AI agent đang hoạt động ẩn mình trong mạng lưới doanh nghiệp, có quyền truy cập sâu vào hệ thống nhưng lại thiếu sự giám sát, tạo ra một lỗ hổng bảo mật nghiêm trọng mà các tổ chức cần khẩn...

- Giọng nữ Bắc
Hiện tại, có thể một AI agent nào đó đang chạy trên một chiếc laptop trong mạng lưới của bạn. Nó lưu trữ các API keys và mật khẩu cơ sở dữ liệu, có khả năng truy cập vào các hệ thống nội bộ và hoạt động mà không có bất kỳ sự giám sát nào. Không ai xem xét quyền truy cập của nó, và không ai thực sự ‘sở hữu’ nó.
Table Of Content
Nếu một nhân viên có quyền truy cập rộng rãi như vậy mà ít bị giám sát, bạn sẽ coi đó là một rủi ro nội bộ (insider risk). Vậy tại sao chúng ta vẫn gọi AI agent là một công cụ năng suất?
Hầu hết các cuộc thảo luận về bảo mật AI đều tập trung vào việc các tác nhân đe dọa (threat actors) sử dụng AI như thế nào. Tuy nhiên, mối đe dọa lớn hơn có thể đã tồn tại ngay bên trong tổ chức của bạn.
AI đang ẩn mình ở đâu trên các thiết bị đầu cuối của bạn?
Không chỉ giới hạn ở các nhà phát triển, các AI agent, trợ lý lập trình, máy chủ MCP và tiện ích mở rộng trình duyệt đang xuất hiện rộng khắp trong các doanh nghiệp. Điều đáng chú ý là hầu hết chúng không đi qua cổng mạng của bạn theo cách mà các công cụ bảo mật hiện có có thể nhận diện.
Kết quả là một nghịch lý: AI có quyền truy cập nhiều nhất lại thường là AI mà đội ngũ bảo mật của bạn không thể nhìn thấy.
Khoảng trống hiển thị, qua các con số
Theo báo cáo Đánh giá An ninh mạng năm 2026 của Bitdefender, chỉ 51.8% các tổ chức báo cáo có khả năng hiển thị đầy đủ về các công cụ AI mà nhân viên của họ sử dụng. Điều này có nghĩa là gần một nửa số tổ chức đang hoạt động trong một ‘điểm mù’ đáng kể.
Điểm mù này gây ra những tổn thất đáng kể. IBM đã phát hiện ra rằng 20% các tổ chức bị xâm phạm là do ‘shadow AI’ (AI bóng tối) gây ra.
Điều này đặt ra câu hỏi: các tổ chức có thể làm gì để giải quyết vấn đề này một cách thực tế? Đây chính là trọng tâm của các thảo luận chuyên sâu về cách một đội ngũ bảo mật tinh gọn có thể kiểm soát AI mà họ chưa thể nhìn thấy.
Từ shadow AI đến governed AI
Nghiên cứu mới từ Bitdefender Labs đã xem xét những gì thực sự đang chạy trên các thiết bị đầu cuối, dựa trên dữ liệu từ các máy thực tế. Trong số các phát hiện đáng chú ý có một kỹ năng agent độc hại đã bị phát hiện trong thực tế.
Chặn hoàn toàn AI là một phản ứng hiển nhiên, nhưng thường không hiệu quả. Giải pháp thay thế là áp dụng AI có quản lý (governed adoption), và các chuyên gia sẽ chỉ ra cách thực hiện điều này trong thực tế.
Những điểm chính bạn sẽ nhận được
- AI thực sự đang xuất hiện ở đâu trên các thiết bị đầu cuối của bạn và tại sao các công cụ hiện có lại không nhìn thấy hầu hết chúng.
- Nghiên cứu mới từ Bitdefender Labs trên các máy thực tế, bao gồm cả kỹ năng agent độc hại bị phát hiện.
- Tại sao một AI agent có thông tin xác thực và không có chủ sở hữu lại hoạt động như một rủi ro nội bộ, và phải làm gì với nó.
- Tại sao việc chặn hoàn toàn AI thường thất bại và việc áp dụng AI có quản lý sẽ trông như thế nào.
AI đang chạy trên các thiết bị đầu cuối của bạn sẽ không chờ đợi một chính sách. Hãy cùng tìm hiểu sâu hơn về chủ đề này để kiểm soát AI như một mối đe dọa nội bộ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.