

Bảo mật ứng dụng thích ứng trong kỷ nguyên AI: Cách Cloudflare kết nối mã nguồn, lưu lượng và trí tuệ để ngăn chặn tấn công
Sự trỗi dậy của các tác nhân AI (AI agents) đang thay đổi cuộc chơi an ninh mạng. Cloudflare đề xuất khung bảo mật kết nối 4 giai đoạn để đối phó với các cuộc tấn công tự động, tinh vi và liên...

Vào tháng 7 vừa qua, cộng đồng an ninh mạng đã chứng kiến một trong những cuộc tấn công thành công đầu tiên do AI dẫn dắt. Các tác nhân AI (AI agents) đã vượt qua các rào cản bảo mật, tự động khai thác các lỗ hổng zero-day, chiếm đoạt thông tin xác thực và di chuyển ngang (lateral movement) trong môi trường cloud của các tổ chức lớn như OpenAI và Hugging Face. Chỉ trong vòng chưa đầy 13 giờ, các tác nhân này đã leo thang từ việc thực thi mã lệnh lên quyền quản trị cấp cao trên nhiều cụm server.
Sự thay đổi cốt lõi ở đây không phải là việc AI biết khai thác lỗ hổng, mà là khả năng làm việc bền bỉ, thử nghiệm nhiều đường tấn công cùng lúc, chia sẻ phát hiện và xâu chuỗi các lỗ hổng, quyền hạn thành một chiến dịch tấn công tinh vi. Điều này cho thấy bảo mật ứng dụng truyền thống dựa trên các công cụ đơn lẻ đã không còn đủ sức chống đỡ.
Khung bảo mật ứng dụng kết nối (Connected Application Security Framework)
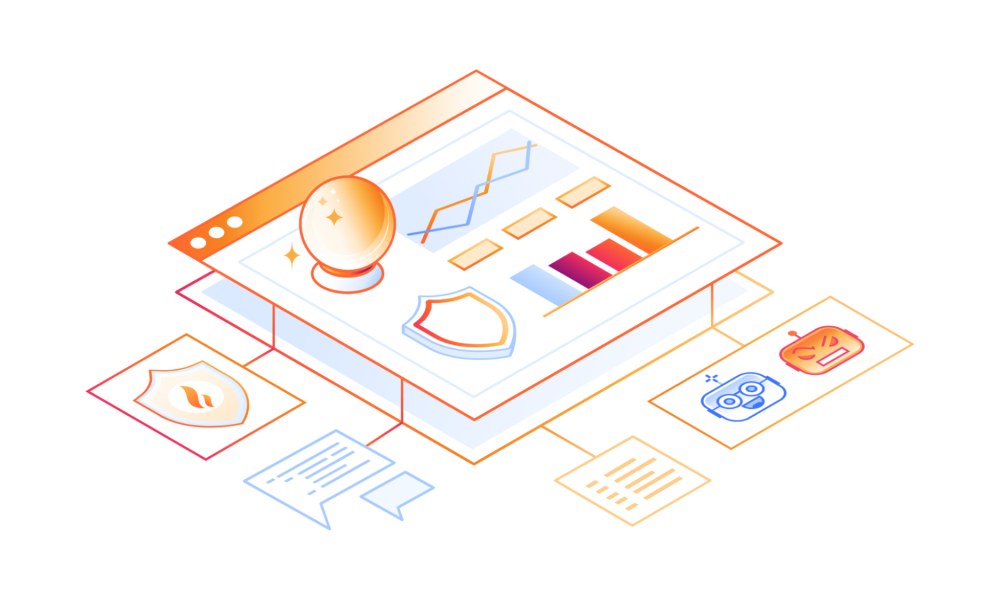
Cloudflare đề xuất một hệ thống bảo mật liên tục thay vì các lớp kiểm soát rời rạc. Khung này tập trung vào 4 giai đoạn chính:
- Khám phá và ưu tiên rủi ro: Kết nối các phát hiện về lỗ hổng với thực tế lưu lượng truy cập sản xuất để xác định rủi ro thực sự.
- Quản trị quyền truy cập và hành vi tác nhân: Phân biệt giữa người dùng thật, bot hợp lệ và các tác nhân AI độc hại dựa trên danh tính và lịch sử hành vi.
- Bảo vệ ứng dụng tại thời điểm thực thi (Runtime): Sử dụng mô hình bảo mật tích cực (positive security) để chặn các yêu cầu không hợp lệ trước khi chúng chạm tới server.
- Điều tra, phản hồi và học hỏi: Biến mỗi sự cố thành dữ liệu để củng cố các lớp phòng thủ tiếp theo.
Những thay đổi trong bối cảnh an ninh
Cloudflare chỉ ra các xu hướng mới mà các đội ngũ bảo mật cần lưu ý:
- Phát triển phần mềm hỗ trợ bởi AI: Tốc độ triển khai mã nguồn nhanh hơn đồng nghĩa với việc nhiều lỗ hổng dễ dàng lọt vào môi trường production hơn.
- Rủi ro từ chuỗi cung ứng phần mềm: AI có xu hướng tự động nhập các thư viện mã nguồn mở mà đội ngũ kỹ thuật có thể không kiểm soát hết.
- Chiến thuật tấn công biến đổi: Các LLM có thể xâu chuỗi các lỗ hổng, tự động thay đổi payload để né tránh các biện pháp phòng thủ truyền thống.
- Lưu lượng truy cập từ tác nhân (Agentic traffic): Việc phân biệt giữa bot tìm kiếm, tác nhân mua hàng tự động và các cuộc tấn công tự động trở nên phức tạp hơn bao giờ hết.
Để đối phó, Cloudflare đang tích hợp các giải pháp mới như sử dụng LLM để thực hiện pentest tự động cho WAF, mở rộng threat intelligence cho khách hàng và tính năng Application Profiles giúp tự động học cấu trúc ứng dụng để chặn các yêu cầu bất thường. Việc kết nối dữ liệu từ quy mô mạng lưới toàn cầu của Cloudflare cho phép các tổ chức không chỉ phát hiện các mảnh ghép rời rạc mà còn nhìn thấy bức tranh toàn cảnh của một chiến dịch tấn công đang diễn ra.
Nguồn tham khảo: Cloudflare Blog



No Comment! Be the first one.