

Nhóm hacker Star Blizzard tấn công hơn 100 tổ chức bằng chiêu trò giả mạo sự kiện
Nhóm tin tặc Star Blizzard (Nga) đang thực hiện các chiến dịch phishing tinh vi, giả mạo thư mời sự kiện để phát tán backdoor CosmicPulse vào hệ thống của các tổ chức liên quan đến...

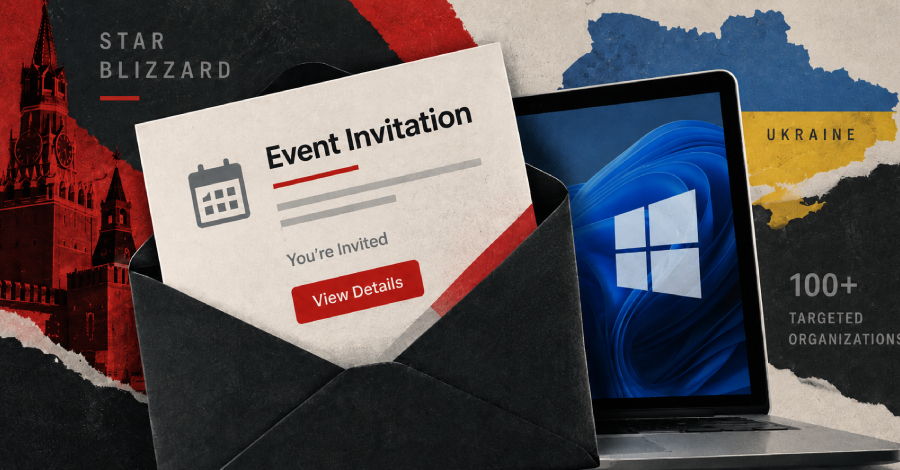
Microsoft vừa đưa ra cảnh báo về các chiến dịch tấn công mạng quy mô lớn do nhóm tin tặc Star Blizzard (được cho là thuộc FSB của Nga) thực hiện. Kể từ tháng 1 năm nay, nhóm này đã nhắm mục tiêu vào hơn 100 tổ chức, chủ yếu tại Mỹ và Anh, thông qua các email giả mạo thư mời tham gia sự kiện.
Thủ đoạn tinh vi: Từ phishing đến backdoor
Thay vì sử dụng các dịch vụ email miễn phí như trước, Star Blizzard hiện đã chuyển sang chiếm quyền điều khiển các website WordPress và cPanel để gửi email phishing. Điều này giúp các email giả mạo trông đáng tin cậy hơn, thường mạo danh các tổ chức uy tín như Chatham House hay Atlantic Council.
Quy trình tấn công thường diễn ra như sau:
- Giai đoạn tiếp cận: Kẻ tấn công gửi email không đính kèm tệp tin để tránh bị phát hiện. Nếu nạn nhân phản hồi, chúng sẽ gửi một tệp nén (RAR hoặc ZIP) được bảo vệ bằng mật khẩu.
- Kỹ thuật RedFlick: Thay vì các phương pháp cũ, nhóm này sử dụng kỹ thuật RedFlick, tận dụng các tác vụ đã lên lịch (scheduled tasks) trên Windows để cài đặt backdoor có tên CosmicPulse.
- Cơ chế lây nhiễm: Các tệp shortcut (.LNK) được ngụy trang thành PDF sẽ kích hoạt lệnh tải xuống tệp cài đặt (MSI) từ server của kẻ tấn công.
Các tác vụ độc hại thường được đặt tên để đánh lừa quản trị viên như: Internet Quality Test Connection, Network Configuration Manager, hoặc System Health Monitor.
Mục tiêu và rủi ro
Ngoài việc phát tán backdoor trên Windows, các nhà nghiên cứu từ Trellix còn phát hiện dấu hiệu nhóm này sử dụng DarkSword – một bộ công cụ khai thác lỗ hổng (exploit kit) dành cho iPhone – trong một số chiến dịch nhắm vào các tổ chức chính sách.
Mặc dù mục tiêu chính là các tổ chức liên quan đến Ukraine, nhưng với phương thức phishing tinh vi, bất kỳ tổ chức nào cũng có nguy cơ trở thành nạn nhân nếu không có biện pháp phòng thủ chủ động.
Khuyến nghị bảo mật
Để bảo vệ hệ thống trước các đợt tấn công của Star Blizzard, các tổ chức cần lưu ý:
- Kiểm tra kỹ địa chỉ gửi: Xác thực tên tổ chức và domain người gửi. Nếu nghi ngờ, hãy liên hệ trực tiếp qua kênh liên lạc chính thức.
- Giám sát hệ thống: Tìm kiếm các tác vụ đã lên lịch (scheduled tasks) đáng ngờ và các dấu hiệu phát hiện từ Microsoft Defender như Trojan:Script/RedFlick và Backdoor:Python/CosmicPulse.
- Hạn chế kết nối: Chặn các kết nối SSH đi ra ngoài nếu không thực sự cần thiết.
- Tăng cường xác thực: Sử dụng các phương thức đăng nhập chống phishing để ngăn chặn việc đánh cắp session cookie thông qua các công cụ như Evilginx.
- Cập nhật phần mềm: Luôn cập nhật iOS lên phiên bản mới nhất để vá các lỗ hổng mà DarkSword có thể khai thác.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.