

Vụ trộm dữ liệu thuế tại Pháp: Mật khẩu nhân viên bị đánh cắp khiến hệ thống ‘mù’ suốt 7 tuần
Hàng trăm nghìn hồ sơ thuế tại Pháp đã bị đánh cắp do lỗ hổng trong quản lý mật khẩu và giám sát mạng. Dù kẻ tấn công không sử dụng kỹ thuật phức tạp, hệ thống an ninh vẫn không phát hiện ra sự cố...

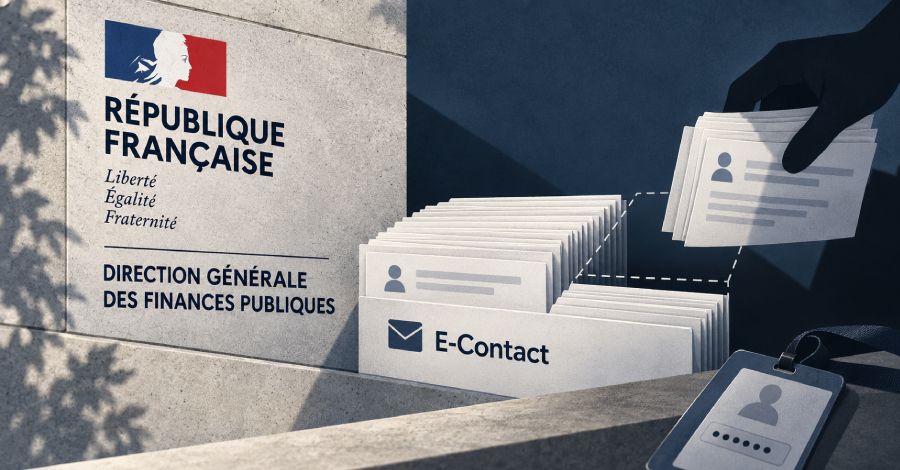
Cơ quan Thuế Pháp (DGFIP) vừa trải qua một vụ rò rỉ dữ liệu nghiêm trọng trong tháng 6 và tháng 7, ảnh hưởng đến hơn 350.000 cá nhân và 250.000 doanh nghiệp. Báo cáo từ Cơ quan An ninh mạng quốc gia Pháp (ANSSI) cho thấy, cuộc tấn công không hề tinh vi nhưng đã thành công nhờ sự kết hợp của các mật khẩu bị đánh cắp, bảo mật đăng nhập yếu và thiếu sự giám sát chặt chẽ trên mạng nội bộ.
Table Of Content
Phương thức tấn công: Từ infostealer đến khai thác mạng nội bộ
Kẻ tấn công đã sử dụng hàng chục mật khẩu của nhân viên DGFIP, nhiều khả năng bị thu thập bởi các loại malware dạng infostealer từ các thiết bị cá nhân không được quản lý. Với các cổng thông tin như PIGP và ADER, chỉ cần mật khẩu là đủ để truy cập, tạo điều kiện cho kẻ xấu xâm nhập.
Đáng chú ý, kẻ tấn công đã lợi dụng các hệ thống bị xâm nhập từ Bộ Giáo dục Pháp để tiến sâu vào mạng RIE (mạng kết nối các bộ ngành tại Pháp). Do thiếu sự phân tách mạng (network segmentation), kẻ tấn công có thể dễ dàng tiếp cận các ứng dụng nhạy cảm của DGFIP mà không cần đặc quyền cao.
Tại sao hệ thống an ninh không phát hiện?
Báo cáo của ANSSI chỉ ra nhiều lỗ hổng trong quy trình phản ứng của Trung tâm điều hành an ninh (SOC):
- Thiếu sự đồng bộ: Khi SOC phát hiện tài khoản bị xâm nhập và reset mật khẩu, phiên làm việc (session) của kẻ tấn công trên các ứng dụng khác vẫn không bị ngắt, cho phép dữ liệu tiếp tục bị trích xuất.
- Giám sát không toàn diện: Hệ thống SOC không giám sát cổng ADER, nơi dữ liệu bị đánh cắp thông qua các công cụ tự động (scraping).
- Bỏ qua các dấu hiệu bất thường: Các kết nối từ VPN, địa chỉ IP đáng ngờ từ nước ngoài hay lưu lượng dữ liệu đột biến (11 GB trong vài ngày) đều không kích hoạt cảnh báo.
Phải đến ngày 12/8, khi kẻ tấn công công khai vụ việc trên một diễn đàn trực tuyến, cơ quan chức năng mới chính thức xác nhận sự cố.
Khuyến nghị từ ANSSI
Sau sự cố, DGFIP đã tạm dừng truy cập các cổng thông tin bị ảnh hưởng và triển khai kế hoạch khắc phục. ANSSI đưa ra các khuyến nghị quan trọng để tăng cường an ninh:
- Quản lý phiên làm việc: Phải thu hồi mọi phiên làm việc đang hoạt động trên tất cả ứng dụng ngay khi mật khẩu bị reset.
- Xác thực đa yếu tố (MFA): Sử dụng các phương thức MFA mạnh (như hardware token hoặc app xác thực) thay vì chỉ dựa vào mã gửi qua email.
- Giám sát tập trung: Đưa tất cả ứng dụng nghiệp vụ vào hệ thống SIEM, thiết lập hạn mức truy xuất dữ liệu và số lượng yêu cầu (request) trong một khoảng thời gian.
- Chính sách thiết bị: Cấm sử dụng thiết bị cá nhân để truy cập vào các tài nguyên công việc nhạy cảm.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.