

Zero Trust cho AI Agents: Tầm quan trọng của việc thiết lập khả năng hiển thị
Việc triển khai Zero Trust cho các AI Agents không thể bắt đầu bằng các chính sách kiểm soát nếu thiếu đi khả năng hiển thị (visibility). Bài viết phân tích ba thách thức chính trong việc quản lý AI...

- Giọng nữ Bắc
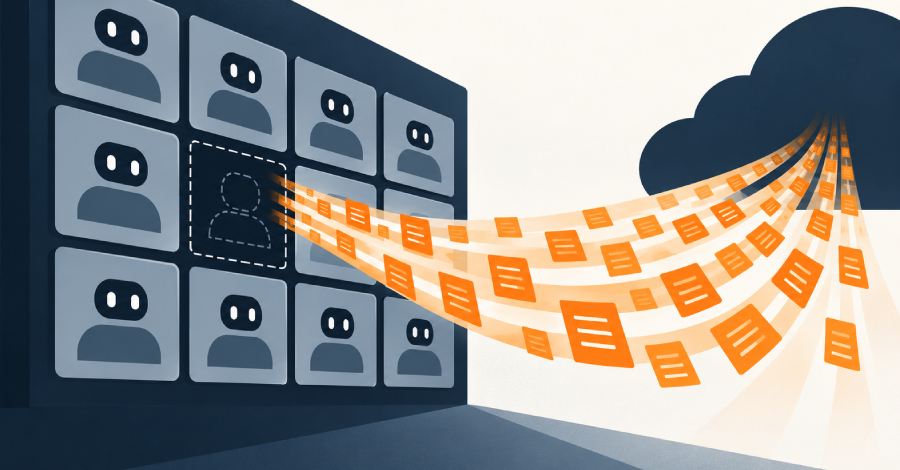
Trong bối cảnh các tổ chức đang chạy đua triển khai AI Agents để tối ưu hóa năng suất, một vấn đề cốt lõi đã bị bỏ quên: khả năng kiểm soát và hiển thị (visibility). Các sự cố gần đây, bao gồm vụ xâm nhập tại Hugging Face, là lời cảnh báo rằng tốc độ triển khai đang vượt xa khả năng bảo mật. Trước khi áp dụng các cơ chế kiểm soát nghiêm ngặt, các đội ngũ an ninh mạng cần phải hiểu rõ những gì đang thực sự vận hành trong hệ thống của mình.
Table Of Content
Thách thức 1: AI Agents – Hình thái mới của Shadow IT
Việc áp dụng công nghệ mới thường đi trước, trong khi quản trị lại theo sau. Nhiều tổ chức rơi vào tình trạng Shadow AI, nơi các luồng công việc tự động được xây dựng mà không có sự giám sát của IT. Khi một AI Agent trở nên “vô hình” với đội ngũ bảo mật, kẻ tấn công dễ dàng chiếm quyền điều khiển mà không cần nỗ lực đột nhập phức tạp. Ví dụ, một nhân viên sử dụng instance EC2 cá nhân để chạy ứng dụng AI có thể vô tình để lộ API key, dẫn đến thiệt hại tài chính lớn do tiêu tốn token mà hệ thống giám sát không hề hay biết.
Giải pháp: Hãy bắt đầu bằng việc “biết trước, hạn chế sau”. Thay vì chặn đứng mọi thứ, hãy theo dõi chi tiêu cloud và việc cấp phát API key như những tín hiệu khám phá. Hãy thiết lập các kênh cung cấp dịch vụ AI được phê duyệt để nhân viên có lộ trình sử dụng hợp lệ.
Thách thức 2: Không có “điểm nhìn” duy nhất
AI Agents hiện diện khắp nơi: trên mạng, endpoint, trình duyệt và các dịch vụ SaaS. Các công cụ giám sát mạng truyền thống thường thất bại vì lưu lượng truy cập AI được mã hóa TLS, khiến các cảm biến chỉ thấy được đích đến mà không thể phân tích nội dung prompt hay các hành vi độc hại.
Giải pháp: Cần kết hợp nhiều nguồn dữ liệu để tạo ra bức tranh toàn cảnh. Hãy liên kết các tín hiệu từ DNS/SNI, nhật ký egress-proxy, telemetry từ endpoint (các tiến trình, biến môi trường) và nhật ký từ trình duyệt hoặc SaaS. Việc sử dụng LLM gateway như LiteLLM có thể giúp tập trung hóa việc quản trị, nhưng nó chỉ hiệu quả nếu bạn đã nắm được danh mục các agent đang hoạt động.
Thách thức 3: Kiểm toán phải theo kịp tốc độ triển khai
Các đợt kiểm toán định kỳ hàng năm đã trở nên lỗi thời trước tốc độ triển khai và nhân bản của AI. Kẻ tấn công có thể lợi dụng các khoảng trống này bằng cách tạo ra các agent “dùng một lần” để thực hiện hành vi độc hại rồi tự hủy trước khi bị phát hiện.
Giải pháp: Chuyển sang giám sát liên tục (continuous monitoring). Quan trọng hơn, mỗi AI Agent cần được gán một định danh (identity) riêng biệt thay vì dựa vào quyền của người dùng triển khai. Việc gán quyền hạn dựa trên tác vụ cụ thể và ghi lại các hành động (tool calls) thay vì chỉ lưu log prompt là bước đi cần thiết để đảm bảo tính minh bạch và khả năng truy vết.
Kết luận
Nguyên tắc “Bạn không thể quản trị những gì bạn không nhìn thấy” là nền tảng của Zero Trust. Việc xây dựng lớp kiểm soát trên một tập hợp các agent không rõ nguồn gốc là vô nghĩa. Hãy bắt đầu bằng việc kiểm kê, thiết lập khả năng hiển thị liên tục và gán định danh cho từng agent để xây dựng một chương trình quản trị AI bền vững.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.