

Cảnh báo lỗ hổng CSRF nghiêm trọng trên Elementor: Nguy cơ mất quyền kiểm soát website
Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trong plugin Elementor (phiên bản 4.3.0 và 4.3.1), cho phép kẻ tấn công chiếm quyền quản trị website chỉ bằng một cú click chuột của...

- Giọng nữ Bắc
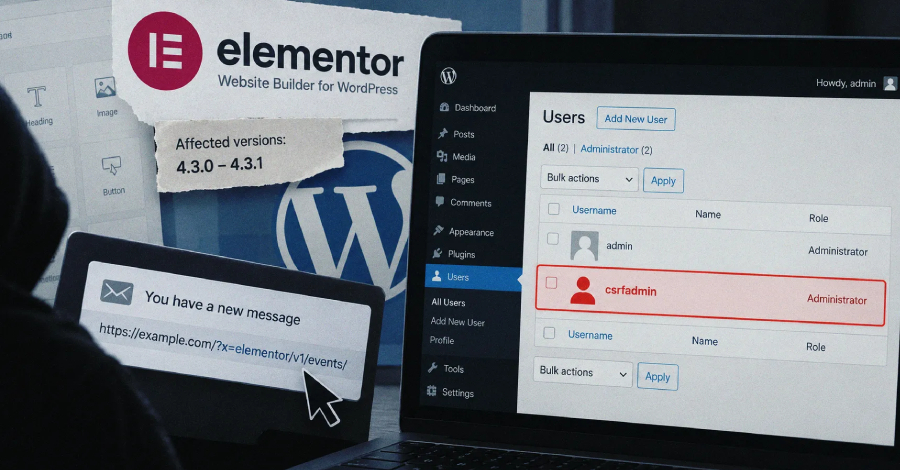
Cộng đồng quản trị website WordPress đang đối mặt với một lỗ hổng bảo mật nghiêm trọng trong plugin Elementor Website Builder. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể tạo tài khoản quản trị mới và chiếm quyền kiểm soát toàn bộ website.
Table Of Content
Chi tiết về lỗ hổng
Lỗ hổng thuộc dạng Cross-Site Request Forgery (CSRF), được đánh giá ở mức độ nghiêm trọng cao với điểm CVSS là 8.8/10. Vấn đề này ảnh hưởng trực tiếp đến các phiên bản 4.3.0 và 4.3.1 của Elementor – những phiên bản hiện đang được cài đặt trên hơn 2 triệu website.
Theo các chuyên gia từ Patchstack, kẻ tấn công có thể lợi dụng lỗ hổng này bằng cách gửi một đường link độc hại qua email, tin nhắn hoặc bình luận. Nếu một quản trị viên (đang đăng nhập vào website) vô tình nhấn vào liên kết này, trình duyệt của họ sẽ tự động thực hiện các hành động thông qua REST API mà không hề hay biết. Trong kịch bản xấu nhất, kẻ tấn công có thể tạo thêm một tài khoản quản trị viên mới cho chính mình.
Nguyên nhân kỹ thuật
Lỗ hổng phát sinh từ module Editor Events, nơi cơ chế bảo vệ CSRF bị bỏ qua cho các yêu cầu REST API xác thực bằng cookie nếu chuỗi “elementor/v1/events/” xuất hiện trong URI của yêu cầu. Kẻ tấn công có thể lợi dụng cơ chế này để vượt qua (bypass) các lớp bảo mật, từ đó tác động đến toàn bộ hệ thống REST API của WordPress, bao gồm cả các route cốt lõi và của các plugin khác.
Khuyến nghị
Rất may, lỗ hổng đã được khắc phục hoàn toàn trong phiên bản 4.3.2. Người dùng đang sử dụng Elementor phiên bản 4.3.0 hoặc 4.3.1 được khuyến cáo thực hiện các bước sau:
- Cập nhật plugin Elementor lên phiên bản mới nhất ngay lập tức.
- Kiểm tra danh sách người dùng trong mục quản trị để phát hiện các tài khoản lạ (nếu có).
- Luôn duy trì thói quen cập nhật các plugin và theme để giảm thiểu rủi ro từ các lỗ hổng zero-day hoặc các vulnerability đã được công bố.
Các phiên bản cũ hơn 4.3.0 không bị ảnh hưởng do không chứa module bị lỗi này.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.