

Phát hiện WeaselBiscuit: Malware mới ẩn mình trong 13 gói npm để đánh cắp dữ liệu trình duyệt
Các nhà nghiên cứu an ninh mạng vừa phát hiện 13 gói npm độc hại chứa mã độc WeaselBiscuit, một biến thể tinh gọn có khả năng đánh cắp dữ liệu từ bộ nhớ lưu trữ của các tiện ích mở rộng trên trình...

- Giọng nữ Bắc
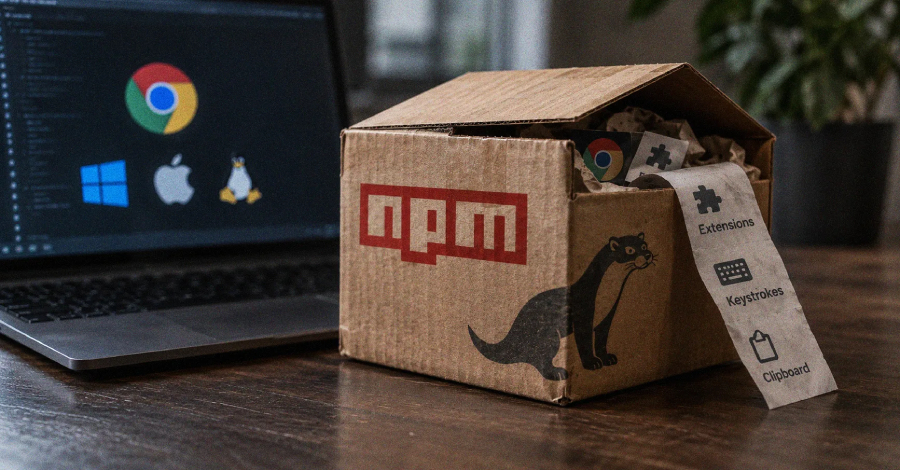
Các chuyên gia an ninh mạng vừa phát hiện một loạt 13 gói thư viện npm độc hại, được sử dụng để phát tán một loại JavaScript stealer mới có tên gọi WeaselBiscuit. Theo các nhà nghiên cứu từ OpenSourceMalware, mã độc này có nhiều điểm tương đồng về chức năng với hai dòng malware khét tiếng là BeaverTail và OtterCookie – những công cụ từng được liên kết với chiến dịch ‘Contagious Interview’ của các nhóm tấn công từ Triều Tiên.
Table Of Content
Đặc điểm của WeaselBiscuit
So với các ‘người tiền nhiệm’, WeaselBiscuit được mô tả là phiên bản tinh gọn, lược bỏ nhiều tính năng phức tạp để tập trung vào mục tiêu cốt lõi. Malware này không thực hiện các hành vi như truy cập từ xa, duy trì sự hiện diện lâu dài (persistence) hay rút ví tiền điện tử. Thay vào đó, nó hoạt động bằng cách:
- Kích hoạt qua npm: Khi người dùng cài đặt gói npm bị nhiễm, tệp
loader.jssẽ tự động tải mã độc chính từ một dịch vụ lưu trữ dead drop (Npoint) và thực thi trực tiếp trong bộ nhớ. - Thu thập dữ liệu: Sau khi cấu hình từ máy chủ C2 (Command and Control), malware sẽ quét và đánh cắp dữ liệu từ bộ nhớ lưu trữ của các tiện ích mở rộng (Chrome extension storage) trên Windows, macOS và Linux.
- Khả năng bổ sung: Trên các máy Windows, nó có thể ghi lại thao tác bàn phím (keystrokes) và nội dung clipboard theo lệnh từ máy chủ C2.
Danh sách các gói npm độc hại
Người dùng và các nhà phát triển cần kiểm tra và tránh xa các gói sau:
- @biz44/id10-client, @biz44/id12-client, @biz44/id44-client, @biz44/id79-client, @biz44/id95-client, @biz44/id99-client
- @biz44/process-runtime-utils, @biz44/runtime-utils
- engin1, id79-client, process-lhpm, process-mite, process-tailwind
Mối liên hệ với các chiến dịch tấn công
Mặc dù WeaselBiscuit chia sẻ nhiều dấu hiệu kỹ thuật (tradecraft) với các công cụ của các nhóm tấn công Triều Tiên – như việc sử dụng Npoint.io để lưu trữ cấu hình, kỹ thuật tra cứu IP và cấu trúc C2 tương tự – các nhà nghiên cứu nhấn mạnh rằng hiện chưa có bằng chứng xác thực tuyệt đối để quy kết trách nhiệm cho quốc gia này. Tuy nhiên, việc sử dụng các ID chiến dịch dạng số để gắn thẻ mỗi lần cài đặt là một dấu hiệu đáng chú ý, tương tự như các chiến dịch trước đây.
Việc đánh cắp dữ liệu từ thư mục Local Extension Settings (dưới dạng LevelDB) là một mối đe dọa nghiêm trọng, vì nó có thể làm lộ thông tin nhạy cảm từ các ví tiền điện tử dạng tiện ích mở rộng hoặc các tài khoản dịch vụ khác được lưu trữ trong trình duyệt.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.