


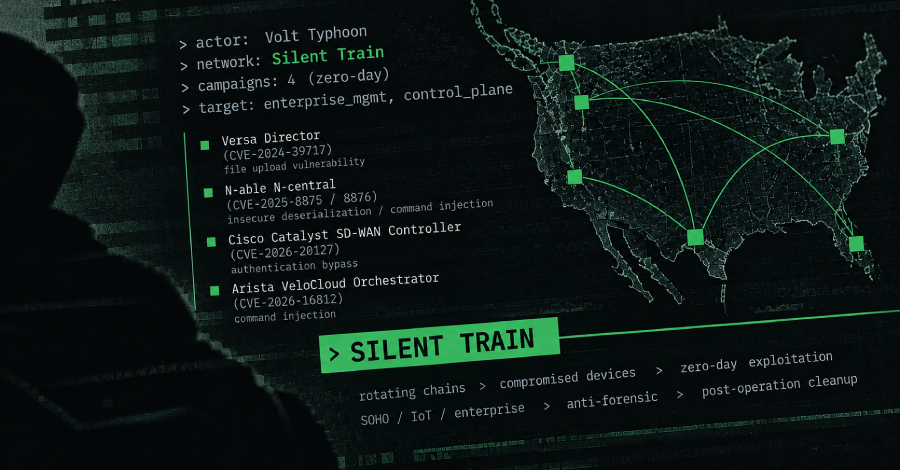
Volt Typhoon đứng sau mạng lưới gián điệp ‘Silent Train’ dùng zero-day để tấn công hạ tầng trọng yếu
Nhóm tin tặc Volt Typhoon đã sử dụng mạng lưới truy cập bí mật mang tên 'Silent Train' để thực hiện hàng loạt chiến dịch khai thác zero-day, nhắm vào các hạ tầng trọng yếu tại...

- Giọng nữ Bắc
Nhóm tin tặc Volt Typhoon, vốn nổi tiếng với các hoạt động gián điệp mạng, vừa bị phát hiện đứng sau một mạng lưới truy cập bí mật có tên gọi Silent Train. Mạng lưới này được thiết kế để thực hiện các chiến dịch khai thác zero-day và duy trì quyền truy cập chiến lược vào các mục tiêu quan trọng.
Table Of Content
Cơ chế hoạt động của Silent Train
Được phát hiện lần đầu vào cuối năm 2023, Silent Train vận hành dựa trên các chuỗi thiết bị SOHO, IoT và hạ tầng doanh nghiệp bị chiếm quyền điều khiển. Thay vì sử dụng hạ tầng cố định, nhóm này liên tục xoay vòng các thiết bị bị xâm nhập để che giấu dấu vết, thực hiện các kỹ thuật chống pháp y (anti-forensic) và dọn dẹp sạch sẽ sau mỗi đợt tấn công.
Mục tiêu chính của Silent Train là các nền tảng quản lý endpoint, hệ thống quản lý mạng, bộ điều phối SD-WAN và các công nghệ điều khiển trung tâm. Bằng cách kiểm soát các hệ thống này, Volt Typhoon có thể tiếp cận sâu vào hạ tầng của các nhà cung cấp dịch vụ viễn thông, chính phủ, quốc phòng, năng lượng, giao thông và hàng không.
Chiến dịch khai thác Zero-day
Báo cáo từ Black Lotus Labs xác nhận Silent Train đã hỗ trợ ít nhất bốn chiến dịch khai thác zero-day quy mô lớn, bao gồm:
- CVE-2024-39717: Lỗ hổng tải tệp tin trong Versa Director.
- CVE-2025-8875 và CVE-2025-8876: Các lỗ hổng deserialization và command injection trong N-able N-central.
- CVE-2026-20127: Lỗ hổng bypass xác thực trong Cisco Catalyst SD-WAN Controller.
- CVE-2026-16812: Lỗ hổng command injection trong Arista VeloCloud Orchestrator.
Ngoài ra, nhóm này cũng được cho là đã tận dụng một lỗ hổng zero-day trong Quest KACE trước khi được vá vào tháng 10/2025.
Kiến trúc đa tầng và tính bảo mật cao
Silent Train sử dụng mô hình đa tầng (multi-hop) để chuyển tiếp lưu lượng độc hại qua nhiều thiết bị trước khi tới mục tiêu cuối cùng. Cấu trúc này bao gồm các máy chủ ảo (VPS) bên ngoài nước Mỹ làm điểm trung chuyển, tiếp nối qua các thiết bị SOHO/IoT quốc tế và cuối cùng là các thiết bị bị chiếm quyền tại Mỹ để vượt qua các bộ lọc IP và geofencing.
Điểm đáng chú ý là kỷ luật vận hành của nhóm này: các phiên tấn công thường chỉ kéo dài trung bình khoảng 4 giờ, sau đó mọi dấu vết như SSH keys, tệp cấu hình và công cụ đều bị xóa bỏ hoàn toàn. Từ đầu năm 2025, mạng lưới này đã chuyển dịch sang kiến trúc lai, duy trì các thiết bị doanh nghiệp quan trọng trong thời gian dài hơn (từ 1 đến 3 tháng) để tối ưu hóa khả năng duy trì truy cập.
Các chuyên gia cảnh báo rằng việc Volt Typhoon liên tục nhắm vào các nền tảng quản lý tập trung cho thấy nỗ lực có hệ thống nhằm kiểm soát các hệ sinh thái quan trọng, đặc biệt là tại các khu vực chiến lược như Hawaii, California và Texas, nơi đặt nhiều cơ sở quân sự và hạ tầng viễn thông trọng yếu của Mỹ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.