



Cảnh báo: Tin tặc đã tìm ra cách vượt qua cơ chế SHA Pinning trên GitHub
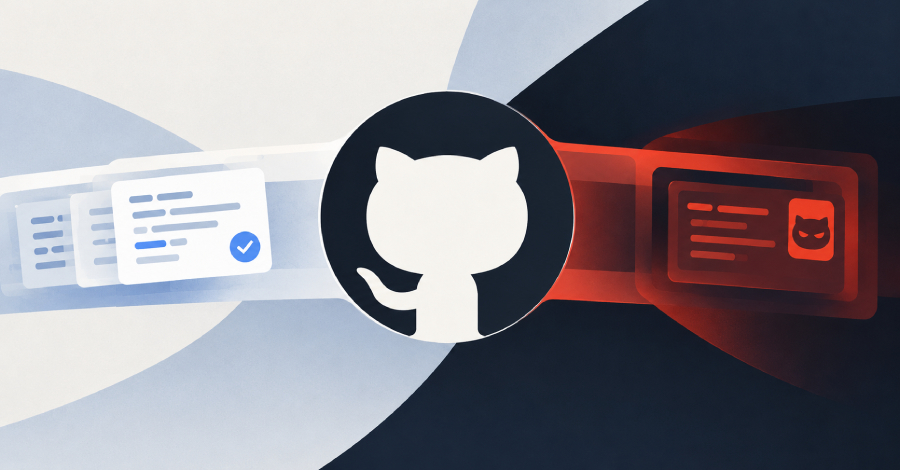
Việc sử dụng SHA pinning để cố định phiên bản GitHub Actions không còn là 'lá chắn' tuyệt đối. Tin tặc đã lợi dụng các bản fork để chèn mã độc, đặt ra thách thức mới cho bảo mật chuỗi cung ứng phần...

- Giọng nữ Bắc
Trong nỗ lực bảo vệ chuỗi cung ứng phần mềm, SHA pinning (cố định mã băm SHA) từ lâu đã được coi là tiêu chuẩn vàng để đảm bảo tính toàn vẹn của các GitHub Actions. Tuy nhiên, các cuộc tấn công gần đây cho thấy phương pháp này đang dần trở nên lỗi thời trước những thủ đoạn tinh vi của tin tặc.
Table Of Content
Lỗ hổng từ cơ chế Fork
Vào tháng 3/2026, công cụ quét bảo mật mã nguồn mở Trivy đã bị tấn công khi tin tặc chèn mã độc vào hệ thống, ngụy trang dưới dạng một bản cập nhật bảo mật từ công cụ checkout chính thức của GitHub. Các đội ngũ phát triển dù đã thực hiện SHA pinning vẫn vô tình tải về mã độc này vì nó khớp với mã băm đã được chỉ định.
Thủ thuật này tận dụng cơ chế cho phép các bản sao (fork) của một dự án chia sẻ mã nguồn với dự án gốc. Tương tự, vào tháng 5/2026, công cụ actions-cool/issues-helper cũng trở thành nạn nhân, dẫn đến việc đánh cắp thông tin xác thực từ các pipeline sử dụng nó.
Tại sao SHA Pinning chưa đủ an toàn?
Mặc dù SHA pinning đảm bảo mã nguồn không thay đổi, nhưng nó không xác thực được ai là người tạo ra commit đó. Các chuyên gia bảo mật chỉ ra ba điểm yếu cốt lõi:
- Quyền tác giả: SHA không định danh được người viết commit. Bất kỳ commit nào từ một bản fork cũng có thể được gán mã băm.
- Thành viên dự án: Việc thực thi chính sách ở cấp tổ chức chỉ kiểm tra xem đó có phải là một chuỗi 40 ký tự SHA hay không, chứ không xác nhận commit đó thuộc về dự án gốc (upstream).
- Môi trường Runtime: Các action dựa trên Docker có thể xây dựng image tại thời điểm chạy (runtime), kéo theo các phụ thuộc (dependencies) không được kiểm soát.
Giải pháp từ GitHub và những hạn chế
GitHub đã giới thiệu workflow lockfiles (hiện đã khả dụng rộng rãi từ tháng 10/2026) để liên kết mỗi lần chạy với các commit đã ghi lại, ngay cả khi các tag bị thay đổi. Đây là một bước tiến lớn giúp ngăn chặn các đối tượng mạo danh từ các bản fork. Tuy nhiên, tính năng này vẫn chưa giải quyết được vấn đề về quyền tác giả của commit và không hỗ trợ trên GitHub Enterprise Server.
Các kỹ sư DevOps và chuyên gia bảo mật cần hiểu rằng tính bất biến (immutability) không đồng nghĩa với tính xác thực (provenance). Việc duy trì một danh mục các action đã được kiểm duyệt (vetted actions) và giám sát chặt chẽ các pipeline vẫn là yêu cầu cấp thiết trong bối cảnh các cuộc tấn công chuỗi cung ứng ngày càng tinh vi.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.