



Lỗ hổng nghiêm trọng trên iPhone cho phép ứng dụng ghi âm dù người dùng đã từ chối quyền truy cập micro
Các nhà nghiên cứu bảo mật vừa tiết lộ một lỗ hổng nghiêm trọng trên iOS cho phép ứng dụng ghi âm trái phép ngay cả khi người dùng đã nhấn 'Từ chối' quyền truy cập micro, đồng thời qua mặt được chỉ...

- Giọng nữ Bắc
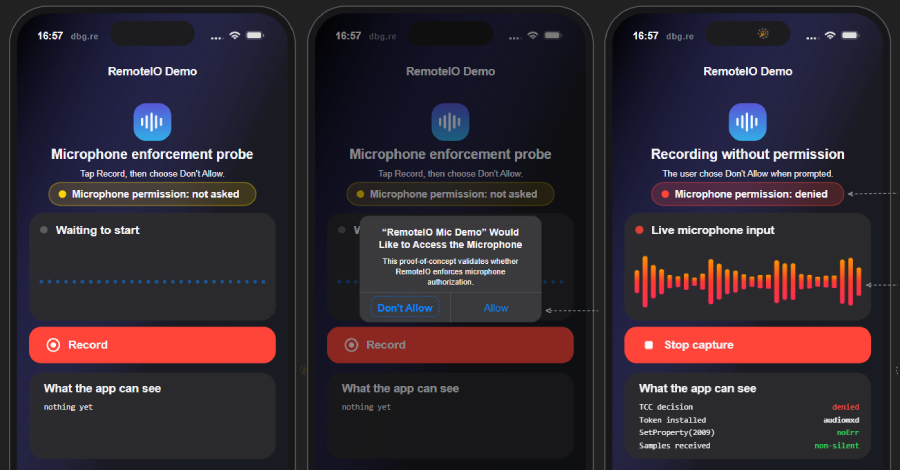
Một lỗ hổng bảo mật nghiêm trọng (được định danh là CVE-2026-65339) đã được phát hiện trong dịch vụ âm thanh của Apple, cho phép các ứng dụng trên iPhone và iPad ghi âm lén lút ngay cả khi người dùng đã từ chối quyền truy cập micro thông qua thông báo xác nhận.
Table Of Content
Cơ chế hoạt động của lỗ hổng
Theo phân tích từ Nik Tsytsarkin (Meta Red Team X) và kỹ sư bảo mật Mustafa Calap, lỗ hổng này nằm ở dịch vụ âm thanh audiomxd. Vấn đề xuất phát từ việc dịch vụ này tin tưởng quá mức vào thông tin định danh (audit token) do ứng dụng cung cấp để xác định tiến trình nào đang yêu cầu quyền truy cập.
Kẻ tấn công có thể gửi một token giả mạo, khiến hệ thống hiểu lầm rằng chính dịch vụ audiomxd đang thực hiện yêu cầu. Nhờ đó, ứng dụng có thể bỏ qua hệ thống kiểm soát quyền riêng tư (TCC – Transparency, Consent, and Control) và thực hiện ghi âm mà không cần sự cho phép của người dùng. Đáng chú ý, trong một số thử nghiệm, chỉ báo màu cam (thông báo micro đang hoạt động) trên iPhone cũng không xuất hiện, khiến người dùng hoàn toàn không hay biết mình đang bị theo dõi.
Phạm vi ảnh hưởng và bản vá
Mặc dù không có bằng chứng cho thấy lỗ hổng này đã bị khai thác trong các cuộc tấn công thực tế, nhưng đây là một rủi ro bảo mật đáng kể. Lỗ hổng này ảnh hưởng đến nhiều phiên bản iOS, iPadOS, macOS, tvOS, watchOS và visionOS. Apple đã bắt đầu phát hành các bản vá từ ngày 17 tháng 8 năm 2026.
Cơ chế khắc phục của Apple là yêu cầu dịch vụ âm thanh phải xác thực danh tính thực của tiến trình gọi thông qua kernel. Các ứng dụng bên thứ ba giờ đây không thể tự ý thay đổi định danh client trừ khi sở hữu quyền đặc biệt com.apple.private.audio.client-audit-token-override, vốn không được cấp cho các ứng dụng thông thường.
Khuyến nghị cho người dùng
Vì không có cài đặt nào có thể chặn trực tiếp lỗ hổng này, cách duy nhất để đảm bảo an toàn là cập nhật thiết bị lên phiên bản hệ điều hành mới nhất. Các bản cập nhật bao gồm:
- iOS/iPadOS 26.6.1 trở lên.
- iOS/iPadOS 18.7.11 cho các dòng máy cũ hơn.
- macOS Tahoe 26.6.2 và macOS Sequoia 15.8.
- Các bản cập nhật cho tvOS, watchOS và visionOS tương ứng.
Người dùng được khuyến cáo kiểm tra và cập nhật thiết bị ngay lập tức để ngăn chặn nguy cơ rò rỉ thông tin nhạy cảm qua các ứng dụng độc hại.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.