

Tin tặc sử dụng MeshCentral làm backdoor để chiếm quyền root tại nhà mạng 3BB
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã xâm nhập vào hệ thống của nhà cung cấp băng thông rộng 3BB, sử dụng công cụ quản trị từ xa MeshCentral để duy trì quyền truy cập root và nhắm mục...

- Giọng nữ Bắc
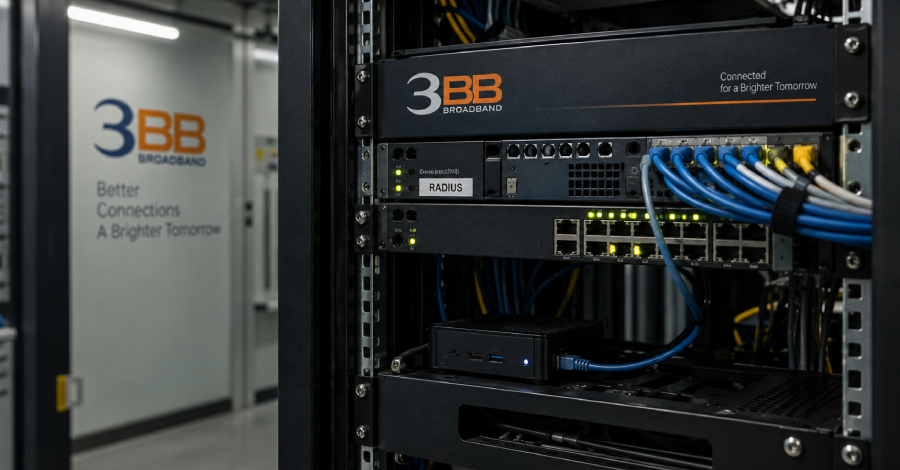
Một vụ xâm nhập nghiêm trọng vào hệ thống của 3BB, một trong những nhà cung cấp dịch vụ băng thông rộng lớn nhất tại Thái Lan, vừa được công ty tình báo đe dọa Hunt.io công bố. Kẻ tấn công đã duy trì quyền kiểm soát từ xa đối với các máy chủ nội bộ thông qua việc lạm dụng MeshCentral, một công cụ quản trị hệ thống hợp pháp.
Table Of Content
Chiến thuật của kẻ tấn công
Các nhà nghiên cứu phát hiện vụ việc khi tìm thấy một máy chủ của kẻ tấn công bị lộ trên internet, chứa các công cụ khai thác và danh sách các thiết bị đã bị chiếm quyền. Tại thời điểm phát hiện vào tháng 6/2026, kẻ tấn công đã giành được quyền quản trị cao nhất (root) trên một máy chủ nội bộ của 3BB.
Để duy trì sự hiện diện bền vững, tin tặc đã cài đặt MeshCentral dưới dạng một backdoor ẩn, cấu hình để kết nối về máy chủ điều khiển (C2) tại tên miền www.ayuthayatech[.]com với nhóm thiết bị được đặt tên là TH-3BB. Việc sử dụng các công cụ quản trị từ xa hợp pháp giúp kẻ tấn công dễ dàng ngụy trang hoạt động của mình dưới danh nghĩa các tác vụ quản trị thông thường.
Mục tiêu và phạm vi ảnh hưởng
Sau khi thâm nhập, kẻ tấn công đã thực hiện hàng loạt hành vi độc hại:
- Mở rộng quyền truy cập: Sử dụng các script để tấn công brute-force mật khẩu qua SSH vào hơn 55 máy tính nội bộ.
- Tìm kiếm thông tin: Quét các máy chủ bị chiếm quyền để thu thập mật khẩu, thông tin đăng nhập cơ sở dữ liệu và khóa SSH.
- Nhắm vào dữ liệu khách hàng: Các script được thiết kế để trích xuất cơ sở dữ liệu RADIUS, nơi lưu trữ thông tin đăng nhập của người dùng băng thông rộng.
- Tấn công chuỗi cung ứng: Kẻ tấn công cũng nhắm vào các dịch vụ liên quan đến mạng lưới Jasmine, đối tác hạ tầng của 3BB.
Mặc dù tìm thấy các công cụ khai thác lỗ hổng CVE-2024-21762 trên thiết bị FortiGate SSL-VPN của 3BB, các nhà nghiên cứu chưa thể xác nhận đây có phải là phương thức xâm nhập ban đầu hay không.
Khuyến nghị cho đội ngũ bảo mật
Dựa trên các chỉ số thu thập được, Hunt.io đưa ra các bước xử lý khẩn cấp cho các tổ chức:
- Vá lỗ hổng: Kiểm tra và cập nhật ngay lập tức các thiết bị FortiGate SSL-VPN để ngăn chặn CVE-2024-21762.
- Rà soát công cụ quản trị: Kiểm tra sự hiện diện của các agent MeshCentral trái phép hoặc các kết nối đến máy chủ quản trị không xác định.
- Thay đổi thông tin xác thực: Thực hiện xoay vòng toàn bộ khóa SSH, mật khẩu cơ sở dữ liệu, RADIUS, chứng chỉ VPN và các bí mật ứng dụng.
- Truy vết backdoor: Tìm kiếm các tệp tin SUID bất thường, web shell, hoặc các khóa SSH mới được thêm vào hệ thống.
- Bảo tồn log: Luôn sao lưu nhật ký hệ thống trước khi thực hiện dọn dẹp, vì kẻ tấn công thường để lại các script tự động xóa dấu vết.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.