

Nhóm tin tặc Red Heron khai thác lỗ hổng Gitea để tấn công 13 tổ chức tại 6 quốc gia
Nhóm tin tặc Red Heron đang thực hiện chiến dịch tấn công mạng quy mô lớn bằng cách khai thác lỗ hổng RCE trên nền tảng Gitea để chiếm quyền điều khiển và đánh cắp dữ liệu tại nhiều quốc...

- Giọng nữ Bắc
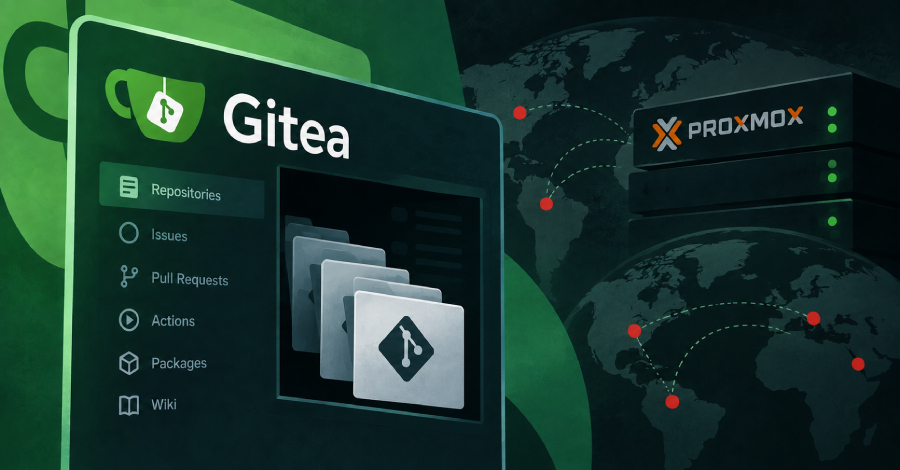
Một nhóm tin tặc được cho là có nguồn gốc từ Trung Quốc, với tên gọi Red Heron, đang bị cáo buộc đứng sau chiến dịch tấn công mạng nhắm vào các nền tảng Gitea trên toàn cầu. Theo báo cáo từ Acronis Threat Research Unit (TRU), nhóm này đã quét hơn 1.300 instance Gitea để tìm kiếm các mục tiêu tiềm năng.
Table Of Content
Chiến dịch tấn công tinh vi
Red Heron khai thác lỗ hổng CVE-2026-60004, một lỗ hổng remote code execution (RCE) nghiêm trọng trên Gitea. Chỉ vài ngày sau khi lỗ hổng được công bố vào tháng 7/2026, nhóm này đã nhanh chóng chuyển đổi mã khai thác (PoC) công khai thành một framework tự động hóa mạnh mẽ. Công cụ này cho phép tin tặc tự động đăng ký tài khoản, khai thác server, đánh cắp mã nguồn và xóa dấu vết.
Chiến dịch đã gây ảnh hưởng đến 13 tổ chức tại Canada, Argentina, Đài Loan, Mỹ, Qatar và Sri Lanka. Các lĩnh vực bị nhắm tới bao gồm quốc phòng, năng lượng, hàng không vũ trụ, viễn thông, chính phủ và nghiên cứu.
Công cụ và kỹ thuật tấn công
Các nhà nghiên cứu đã phát hiện ra một server trung gian chứa các công cụ độc hại của nhóm, bao gồm:
- JITTERLY: Một Linux implant viết bằng C++ hỗ trợ hơn 30 lệnh hậu khai thác (post-exploitation), bao gồm thực thi shell, truyền tải tệp tin và thiết lập đường hầm mạng.
- SIXZUT: Một rootkit sử dụng kỹ thuật LD_PRELOAD để ẩn tệp tin, tiến trình và kết nối mạng bằng cách can thiệp vào 15 hàm hệ thống Linux, giúp malware duy trì sự hiện diện và tránh bị phát hiện.
Tại một số môi trường bị xâm nhập, tin tặc đã leo thang đặc quyền từ server Gitea lên quyền root trên toàn bộ cụm server Proxmox. Ngoài ra, nhóm này còn thực hiện các chiến dịch song song nhắm vào các website Joomla và các công ty thương mại điện tử, cho thấy sự chuẩn bị kỹ lưỡng về hạ tầng và mục tiêu.
Khuyến nghị
Sự việc này là lời cảnh báo về tốc độ khai thác các lỗ hổng N-day trên các nền tảng phát triển phần mềm tự lưu trữ (self-hosted). Các quản trị viên hệ thống cần nhanh chóng cập nhật các bản patch mới nhất cho Gitea và rà soát các dấu hiệu bất thường trong hệ thống để ngăn chặn nguy cơ bị chiếm quyền điều khiển và rò rỉ dữ liệu nhạy cảm.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.