

Lỗ hổng trên Telegram Desktop cho phép JavaScript ẩn đánh cắp dữ liệu từ file xuất HTML
Một lỗ hổng bảo mật nghiêm trọng trong tính năng xuất dữ liệu của Telegram Desktop cho phép kẻ tấn công chèn mã JavaScript độc hại vào các file HTML, từ đó đánh cắp thông tin tin nhắn của người...

- Giọng nữ Bắc
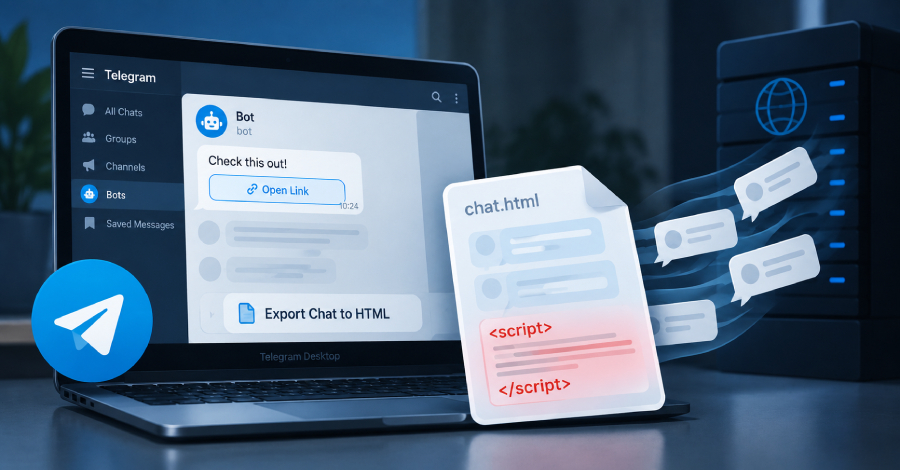
Các nhà nghiên cứu bảo mật từ ExPatch vừa công bố chi tiết về một lỗ hổng bảo mật trên ứng dụng Telegram Desktop. Lỗ hổng này cho phép kẻ tấn công chèn mã JavaScript ẩn vào các đoạn chat, và mã này sẽ được kích hoạt khi người dùng xuất (export) lịch sử trò chuyện sang định dạng HTML.
Cách thức tấn công
Theo báo cáo, vấn đề nằm ở cách Telegram Desktop xử lý các “inline keyboard” (các hàng nút bấm dưới tin nhắn của bot). Khi người dùng thực hiện xuất dữ liệu, ứng dụng đã không thực hiện escaping (chuyển đổi các ký tự đặc biệt thành dạng văn bản thuần) đối với nội dung của các nút bấm này. Điều này cho phép kẻ tấn công chèn các thẻ <script> độc hại vào nội dung nút bấm.
Khi người dùng mở file HTML đã xuất bằng trình duyệt web, đoạn mã JavaScript ẩn này sẽ tự động thực thi mà không cần bất kỳ thao tác nhấp chuột nào. Mã độc có khả năng:
- Đánh cắp toàn bộ tin nhắn trong file HTML đó, bao gồm tên người gửi, dấu thời gian và thông tin nhóm.
- Gửi dữ liệu thu thập được về server do kẻ tấn công kiểm soát.
- Thay đổi nội dung hiển thị trên trang web (ví dụ: tạo ra các biểu mẫu giả mạo để lừa đảo).
Đáng chú ý, đoạn mã này có thể tồn tại trong lịch sử chat thông qua việc chuyển tiếp (forward) tin nhắn từ bot, ngay cả khi bot đó không trực tiếp tham gia vào nhóm của nạn nhân.
Phạm vi ảnh hưởng và khắc phục
Lỗ hổng này ảnh hưởng đến các phiên bản Telegram Desktop từ 4.15.1 (phát hành tháng 3/2024) đến 6.9.3. Telegram đã âm thầm tung ra bản vá trong phiên bản 7.0.1 (phát hành ngày 14/7/2026). Tuy nhiên, các file HTML đã được xuất trước thời điểm cập nhật vẫn có nguy cơ chứa mã độc.
Khuyến nghị cho người dùng:
- Cập nhật Telegram Desktop lên phiên bản 7.0.1 hoặc mới hơn ngay lập tức.
- Nếu bạn đã từng xuất dữ liệu chat sang HTML trước tháng 7/2026, hãy coi các file này là không an toàn và thực hiện xuất lại dữ liệu sau khi đã cập nhật ứng dụng.
- Tránh mở các file HTML cũ từ nguồn không xác định hoặc chỉ mở khi đã tắt JavaScript trên trình duyệt.
Hiện tại, dù lỗ hổng đã được khắc phục, Telegram vẫn chưa công bố mã CVE chính thức cho vấn đề này. Các nhà nghiên cứu khuyến cáo người dùng nên thận trọng với các file lưu trữ lịch sử chat cũ để tránh rủi ro lộ lọt thông tin cá nhân.
Nguồn tham khảo: The Hacker News







No Comment! Be the first one.