

Cảnh báo: Tin tặc khai thác lỗ hổng Zimbra để cài đặt Web Shell và đánh cắp dữ liệu xác thực
Microsoft vừa phát hiện các chiến dịch tấn công nhắm vào lỗ hổng CVE-2026-73570 trên Zimbra Collaboration Suite, cho phép kẻ tấn công thực thi mã từ xa, leo thang đặc quyền và đánh cắp thông tin nhạy...

- Giọng nữ Bắc
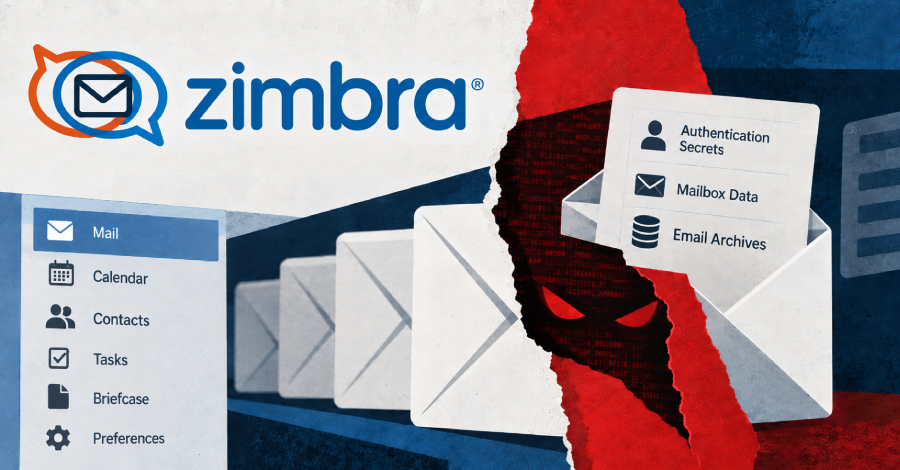
Đội ngũ nghiên cứu bảo mật của Microsoft vừa công bố báo cáo về việc các nhóm tin tặc đang tích cực khai thác một lỗ hổng bảo mật nghiêm trọng trong Zimbra Collaboration Suite (ZCS) để triển khai web shell và truy cập trái phép vào dữ liệu hộp thư của người dùng.
Table Of Content
Lỗ hổng này được định danh là CVE-2026-73570 (điểm CVSS 8.9), một lỗi injection lệnh hệ điều hành không cần xác thực. Lỗ hổng xảy ra khi tính năng thông báo SNMP được kích hoạt và gói zimbra-snmp tùy chọn đã được cài đặt. Kẻ tấn công có thể kích hoạt khai thác thông qua các yêu cầu SMTP được thiết kế đặc biệt gửi đến các server Zimbra mà không cần tương tác từ người dùng. Zimbra đã phát hành bản vá cho lỗ hổng này trong phiên bản 10.1.20 vào tháng 7/2026.
Chi tiết phương thức tấn công
Theo Microsoft, sau khi khai thác thành công, kẻ tấn công thực hiện chuỗi hành vi nguy hiểm bao gồm:
- Triển khai các JSP web shell và reverse shell để duy trì quyền truy cập từ xa.
- Leo thang đặc quyền và thực thi mã trong bộ nhớ.
- Thu thập dữ liệu xác thực, thông tin hộp thư và nén dữ liệu để đánh cắp ra ngoài.
Đáng chú ý, tin tặc sử dụng các kỹ thuật tinh vi để che giấu dấu vết, như tạm thời thay đổi quyền truy cập thư mục công cộng để cài đặt web shell rồi khôi phục lại trạng thái cũ nhằm tránh bị phát hiện bởi các kiểm tra quyền hạn cơ bản.
Các kỹ thuật duy trì và leo thang
Kẻ tấn công không chỉ dừng lại ở việc truy cập ban đầu mà còn thực hiện nhiều bước để củng cố sự hiện diện trong hệ thống:
- Leo thang đặc quyền: Sửa đổi tệp cấu hình
/etc/pam.d/sudođể cấp quyền sudo không cần mật khẩu cho tài khoản dịch vụ “zimbra”. - Duy trì sự tồn tại (Persistence): Tạo dịch vụ systemd có tên “zimlog.service” để tự động chạy khi khởi động hệ thống.
- Đánh cắp bí mật: Sử dụng lệnh
zmlocalconfig -sđể trích xuất các khóa xác thực quan trọng nhưzimbraPreAuthKey,zimbraAuthTokenKeyvàzimbraTwoFactorAuthSecrettừ LDAP. - Di chuyển ngang (Lateral Movement): Tận dụng SSH identity có sẵn tại
/opt/zimbra/.ssh/zimbra_identityđể di chuyển giữa các node trong cluster.
Ngoài ra, các nhà nghiên cứu còn phát hiện việc sử dụng các công cụ tùy chỉnh như Zimclient2 – một tác nhân truy cập từ xa hỗ trợ WebSocket, TLS và SOCKS5 proxying, giúp kẻ tấn công điều khiển hệ thống linh hoạt hơn.
Khuyến nghị bảo mật
CISA đã đưa lỗ hổng này vào danh mục các lỗ hổng bị khai thác phổ biến (KEV) và yêu cầu các cơ quan liên quan phải áp dụng bản vá ngay lập tức. Đối với các tổ chức chưa thể cập nhật lên phiên bản 10.1.20, các chuyên gia khuyến cáo:
- Gỡ cài đặt gói
zimbra-snmphoặc vô hiệu hóa thông báo SNMP. - Giới hạn quyền truy cập SNMP và SMTP chỉ cho các host tin cậy.
- Thực hiện xoay vòng (rotate) các bí mật xác thực của Zimbra.
- Quét hệ thống để tìm kiếm các web shell hoặc các tệp tin đáng ngờ trong thư mục tạm và thư mục webapps.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.