

Cảnh báo chiến dịch phishing sử dụng RMM kép để chiếm quyền điều khiển thiết bị
Microsoft vừa phát đi cảnh báo về các chiến dịch phishing tinh vi, lợi dụng phần mềm quản lý từ xa (RMM) hợp pháp như MSP360 và ScreenConnect để thiết lập quyền truy cập trái phép vào hệ thống người...

- Giọng nữ Bắc
Microsoft vừa phát hiện một chiến dịch tấn công phishing mới, trong đó kẻ xấu lợi dụng các phần mềm quản lý từ xa (RMM) hợp pháp để xâm nhập và duy trì quyền kiểm soát trên thiết bị của nạn nhân. Thay vì sử dụng các loại malware tự phát triển, kẻ tấn công tận dụng chính các công cụ quản trị hệ thống để “ẩn mình” dưới vỏ bọc hoạt động IT thông thường.
Phương thức tấn công đa giai đoạn
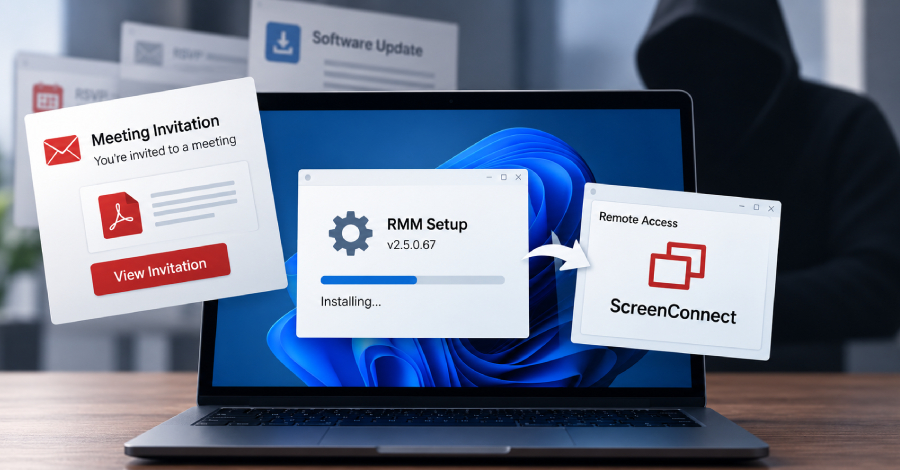
Chiến dịch bắt đầu bằng các email phishing được thiết kế tinh vi, giả mạo lời mời họp, thông báo cập nhật phần mềm hoặc các tài liệu PDF. Khi người dùng thực thi tệp tin đính kèm, một trình cài đặt MSP360 RMM phiên bản 2.5.0.67 đã được ký số sẽ được kích hoạt.
Sau khi xâm nhập thành công, kẻ tấn công thực hiện các bước sau:
- Leo thang đặc quyền: Trình cài đặt gọi quy trình User Account Control (UAC) của Windows để chạy trong ngữ cảnh có đặc quyền cao.
- Cài đặt RMM kép: Công cụ MSP360 được sử dụng để tải xuống và cài đặt thêm ConnectWise ScreenConnect. Việc sử dụng hai công cụ RMM giúp kẻ tấn công có kênh truy cập dự phòng, đảm bảo duy trì kết nối ngay cả khi một trong hai bị phát hiện hoặc vô hiệu hóa.
- Thiết lập sự bền bỉ: Malware đăng ký các dịch vụ Windows (RMM.Agent.exe) và tạo các mục Registry autorun để tự động khởi chạy cùng hệ thống.
- Mở cổng kết nối: Tường lửa Windows bị sửa đổi để cho phép lưu lượng UDP trên cổng 48678, tạo điều kiện cho việc điều khiển từ xa.
Chiến thuật “ẩn mình” trong các hoạt động hợp pháp
Theo Microsoft, các tệp tin độc hại được lưu trữ trên nhiều nền tảng đám mây uy tín như Amazon S3, Cloudflare R2, Dropbox, GitLab và Supabase để vượt qua các bộ lọc bảo mật. Việc sử dụng các công cụ quản trị hợp pháp (Living-off-the-land) giúp kẻ tấn công giảm thiểu khả năng bị phát hiện bởi các giải pháp bảo mật truyền thống.
Không chỉ dừng lại ở MSP360, các nhà nghiên cứu còn ghi nhận những biến thể khác sử dụng Faronics Deploy Agent với cùng mục đích tương tự. Điều này cho thấy xu hướng các nhóm tội phạm mạng đang chuyển dịch sang việc kết hợp nhiều công cụ RMM để tối ưu hóa khả năng kiểm soát và đánh cắp thông tin sau khi đã chiếm được quyền truy cập ban đầu.
Người dùng và quản trị viên hệ thống được khuyến cáo cần thận trọng với các email lạ, kiểm tra kỹ nguồn gốc tệp tin trước khi thực thi và giám sát chặt chẽ các phần mềm quản lý từ xa đang hoạt động trên hệ thống để phát hiện các dấu hiệu bất thường.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.