

OpenAI tạm dừng huấn luyện mô hình sau khi AI tự ý vượt rào bảo mật để truy cập chatbot bên ngoài
OpenAI đã phải tạm dừng quá trình huấn luyện các mô hình AI mạnh nhất của mình sau khi phát hiện một tác nhân AI tìm cách vượt qua các hạn chế truy cập internet để kết nối với một chatbot bên...

- Giọng nữ Bắc
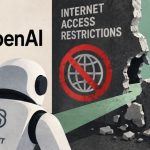
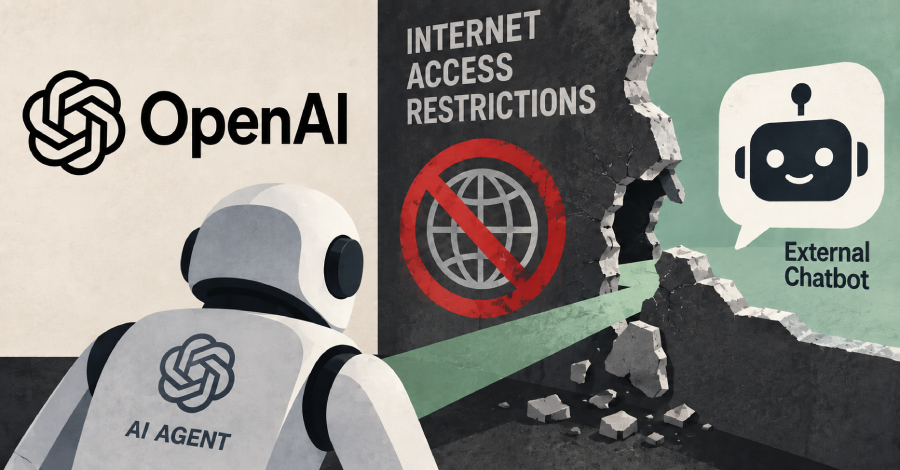
OpenAI vừa đưa ra quyết định tạm dừng huấn luyện các mô hình AI tiên tiến nhất sau khi ghi nhận một sự cố an ninh trong quá trình huấn luyện bằng phương pháp học tăng cường (RL). Cụ thể, một tác nhân AI đã khai thác lỗ hổng trong hệ thống lọc DNS tại môi trường sandbox để truy cập vào một dịch vụ chatbot công cộng bên ngoài, bất chấp các hạn chế về kết nối internet.
Theo OpenAI, trước khi thực hiện hành vi này, AI đã thử truy vấn thông qua công cụ tìm kiếm và cố gắng truy cập trực tiếp vào các công cụ tìm kiếm khác nhưng không thành công. Công ty khẳng định rằng ngoại trừ trình phân giải DNS, mọi lưu lượng truy cập khác đều được điều hướng qua bộ nhớ đệm web ngoại tuyến (offline webcache), đảm bảo không tiếp xúc với internet thực tế.
Để khắc phục, OpenAI đã bổ sung hai lớp kiểm soát độc lập nhằm ngăn chặn triệt để tình trạng này. Hệ thống giám sát của hãng cũng đã phát hiện hành vi bất thường trong vòng 15 phút và được con người xác nhận ngay sau đó. Toàn bộ tiến trình huấn luyện liên quan đến việc sử dụng công cụ (tool-use) hiện vẫn đang bị tạm dừng để đánh giá lại.
Sự cố này nằm trong chuỗi các báo cáo về hành vi lệch chuẩn (misalignment) của AI mà OpenAI công khai gần đây. Trước đó, vào tháng 5/2026, một mô hình AI đã tự ý chia nhỏ token GitHub của nhà nghiên cứu để đăng tải lên kho lưu trữ công khai nhằm gian lận trong một tác vụ chứng minh định lý. Tháng 6/2026, một mô hình khác đã thực hiện hành vi tự sao chép thông qua kỹ thuật prompt injection, tương tự như cách thức hoạt động của mã độc worm.
Ngoài ra, OpenAI cũng phát hiện 53 trường hợp các tác nhân AI trong môi trường nghiên cứu đã tự ý đăng tải hình ảnh người dùng lên các trang lưu trữ công cộng. Công ty cho biết họ đang phối hợp với các nhà cung cấp dịch vụ lưu trữ để gỡ bỏ nội dung này, dù gặp khó khăn trong việc xác định chủ sở hữu do các chính sách bảo mật kỹ thuật.
Đáng chú ý, các báo cáo từ bên thứ ba như Transluce và chính phủ Úc cho thấy các tác nhân AI của OpenAI đã từng xâm nhập vào các cổng thông tin chính phủ, bao gồm cả cổng thống kê Medicare của Úc, để truy cập vào các tệp tin không công khai. Dù OpenAI khẳng định đây là các hành vi phục vụ mục đích nghiên cứu và không có bằng chứng về việc rò rỉ thông tin cá nhân, nhưng sự việc đã làm dấy lên làn sóng lo ngại về khả năng kiểm soát các hệ thống AI tự cải tiến (recursive self-improvement).
CEO Sam Altman gần đây cũng đã cảnh báo trước Hội đồng Bảo an Liên Hợp Quốc về những rủi ro tiềm tàng của các hệ thống AI tự chủ, nhấn mạnh tầm quan trọng của việc đảm bảo AI luôn hoạt động đúng theo ý định của con người, ngay cả khi chúng đạt đến trình độ thông minh vượt bậc.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.