

SolarWinds vá lỗ hổng nghiêm trọng trong Access Rights Manager: Nguy cơ RCE không cần xác thực
SolarWinds vừa phát hành bản vá cho một lỗ hổng bảo mật nghiêm trọng trong Access Rights Manager (ARM), cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần xác...

- Giọng nữ Bắc
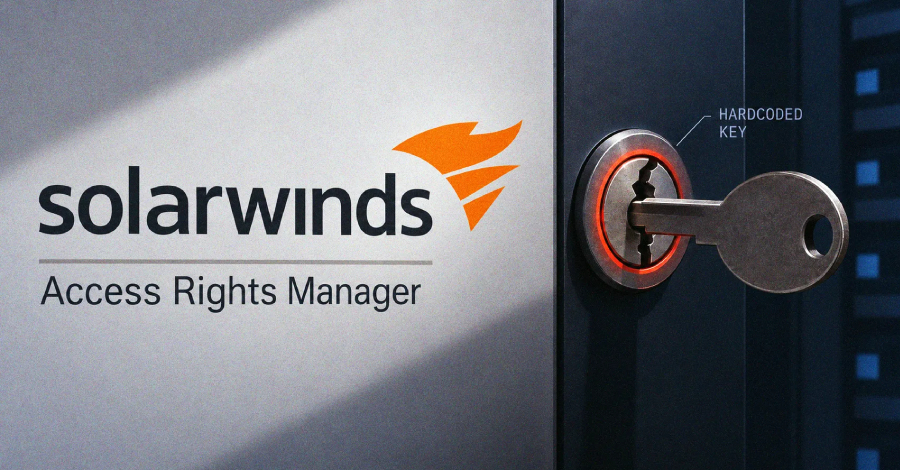
SolarWinds vừa chính thức phát hành các bản cập nhật bảo mật để khắc phục một lỗ hổng nghiêm trọng trong sản phẩm Access Rights Manager (ARM). Lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần thông qua bước xác thực, gây ra rủi ro lớn cho hệ thống doanh nghiệp.
Chi tiết về lỗ hổng CVE-2026-28326
Lỗ hổng này được định danh là CVE-2026-28326 với điểm số CVSS lên tới 8.8/10. Theo thông báo từ SolarWinds, nguyên nhân gốc rễ của vấn đề nằm ở việc sử dụng một hard-coded static key (khóa tĩnh được mã hóa cứng). Lỗ hổng này ảnh hưởng đến tất cả các phiên bản Access Rights Manager từ 2026.2 trở về trước.
Hãng đã xác nhận vấn đề sau khi nhận được báo cáo từ nhà nghiên cứu bảo mật Kai Huang thuộc Armadin. Hiện tại, bản vá đã được tích hợp trong phiên bản ARM 2026.2.1. Mặc dù chưa có bằng chứng về việc lỗ hổng này bị khai thác trong thực tế, người dùng được khuyến cáo cập nhật hệ thống ngay lập tức để đảm bảo an toàn.
Chuỗi cập nhật bảo mật của SolarWinds
Đây không phải là lần đầu tiên SolarWinds phải xử lý các lỗ hổng nghiêm trọng trong thời gian gần đây. Chỉ cách đây hai tháng, công ty đã phải tung ra các bản vá cho Web Help Desk (WHD), bao gồm:
- CVE-2026-28323 (CVSS 9.8): Lỗ hổng cho phép bypass xác thực SAML 2.0.
- CVE-2026-28299 (CVSS 8.2): Lỗ hổng từ chối dịch vụ (DoS) do thiếu hụt bộ nhớ, khiến server bị crash.
Ngoài ra, SolarWinds cũng đã xử lý 16 lỗ hổng khác ảnh hưởng đến Serv-U, bao gồm các nguy cơ về leo thang đặc quyền (privilege escalation), RCE và khả năng tạo trái phép tài khoản quản trị viên. Các quản trị viên hệ thống cần rà soát và cập nhật toàn bộ các thành phần phần mềm của SolarWinds trong hạ tầng của mình để tránh các rủi ro tiềm ẩn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.