

RatHat: Malware Android sử dụng AI Gemini để lọc nạn nhân ‘giá trị cao’
Các nhà nghiên cứu bảo mật vừa phát hiện biến thể mới của mã độc ngân hàng RatHat, tích hợp AI Gemini để phân loại nạn nhân dựa trên số dư tài khoản, tối ưu hóa quy trình tấn công theo mô hình...

- Giọng nữ Bắc
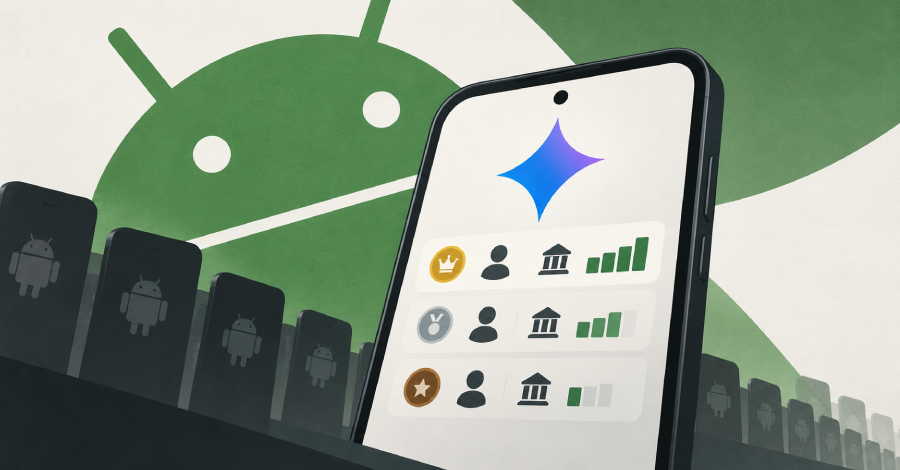
Các nhà nghiên cứu từ Cleafy vừa công bố báo cáo về RatHat, một loại trojan ngân hàng trên Android đang được vận hành theo mô hình Malware-as-a-Service (MaaS). Điểm đáng chú ý nhất trong phiên bản mới nhất của mã độc này là việc tích hợp mô hình AI Gemini của Google để tự động phân loại nạn nhân dựa trên số dư tài khoản, giúp kẻ tấn công tập trung nguồn lực vào những mục tiêu “giá trị cao”.
Table Of Content
Cơ chế hoạt động tinh vi
RatHat không chỉ là một mã độc đơn thuần mà đi kèm với một hệ thống console quản trị mạnh mẽ. Kể từ tháng 4/2026, Cleafy đã ghi nhận gần 100 lượt triển khai console này. Hệ thống cho phép kẻ tấn công tự động đóng gói mã độc vào các ứng dụng giả mạo, ký tên và xuất bản lên các server lưu trữ như Amazon S3 mà không cần kỹ năng kỹ thuật chuyên sâu.
Đặc biệt, mã độc có khả năng tự động rebuild ứng dụng theo lịch trình (ví dụ mỗi giờ một lần) để thay đổi mã hash, nhằm qua mặt các công cụ bảo mật dựa trên nhận diện file truyền thống.
Tận dụng AI để tối ưu hóa tấn công
Thay vì sử dụng AI để thực hiện giao dịch gian lận, RatHat dùng Gemini để phân tích dữ liệu thu thập được từ tin nhắn SMS và màn hình đăng nhập giả mạo. AI sẽ ước tính số dư tài khoản của nạn nhân, từ đó phân loại họ vào nhóm “giá trị cao” hoặc “trung bình”. Điều này giúp tin tặc quyết định xem nạn nhân nào đáng để dành thời gian khai thác.
Ngoài ra, trên chính thiết bị bị nhiễm, mã độc cũng sử dụng Gemini để xử lý các giao diện người dùng lạ. Khi gặp phải các thành phần UI mà mã độc chưa được lập trình sẵn, nó sẽ gửi cấu trúc màn hình tới Gemini để nhận hướng dẫn vị trí cần nhấn (tap), đảm bảo quyền truy cập Accessibility luôn được duy trì.
Quyền kiểm soát sâu vào hệ thống
Sau khi được cấp quyền Accessibility, RatHat kích hoạt tính năng gỡ lỗi không dây (wireless debugging) để kết nối với Android Debug Bridge (ADB). Điều này cấp cho mã độc một shell chạy dưới quyền người dùng hệ thống (UID 2000), vượt xa các quyền hạn thông thường của một ứng dụng.
Kẻ tấn công có thể triển khai một chương trình viết bằng ngôn ngữ Go để chiếm quyền điều khiển màn hình thông qua các công cụ minicap và minitouch. Phương thức này cho phép tin tặc theo dõi màn hình và thực hiện thao tác nhấn mà không kích hoạt bất kỳ cảnh báo hay biểu tượng ghi màn hình nào của Android (áp dụng cho các phiên bản Android cũ hơn 14).
Khuyến nghị bảo mật
Dù chưa có phương thức gỡ bỏ hoàn toàn mã độc được công bố, các chuyên gia khuyến cáo người dùng cần cảnh giác với các ứng dụng tải ngoài Google Play Store. Các công cụ bảo mật nên tập trung giám sát các tiến trình chạy dưới quyền shell user (UID 2000) và kiểm tra sự hiện diện của các file thực thi lạ trong thư mục /data/local/tmp.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.