


PHP-ocalypse: Hai lỗ hổng nghiêm trọng suýt làm tê liệt Internet
Hai lỗ hổng bảo mật mới được phát hiện trong PHP, được gọi là PHP2Shell, đã đặt hàng triệu hệ thống trên toàn cầu vào tình trạng báo động đỏ, buộc các doanh nghiệp phải khẩn cấp vá lỗi để tránh nguy...

- Giọng nữ Bắc
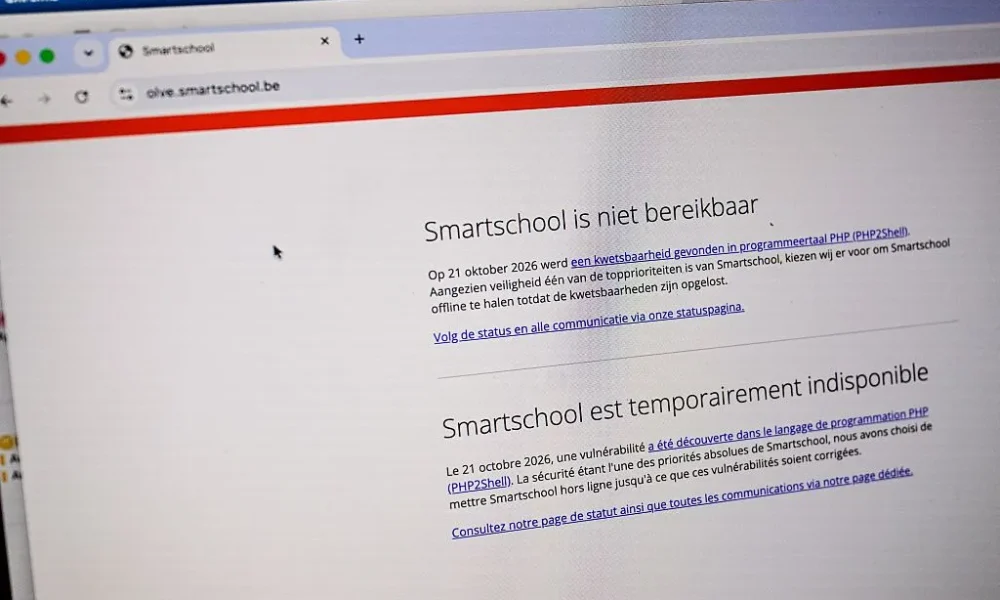
Vừa qua, cộng đồng công nghệ toàn cầu đã trải qua một phen chao đảo khi hai lỗ hổng bảo mật nghiêm trọng trong PHP, một trong những ngôn ngữ lập trình phổ biến nhất thế giới, bị công khai. Được đặt tên là PHP2Shell (với mã định danh CVE-2026-109618 và CVE-2026-109619), các lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần xác thực, đồng nghĩa với việc chúng có thể chiếm quyền kiểm soát hệ thống mà không cần mật khẩu.
Table Of Content
Nguy cơ từ PHP2Shell
PHP hiện đang là “xương sống” của khoảng 70% các trang web trên Internet, bao gồm cả những nền tảng lớn như WordPress, Drupal, Joomla và Wikipedia. Sự phổ biến này khiến PHP2Shell trở thành một mối đe dọa cực kỳ nguy hiểm. Kẻ tấn công có thể lợi dụng lỗ hổng để cài đặt malware, đánh cắp dữ liệu hoặc duy trì quyền truy cập trái phép vào server của nạn nhân.
Ngay sau khi thông tin được công bố, hàng loạt tổ chức từ ngân hàng, bệnh viện đến các cơ quan chính phủ đã phải tạm dừng dịch vụ để thực hiện quy trình vá lỗi khẩn cấp. Mặc dù PHP Foundation đã phát hành bản vá kịp thời, nhưng các chuyên gia cảnh báo rằng vẫn còn một lượng lớn hệ thống chưa được cập nhật và đang đối mặt với nguy cơ bị khai thác.
Vai trò của AI và sự cố rò rỉ
Các nhà nghiên cứu tại Calif đã phát hiện ra lỗ hổng này trong quá trình kiểm định mã nguồn PHP, với sự hỗ trợ từ các công cụ AI. Tuy nhiên, họ nhấn mạnh rằng AI không phải là “đũa thần” tự động tìm ra mọi lỗi, mà đóng vai trò hỗ trợ dựa trên kiến thức chuyên sâu của con người về lịch sử codebase của PHP.
Đáng chú ý, Amazon đã phát hiện các dấu hiệu khai thác PHP2Shell khoảng một tuần trước khi bản vá chính thức được phát hành. Điều này đặt ra nghi vấn về việc thông tin lỗ hổng có thể đã bị rò rỉ hoặc bị kẻ xấu phát hiện độc lập trước đó. Hiện tại, các hãng bảo mật như Palo Alto Networks và Trail of Bits đã xác nhận có hoạt động khai thác thực tế trên các mục tiêu chưa xác định.
Bài học về công nghệ cũ
Sự kiện này một lần nữa gióng lên hồi chuông cảnh báo về tính bảo mật của các công nghệ cũ (legacy systems). PHP, giống như nhiều ngôn ngữ lập trình ra đời từ hàng thập kỷ trước, không được thiết kế với các cơ chế “memory-safe” (an toàn bộ nhớ) như các ngôn ngữ hiện đại như Rust hay Swift. Theo NSA, khoảng 75% các lỗ hổng bị khai thác tích cực hiện nay đều liên quan đến các lỗi bộ nhớ.
Dù Internet đã tránh được một thảm họa trên diện rộng nhờ sự phối hợp nhanh chóng của ngành công nghiệp, nhưng các chuyên gia nhận định đây chỉ là khởi đầu. Khi các công cụ AI ngày càng mạnh mẽ, việc tìm kiếm và khai thác các lỗ hổng trong những nền tảng cũ kỹ nhưng phổ biến như PHP sẽ trở nên dễ dàng hơn, đòi hỏi các đội ngũ IT phải luôn trong tâm thế sẵn sàng ứng phó.
Nguồn tham khảo: TechCrunch






No Comment! Be the first one.