

Phát hiện backdoor ẩn danh trên Control Web Panel: Thực thi lệnh mà không để lại dấu vết log
Các nhà nghiên cứu bảo mật vừa phát hiện một loại backdoor tinh vi nhắm vào Control Web Panel (CWP) trên Linux, cho phép kẻ tấn công thực thi lệnh từ xa mà không để lại bất kỳ dấu vết nào trong file...

- Giọng nữ Bắc
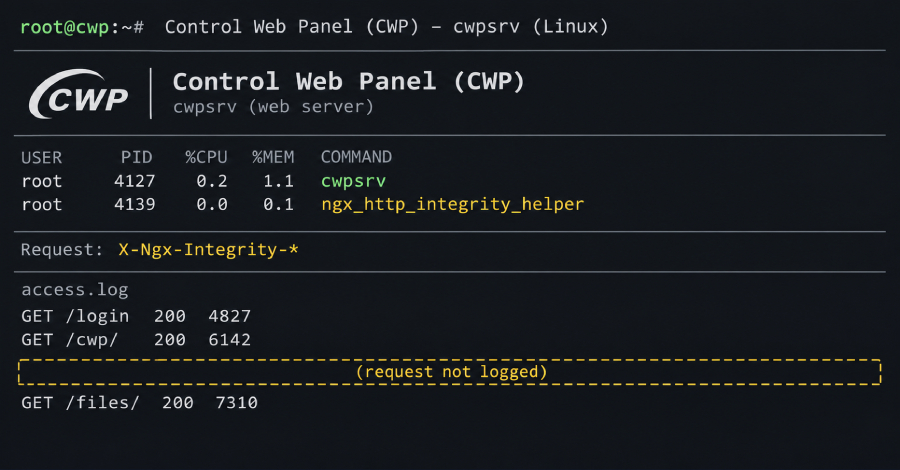
Các chuyên gia bảo mật tại XLab (thuộc QiAnXin) vừa đưa ra cảnh báo về một loại backdoor nguy hiểm đang ẩn mình trong web server của Control Web Panel (CWP) – một công cụ quản lý hosting phổ biến trên nền tảng Linux. Loại mã độc này, được đặt tên là cwpdoor, cho phép kẻ tấn công thực thi các lệnh tùy ý thông qua yêu cầu web mà không để lại bất kỳ dấu vết nào trong access log của server.
Table Of Content
Cơ chế hoạt động tinh vi
Theo phân tích kỹ thuật, cwpdoor thực chất là phiên bản đã bị sửa đổi của file thực thi cwpsrv. Sau khi chiếm được quyền root, kẻ tấn công sẽ thay thế file gốc bằng phiên bản chứa mã độc. Điểm đáng chú ý là kẻ tấn công đã khéo léo điều chỉnh lại dấu thời gian (timestamp) của file để tránh bị phát hiện bởi các công cụ kiểm tra thông thường như ls hay stat.
Backdoor này hoạt động như một chương trình bình thường cho đến khi nhận được các yêu cầu web chứa tiêu đề tùy chỉnh bắt đầu bằng X-Ngx-Integrity. Khi nhận diện được chữ ký và timestamp hợp lệ, nó sẽ kích hoạt lệnh đi kèm trong yêu cầu đó. Do cơ chế này nằm ở tầng web server, các hoạt động độc hại hoàn toàn không được ghi lại trong log hệ thống.
Cách kiểm tra và phát hiện
Các nhà nghiên cứu đã cung cấp ba phương pháp để quản trị viên kiểm tra xem server của mình có bị xâm nhập hay không:
- Kiểm tra Socket: Chạy lệnh
ss -axp | grep integrity. Nếu kết quả hiển thịngx_http_integrity_helper, server của bạn có khả năng đã bị nhiễm. - Kiểm tra Process: Sử dụng
ps aux | grep cwpsrvđể tìm kiếm các tiến trình phụ bất thường docwpsrvkhởi tạo. - Kiểm tra File: Chạy lệnh
strings /usr/local/cwpsrv/bin/cwpsrv | grep X-Ngx-Integrityđể tìm kiếm các header đặc trưng của backdoor.
Khuyến nghị xử lý
Nếu phát hiện server bị nhiễm, quản trị viên cần thực hiện ngay các bước sau:
- Khôi phục file
cwpsrvgốc từ bản sao lưu (thường nằm tại/usr/local/cwpsrv/bin/với định dạngcwpsrv.prev-*). - Cập nhật CWP lên phiên bản mới nhất và kiểm tra lại bằng lệnh
ssđể đảm bảo backdoor đã bị loại bỏ. - Thay đổi toàn bộ thông tin đăng nhập (credentials) của control panel. Do kẻ tấn công đã có quyền root, cần coi toàn bộ server là đã bị thỏa hiệp và thực hiện rà soát bảo mật toàn diện.
Hiện tại, các nhà nghiên cứu đã ghi nhận sự xuất hiện của backdoor này trên VirusTotal, cho thấy nó đã bắt đầu được sử dụng trong các cuộc tấn công thực tế. Đáng chú ý, một số mẫu liên quan còn xuất hiện cùng với malware Ebury, một loại backdoor OpenSSH khét tiếng, cho thấy mức độ phức tạp của các chiến dịch tấn công này.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.