

Cảnh báo: Tiện ích mở rộng trình duyệt độc hại có thể lợi dụng Claude Dispatch để thực thi mã trên máy tính
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng trong tính năng Dispatch của Claude Desktop, cho phép các tiện ích mở rộng trình duyệt độc hại thực thi mã trái phép trên máy tính người...

- Giọng nữ Bắc
Các nhà nghiên cứu từ Forever Security vừa cảnh báo về một lỗ hổng bảo mật nghiêm trọng liên quan đến tính năng Dispatch của Claude Desktop. Lỗ hổng này cho phép các tiện ích mở rộng (browser extension) trên trình duyệt thực thi mã độc trực tiếp trên máy tính của người dùng mà không cần khai thác các lỗ hổng trình duyệt truyền thống.
Table Of Content
Cơ chế tấn công
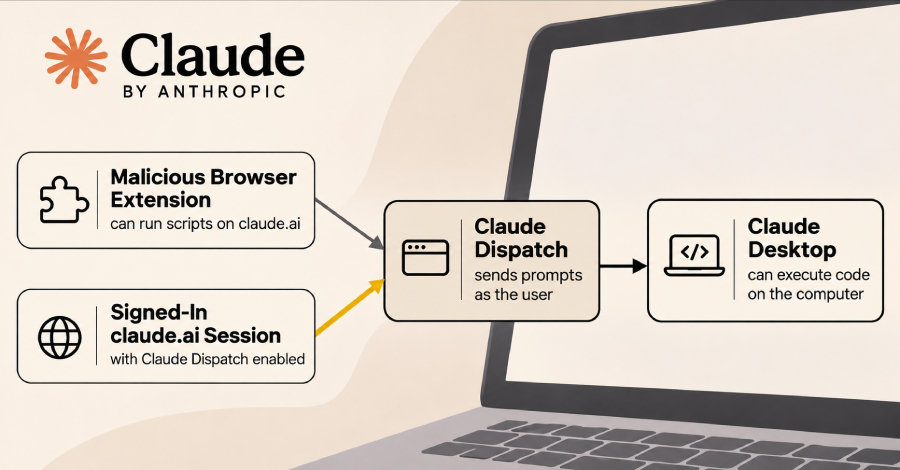
Theo chuyên gia Gal Weizman, cuộc tấn công yêu cầu hai điều kiện: người dùng phải cài đặt một tiện ích mở rộng có khả năng chạy script trên claude.ai và đồng thời đang đăng nhập vào cả website Claude lẫn ứng dụng Claude Desktop với tính năng Dispatch được kích hoạt.
Kẻ tấn công có thể sử dụng các tiện ích mở rộng độc hại, hoặc các tiện ích hợp pháp đã bị chiếm quyền điều khiển thông qua các bản cập nhật bị nhiễm mã độc. Khi script chạy trên trang web Claude, nó sẽ giả mạo các lệnh từ người dùng để gửi yêu cầu thông qua Dispatch tới ứng dụng desktop. Trong thử nghiệm, các nhà nghiên cứu đã chứng minh rằng Claude có thể bị thao túng để cài đặt các gói npm độc hại, từ đó mở ra khả năng cài đặt backdoor hoặc đánh cắp dữ liệu.
Đáng chú ý, các thông báo xác nhận (approval prompts) của Claude đã bị script tự động nhấn “Allow” chỉ trong tích tắc, khiến người dùng hoàn toàn không hay biết về hành vi bất thường đang diễn ra.
Phạm vi ảnh hưởng và phản hồi từ Anthropic
Lỗ hổng này không chỉ giới hạn trên cùng một thiết bị. Vì Dispatch có khả năng kết nối các thiết bị, một tiện ích mở rộng trên trình duyệt có thể điều khiển ứng dụng Claude Desktop trên một máy tính khác nếu chúng cùng sử dụng một tài khoản. Điều này tạo ra rủi ro lớn khi người dùng sử dụng tài khoản cá nhân trên máy tính công ty.
Mặc dù Anthropic đã thông báo kế hoạch ngừng cung cấp tính năng Dispatch, các nhà nghiên cứu cảnh báo rằng thiết kế cơ bản của tính năng này vẫn tồn tại trong các công cụ khác như Claude Code Remote Control và Claude Cowork, tiềm ẩn nguy cơ tương tự.
Khuyến nghị bảo mật
Để bảo vệ hệ thống, người dùng được khuyến cáo thực hiện các bước sau:
- Tắt tính năng Dispatch: Đặc biệt là khả năng kết nối đa thiết bị nếu không thực sự cần thiết.
- Quản lý tiện ích mở rộng: Chỉ cài đặt các extension từ nguồn tin cậy, thường xuyên kiểm tra quyền hạn (permissions) và cập nhật của chúng.
- Giám sát hành vi AI: Theo dõi các hoạt động bất thường của các AI agent trên máy tính, như việc tự động cài đặt gói phần mềm, thay đổi cấu hình hệ thống hoặc các kết nối mạng lạ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.