


Nhóm tin tặc Cold Relic lợi dụng dữ liệu Google Workspace đánh cắp để tấn công tổ chức thứ hai tại Mỹ
Nhóm gián điệp mạng Cold Relic (trước đây là COLDRIVER) đang sử dụng dữ liệu đánh cắp từ các vụ xâm nhập trước đó để thực hiện các cuộc tấn công chuỗi cung ứng nhắm vào các tổ chức tại...

- Giọng nữ Bắc
Nhóm gián điệp mạng có liên hệ với Nga, được biết đến với tên gọi Cold Relic (trước đây là COLDRIVER hoặc UNC4057), đang cho thấy khả năng biến một vụ xâm nhập đám mây đơn lẻ thành bàn đạp cho hàng loạt cuộc tấn công liên kết, gây ra những thiệt hại nghiêm trọng cho các bên thứ ba.
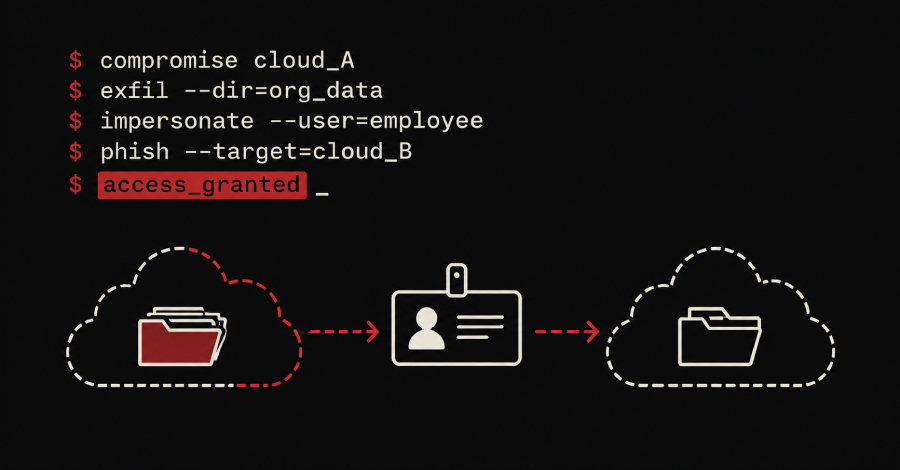
Theo báo cáo từ nhóm Google Mandiant và Threat Intelligence Group (GTIG), Cold Relic đã tận dụng dữ liệu, danh bạ nhân sự và thông tin định danh thu thập được từ một vụ xâm nhập vào cuối năm 2025 tại một tổ chức ở Mỹ để tiếp tục tấn công một tổ chức khác trong năm 2026.
Phương thức tấn công tinh vi
Cold Relic, còn được biết đến với các tên gọi như Callisto, Gossamer Bear và Star Blizzard, nổi tiếng với các chiến dịch phishing và malware tinh vi nhằm thu thập thông tin chiến lược cho chính phủ Nga. Sau khi chiếm quyền truy cập, nhóm này thường thực hiện các hành vi:
- Đăng ký thiết bị xác thực đa yếu tố (MFA) giả mạo, passkey và mã dự phòng để duy trì sự hiện diện lâu dài (persistence).
- Thu thập và trích xuất dữ liệu từ email, ứng dụng chat và các kho lưu trữ trên đám mây.
- Mạo danh nhân viên để tiếp cận mạng lưới xã hội và chuyên môn của nạn nhân.
Trong vụ việc gần nhất, kẻ tấn công đã sử dụng tài khoản Super Admin bị chiếm quyền để tải xuống toàn bộ dữ liệu từ Google Drive của tổ chức bằng cách chia sẻ hàng loạt tệp tin sang tài khoản do chúng kiểm soát. Chúng cũng can thiệp vào Admin Console, xóa các thông báo cảnh báo để che giấu dấu vết xâm nhập.
Tấn công chuỗi cung ứng qua Microsoft Entra ID
Sau khi nắm giữ thông tin từ tổ chức thứ nhất, Cold Relic đã chuyển mục tiêu sang một tổ chức thứ hai tại Mỹ sử dụng Microsoft Entra ID làm nhà cung cấp danh tính (SSO) cho Google Workspace. Bằng cách mạo danh nhân viên từ tổ chức đầu tiên, nhóm này đã gửi các liên kết phishing qua ứng dụng nhắn tin bảo mật, dẫn dụ nạn nhân cung cấp thông tin đăng nhập và token xác thực.
Khi đã chiếm được quyền truy cập vào tài khoản người dùng tại tổ chức thứ hai, kẻ tấn công tiếp tục đăng ký thiết bị MFA mới trong giải pháp SSO để duy trì quyền kiểm soát và thực hiện tải xuống hàng loạt dữ liệu từ cloud drive.
Các chuyên gia từ Google cảnh báo rằng chiến dịch này cho thấy sự kết hợp nguy hiểm giữa kỹ thuật social engineering (kỹ thuật xã hội) và việc lạm dụng danh tính trên nền tảng đám mây. Bằng cách nắm giữ danh sách nhân sự và tài liệu vận hành, kẻ tấn công có thể biến các giao tiếp kinh doanh hợp pháp thành vectơ tấn công nhắm vào các đối tác tin cậy.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.