


Lỗ hổng phần cứng mới cho phép vượt qua cơ chế khóa TPM, bẻ khóa Windows Hello và BitLocker
Các nhà nghiên cứu tại Đại học Kỹ thuật Berlin vừa công bố kỹ thuật tấn công vật lý mới, cho phép vượt qua cơ chế khóa TPM trên nhiều dòng máy tính AMD và Intel, từ đó bẻ khóa PIN Windows Hello và...

- Giọng nữ Bắc
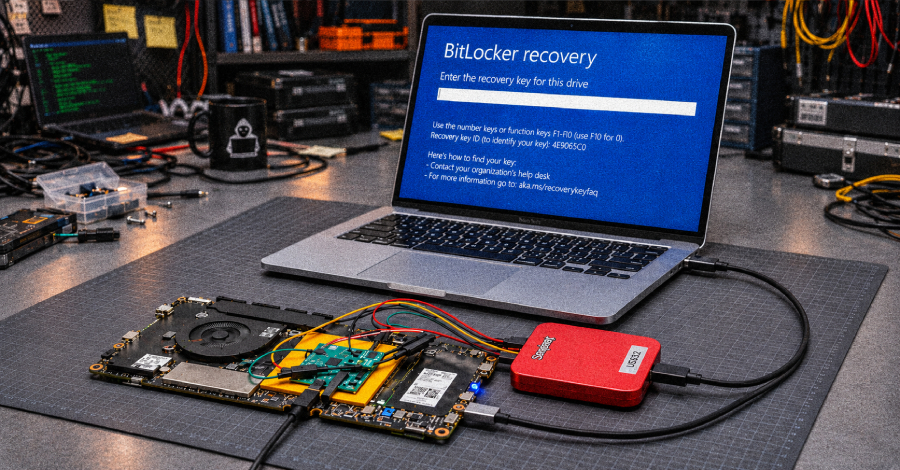
Một nhóm nghiên cứu tại Đại học Kỹ thuật Berlin (Technische Universität Berlin) vừa tiết lộ một phương thức tấn công vật lý mới, có khả năng vô hiệu hóa cơ chế khóa (lockout) của TPM (Trusted Platform Module) trên các máy tính sử dụng chip AMD và một số dòng Intel. Điều này cho phép kẻ tấn công thực hiện các cuộc tấn công brute-force để dò tìm mã PIN Windows Hello và BitLocker với tốc độ nhanh hơn đáng kể so với dự kiến.
Table Of Content
Cơ chế tấn công
Vấn đề nằm ở cách thức lưu trữ trạng thái của firmware TPM. Thay vì sử dụng một chip TPM riêng biệt với bộ nhớ bảo mật độc lập, nhiều máy tính hiện nay sử dụng firmware TPM tích hợp trực tiếp vào bộ vi xử lý. Trạng thái của TPM, bao gồm cả số lần nhập sai mã PIN, được lưu trữ trên chip flash của bo mạch chủ.
Các nhà nghiên cứu đã chứng minh rằng bằng cách can thiệp vật lý vào chip flash, họ có thể khôi phục trạng thái cũ của bộ đếm số lần nhập sai. Điều này vô hiệu hóa hoàn toàn cơ chế khóa tạm thời của hệ thống sau khi nhập sai mật khẩu nhiều lần. Trong các thử nghiệm, một mã PIN 4 chữ số của Windows Hello đã bị bẻ khóa chỉ trong chưa đầy 1 giờ, thay vì mất hàng chục ngày như cơ chế bảo vệ thông thường.
Các biến thể tấn công
Cuộc tấn công được thực hiện qua hai hình thức chính:
- Can thiệp vào bộ đếm RPMC: Trên các máy tính AMD sử dụng chip flash có hỗ trợ RPMC (Replay Protected Memory Block), kẻ tấn công sử dụng một bảng mạch trung gian để chặn các lệnh cập nhật bộ đếm, khiến hệ thống luôn tin rằng số lần thử vẫn nằm trong giới hạn cho phép.
- Khai thác lỗ hổng chip Winbond: Đối với các máy tính sử dụng chip flash Winbond, một kỹ thuật gọi là “voltage glitch” (gây nhiễu điện áp) có thể khiến chip tiết lộ khóa bí mật dùng để ký các giá trị bộ đếm. Với khóa này, kẻ tấn công có thể giả mạo bất kỳ giá trị bộ đếm nào.
Phản hồi từ các nhà sản xuất
AMD đã xác nhận lỗ hổng firmware này (được định danh là CVE-2026-43613) và đang lên kế hoạch phát hành các bản vá từ tháng 11/2026 đến tháng 2/2027. Tuy nhiên, hãng cũng lưu ý rằng các cuộc tấn công yêu cầu quyền truy cập vật lý vào thiết bị thường nằm ngoài mô hình đe dọa bảo mật thông thường của sản phẩm.
Về phía Intel, hãng cho biết các thử nghiệm của nhóm nghiên cứu không chứng minh được lỗ hổng trực tiếp trong thành phần của Intel, mà chủ yếu phụ thuộc vào điểm yếu của chip flash bên thứ ba. Microsoft hiện đã khuyến nghị người dùng tăng độ dài tối thiểu của mã PIN lên ít nhất 6 chữ số để giảm thiểu rủi ro.
Khuyến nghị cho người dùng và quản trị viên
Để bảo vệ thiết bị trước các nguy cơ này, các chuyên gia đưa ra các biện pháp sau:
- Tăng độ dài mã PIN: Cấu hình chính sách “Minimum PIN length” trong Group Policy (đối với Windows Hello và BitLocker) lên ít nhất 6-8 ký tự. Việc tăng độ dài mã PIN làm tăng thời gian cần thiết để brute-force lên gấp nhiều lần.
- Cập nhật Firmware: Theo dõi và cài đặt các bản cập nhật firmware từ nhà sản xuất máy tính ngay khi có sẵn, đặc biệt là các bản vá liên quan đến lỗ hổng của AMD.
- Kiểm soát vật lý: Vì đây là cuộc tấn công yêu cầu truy cập vật lý, việc bảo quản thiết bị an toàn, tránh để người lạ tiếp cận bo mạch chủ là biện pháp phòng ngừa quan trọng nhất.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.