


Gói phần mềm ‘agent-framework’ của Microsoft trên PyPI bị tấn công, đánh cắp thông tin xác thực đám mây
Các phiên bản độc hại của gói 'agent-framework' trên PyPI đã bị tin tặc lợi dụng để cài cắm mã đánh cắp thông tin xác thực đám mây, gây rủi ro lớn cho các hệ thống CI/CD và môi trường phát triển...

- Giọng nữ Bắc
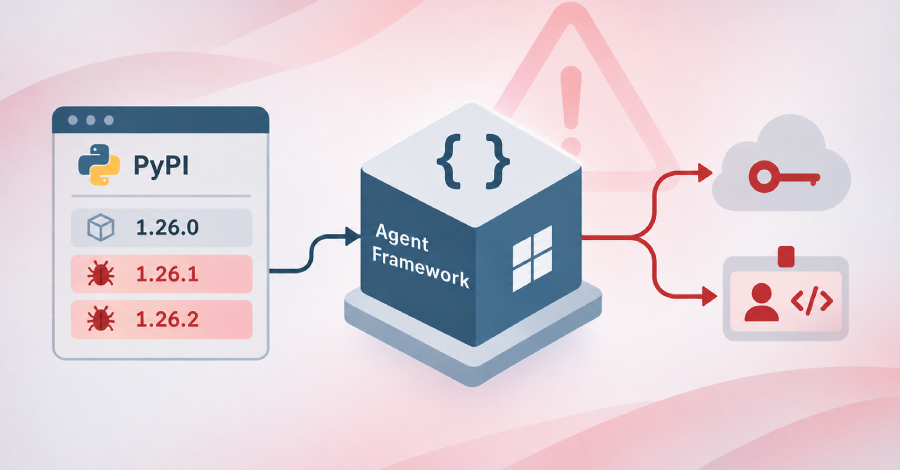
Cộng đồng an ninh mạng vừa phát đi cảnh báo về việc gói phần mềm agent-framework của Microsoft trên kho lưu trữ PyPI (Python Package Index) đã bị kẻ tấn công chiếm quyền kiểm soát. Các phiên bản độc hại được ghi nhận là 1.26.1 và 1.26.2, được phát tán vào ngày 17/11/2026.
Theo các đơn vị nghiên cứu bảo mật như Socket, Endor Labs và Wiz, những phiên bản này chứa mã độc có khả năng tự động thực thi mỗi khi trình thông dịch Python khởi chạy. Ngay cả khi người dùng không trực tiếp import thư viện này, mã độc vẫn có thể kích hoạt thông qua các tệp .pth được cài đặt vào thư mục site-packages.
Cơ chế tấn công và dữ liệu bị đánh cắp:
- Đánh cắp thông tin xác thực: Mã độc thu thập các tệp cấu hình nhạy cảm như
.azure/*.json,.npmrc,pip.conf,.netrc,.git-credentials,.docker/config.jsonvà các tệp.env. - Khai thác môi trường đám mây: Công cụ này nhắm mục tiêu vào các token OIDC của Azure DevOps, token định danh được quản lý (managed-identity) và siêu dữ liệu của máy chủ ảo (IMDS) tại địa chỉ
169.254.169.254. - Exfiltration: Tất cả dữ liệu thu thập được sẽ được nén, mã hóa Base64 và gửi về một địa chỉ webhook bên ngoài thông qua yêu cầu HTTPS POST.
Các chuyên gia nhấn mạnh rằng kẻ tấn công không chỉ đọc các tệp tin có sẵn trên đĩa mà còn chủ động yêu cầu nền tảng cấp mới các token xác thực, khiến việc xoay vòng mật khẩu (rotate secrets) thông thường trở nên kém hiệu quả nếu hệ thống đã bị xâm nhập.
Khuyến nghị cho người dùng và quản trị viên:
- Cách ly: Ngay lập tức cô lập các máy chủ và runner bị ảnh hưởng.
- Khắc phục: Gỡ bỏ các phiên bản độc hại và quay trở lại phiên bản an toàn gần nhất là 1.26.0.
- Kiểm tra log: Rà soát log DNS và proxy để tìm kiếm các kết nối đến tên miền
webhook.siteđược chỉ định trong mã độc. - Xử lý sự cố: Thực hiện xoay vòng toàn bộ các thông tin xác thực (credentials) đã bị lộ từ một môi trường sạch, đồng thời kiểm tra kỹ các workflow trên GitHub Actions và quyền truy cập Azure.
Đây là lần thứ hai trong năm 2026 một gói phần mềm liên quan đến Microsoft trên PyPI bị tấn công, cho thấy xu hướng tin tặc đang tích cực nhắm vào hệ sinh thái phát triển AI và các đường ống CI/CD để thực hiện các cuộc tấn công chuỗi cung ứng phần mềm quy mô lớn.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.