


Nghi phạm ‘Rey’ của nhóm ShinyHunters bị bắt giữ tại Jordan, hỗ trợ FBI truy vết đồng bọn
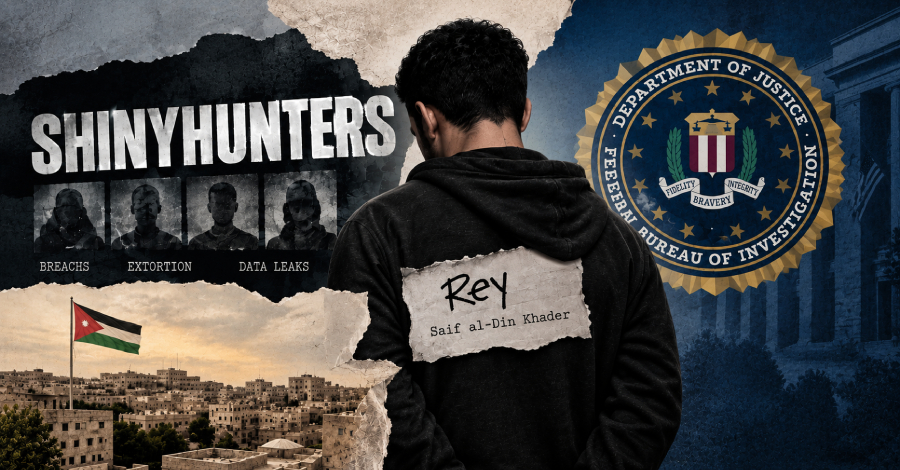
Saif al-Din Khader, hay còn gọi là 'Rey', một nhân vật chủ chốt trong nhóm tội phạm mạng ShinyHunters, được cho là đã bị bắt giữ tại Jordan và đang hợp tác với FBI để xác định các thành viên khác...

- Giọng nữ Bắc
Một nhân vật quan trọng trong nhóm tống tiền kỹ thuật số ShinyHunters, được biết đến với bí danh trực tuyến là “Rey”, đã bị chính quyền Jordan bắt giữ. Theo các nguồn tin từ Reuters, nghi phạm có tên thật là Saif al-Din Khader đã bị tạm giam từ ngày 29/9/2026 và hiện đang tích cực hợp tác với Cục Điều tra Liên bang Mỹ (FBI) để cung cấp thông tin về các thành viên khác trong nhóm.
“Sự hợp tác của đối tượng này đóng vai trò then chốt trong các nỗ lực truy bắt những hacker còn lại”, một nguồn tin cho biết. Trước khi bị bắt, Rey (còn gọi là ReyXBF) đã được giới chuyên gia an ninh mạng biết đến rộng rãi. Theo nhà nghiên cứu Brian Krebs, Khader từng là quản trị viên của Scattered LAPSUS$ Hunters (SLH) – một nhóm được đánh giá là sự kết hợp giữa Scattered Spider, LAPSUS$ và ShinyHunters. Ngoài ra, đối tượng này cũng từng quản lý diễn đàn BreachForums và tham gia vào nhóm ransomware Hellcat.
Sự kiện này diễn ra ngay sau khi một nghi phạm 24 tuổi khác, được cho là Pepijn van der Stap – một cựu hacker hiện đang làm việc trong lĩnh vực bảo mật tại Hà Lan – bị bắt giữ vì liên quan đến các hoạt động của ShinyHunters. Dù người phát ngôn của nhóm đã phủ nhận mối liên hệ với van der Stap, Giám đốc FBI Kash Patel khẳng định cơ quan này đang khai thác các manh mối mới từ những vụ bắt giữ gần đây để mở rộng điều tra.
Trong thời gian qua, ShinyHunters đã gây chú ý lớn khi thực hiện các cuộc tấn công táo bạo, bao gồm việc chiếm quyền kiểm soát website của nhóm tội phạm Cl0p thông qua một lỗ hổng trong Grav CMS, cũng như vụ xâm nhập vào cổng thông tin tuyển dụng của FBI (apply.fbijobs.gov) để đánh cắp khoảng 3 terabyte dữ liệu nhạy cảm. Nhóm này tuyên bố hành động của họ nhằm gây áp lực lên FBI liên quan đến các cáo buộc về mối quan hệ với tổ chức tội phạm mạng The Com.
Theo đại diện FBI, nhóm này đã thực hiện hơn 140 vụ tấn công vào các tổ chức, thu lợi bất chính ít nhất 70 triệu USD thông qua các hình thức tống tiền. Các đối tượng thường nhắm mục tiêu vào các nhà cung cấp bên thứ ba trên các nền tảng cloud, đánh cắp dữ liệu và đe dọa phát tán thông tin để ép buộc nạn nhân chi trả.
Các chuyên gia từ Sekoia và Beazley Security nhận định rằng ShinyHunters hiện nay không chỉ là một nhóm hacker đơn thuần mà đã trở thành một “thương hiệu” và mô hình kinh doanh tội phạm có khả năng tự phục hồi. Dù trải qua nhiều đợt truy quét và bắt giữ, cấu trúc phân chia công việc theo mô-đun – từ khâu khai thác truy cập ban đầu đến kiếm tiền từ dữ liệu – đã giúp nhóm này duy trì hoạt động bền bỉ trong suốt 6 năm qua.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.