

Cảnh báo chiến dịch MALFEX: Gói npm ‘imgdecode’ ẩn chứa mã độc tấn công hệ thống Windows
Các nhà nghiên cứu bảo mật vừa phát hiện gói npm 'imgdecode' chứa mã độc tinh vi, là một phần của chiến dịch tấn công chuỗi cung ứng MALFEX nhắm vào người dùng...

- Giọng nữ Bắc
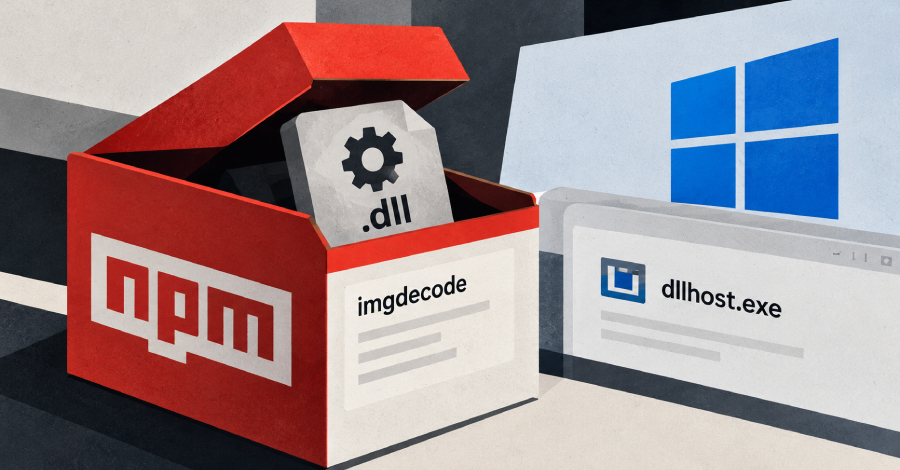
Các chuyên gia bảo mật vừa phát hiện một gói npm độc hại có tên “imgdecode”, được xác định là một phần của chiến dịch tấn công chuỗi cung ứng phần mềm kéo dài mang tên MALFEX. Gói này được tải lên registry npm vào ngày 30/9/2026 bởi tài khoản “malfexteste8” và đã ghi nhận gần 1.000 lượt tải xuống.
Table Of Content
Cơ chế hoạt động của mã độc
Theo phân tích từ SafeDep, gói imgdecode sử dụng một addon Node.js đã được biên dịch để che giấu trình tải (loader) mã độc. Khi một chương trình Node.js thực thi lệnh require('imgdecode') trên môi trường Windows, DLL đi kèm sẽ tự động kết nối tới GitHub để tải về shellcode đã được mã hóa. Sau khi giải mã, mã độc sẽ thực hiện kỹ thuật tiêm mã (injection) vào tiến trình dllhost.exe.
Chiến dịch MALFEX không chỉ dừng lại ở gói này. Kẻ tấn công đã liên tục thay đổi chiến thuật, tạo ra các gói thay thế như “runhelper” hay “imgbundle” ngay sau khi các gói cũ bị npm gỡ bỏ. Điều này cho thấy sự phản ứng nhanh nhạy của nhóm tội phạm mạng trước các biện pháp ngăn chặn từ cộng đồng.
Khả năng gây hại và đánh cắp dữ liệu
Các gói trong chiến dịch MALFEX thường hoạt động như một trình tải (loader) cho các loại mã độc nguy hiểm như Overlord RAT hoặc các công cụ đánh cắp thông tin (stealer) viết bằng Node.js. Mã độc này sở hữu nhiều tính năng nguy hiểm:
- Chống phân tích: Tự động kiểm tra môi trường máy ảo, sandbox và các công cụ giám sát như Wireshark hay Process Monitor.
- Đánh cắp dữ liệu: Thu thập các tệp tin nhạy cảm (.kdbx, .pem, .ppk, .env), dữ liệu từ trình duyệt, ví tiền điện tử, ứng dụng chat (Discord, Telegram) và thông tin tài khoản game.
- Kiểm soát từ xa: Thiết lập kết nối WebSocket tới máy chủ C2, cho phép kẻ tấn công thực thi lệnh, chụp ảnh màn hình, ghi lại thao tác bàn phím/chuột và kiểm soát tiến trình.
- Duy trì quyền truy cập: Tạo các khóa Registry Run và thiết lập tác vụ định kỳ (scheduled task) giả mạo dịch vụ của Microsoft để đảm bảo mã độc luôn khởi chạy cùng hệ thống.
Khuyến nghị cho nhà phát triển
Nếu bạn đã từng cài đặt các gói liên quan đến chiến dịch MALFEX (bao gồm imgdecode, cdn-img-fetch, img-to-native, native-runner, runhelper, imgbundle), hệ thống của bạn cần được coi là đã bị xâm nhập. Các chuyên gia khuyến cáo:
- Cách ly ngay lập tức các thiết bị bị ảnh hưởng.
- Kiểm tra các mục khởi động cùng hệ thống (persistence entries) và các tác vụ lạ.
- Thay đổi toàn bộ mật khẩu, khóa API và các thông tin xác thực quan trọng.
- Chuyển tài sản từ các ví tiền điện tử nếu có lưu trữ seed phrase trên máy tính bị nhiễm.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.