

Lớp bảo mật Credential: Khi tốc độ phát triển phần mềm vượt xa khả năng kiểm soát
Sự bùng nổ của AI và tốc độ phát triển phần mềm đang khiến các 'credential' bị phân tán khắp nơi, tạo ra bề mặt tấn công khổng lồ mà các đội ngũ bảo mật chưa thể kiểm soát...

- Giọng nữ Bắc
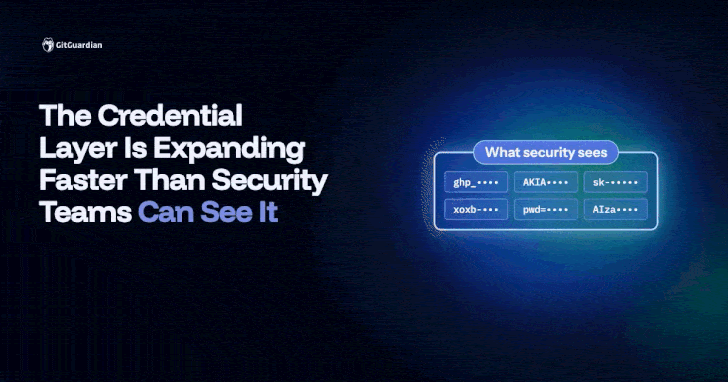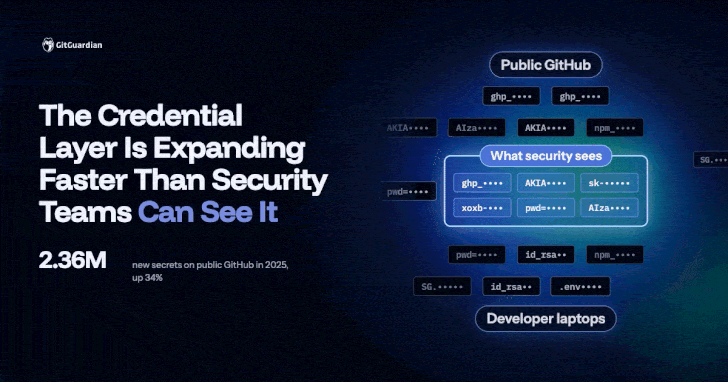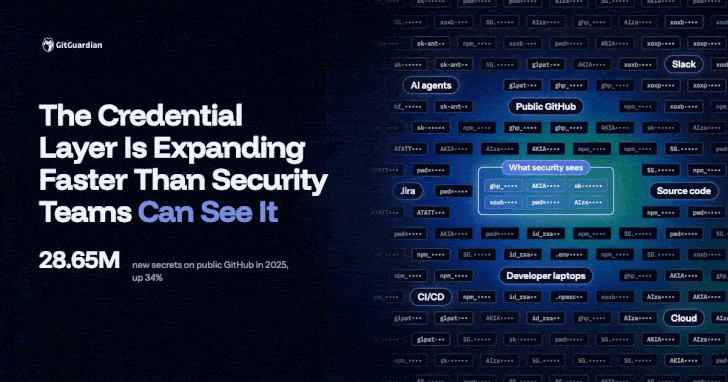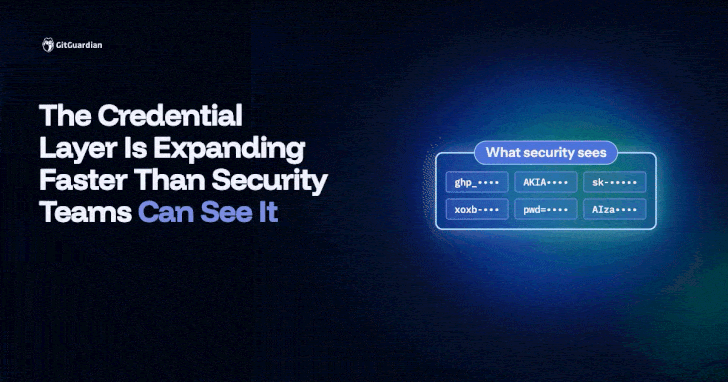
Trong kỷ nguyên phát triển phần mềm hiện đại, các doanh nghiệp đang đối mặt với một thách thức bảo mật mới: sự mở rộng không kiểm soát của “lớp credential” (credential layer). Đây là tập hợp các thông tin xác thực kết nối con người, hệ thống, ứng dụng và giờ đây là cả các tác nhân AI với dữ liệu quan trọng.
Table Of Content
Thách thức từ quy mô phát triển phần mềm
Theo dữ liệu từ GitHub, tốc độ sản xuất mã nguồn đang tăng trưởng chóng mặt. Từ 1 tỷ commit trong năm 2025, con số này đã vọt lên 2,9 tỷ chỉ trong tháng 8/2026. Sự gia tăng này đồng nghĩa với việc hạ tầng phức tạp hơn, nhiều tích hợp hơn và kéo theo đó là hàng loạt các “secrets” (mật khẩu, API key, token) bị rò rỉ. GitGuardian ghi nhận hơn 28 triệu secrets mới bị lộ trong các commit công khai vào năm 2025, tăng 34% so với năm trước đó.
Khi “vành đai bảo mật” không còn tồn tại
Lớp credential hiện nay không có một vành đai bảo vệ cố định. Một secret có thể được tạo ra trong môi trường cloud an toàn, nhưng sau đó lại xuất hiện dưới dạng văn bản thuần (plaintext) trên laptop của lập trình viên, trong các công cụ cộng tác, hoặc bị các AI agent tự động thu thập. Các nghiên cứu cho thấy các kho lưu trữ nội bộ (internal repositories) có nguy cơ chứa secrets cao gấp 6 lần so với các kho công khai.
Laptop của lập trình viên: Điểm yếu chí tử
Các cuộc tấn công bằng mã độc đánh cắp thông tin (infostealer) như Shai-Hulud hay S1ingularity đã biến laptop của lập trình viên thành mục tiêu hàng đầu. Những thiết bị này thường chứa hàng chục, thậm chí hàng trăm secrets lưu trữ trong các file cấu hình cục bộ hoặc lịch sử lệnh (shell history). Khi một thiết bị bị chiếm quyền, kẻ tấn công có thể dễ dàng xâm nhập vào toàn bộ chuỗi cung ứng phần mềm.
Vai trò của AI và các tác nhân tự động
Sự xuất hiện của các AI coding agent làm trầm trọng thêm vấn đề. Các agent này có quyền đọc file, thực thi lệnh và kết nối với các dịch vụ bên ngoài. Nếu không được quản lý chặt chẽ, các agent có thể vô tình (hoặc bị kẻ xấu lợi dụng) để lộ các credential nhạy cảm hoặc thực hiện các thao tác phá hoại trên hệ thống sản xuất.
Chiến lược bảo mật: Phát hiện, Khắc phục và Ngăn chặn
Để đối phó, các đội ngũ bảo mật cần chuyển dịch từ tư duy phòng thủ truyền thống sang một quy trình ba bước:
- Phát hiện (Detect): Xây dựng bản đồ toàn diện về tất cả các credential hiện có, bao gồm cả những thứ nằm ngoài hệ thống quản lý tập trung.
- Khắc phục (Remediate): Đánh giá rủi ro dựa trên ngữ cảnh (độ hiệu lực, quyền hạn, chủ sở hữu) để ưu tiên xử lý các credential nguy hiểm nhất.
- Ngăn chặn (Prevent): Thiết lập các rào cản để ngăn chặn việc lộ lọt secrets ngay từ khâu phát triển.
Trong bối cảnh thời gian để kẻ tấn công thực hiện di chuyển ngang (lateral movement) ngày càng rút ngắn—có những trường hợp chỉ mất chưa đầy 30 giây—việc hiểu rõ và kiểm soát lớp credential không còn là lựa chọn, mà là yêu cầu sống còn đối với mọi doanh nghiệp công nghệ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.