

Botnet Cling lợi dụng giao thức STUN để điều khiển thiết bị qua lỗ hổng Realtek SDK
Các hacker đang tích cực khai thác lỗ hổng nghiêm trọng trong Realtek Jungle SDK để phát tán botnet Cling, sử dụng giao thức STUN làm kênh điều khiển (C2) nhằm qua mặt các hệ thống giám sát...

- Giọng nữ Bắc
Các chuyên gia bảo mật tại Nozomi Networks vừa phát hiện một chiến dịch tấn công nhắm vào các thiết bị sử dụng Realtek Jungle SDK. Kẻ tấn công đang lợi dụng một lỗ hổng bảo mật nghiêm trọng đã được vá (CVE-2021-35394, điểm CVSS 9.8) để cài đặt loại malware botnet mới có tên gọi Cling.
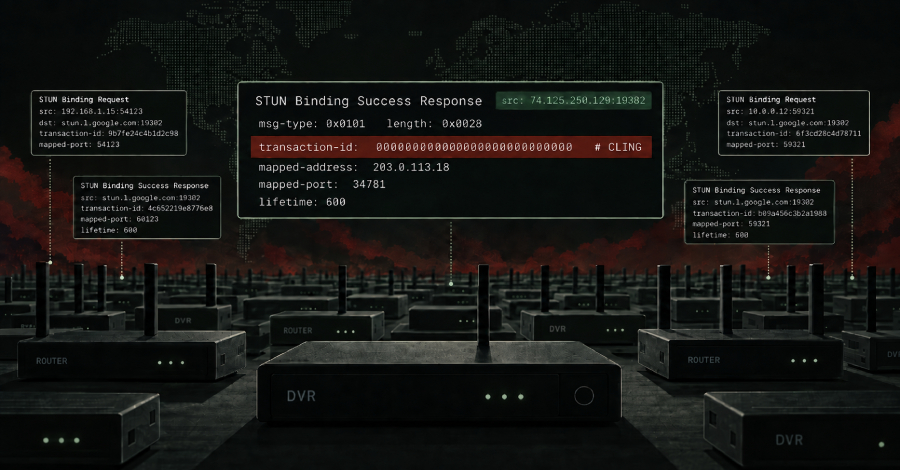
Điểm đáng chú ý của Cling không nằm ở kỹ thuật lây nhiễm, mà ở cách nó biến đổi các gói tin STUN (Session Traversal Utilities for NAT) thông thường thành một kênh Command-and-Control (C2) hiệu quả. Bằng cách này, lưu lượng của botnet trông giống như các hoạt động NAT-traversal hợp lệ, giúp kẻ tấn công thực hiện các lệnh proxy, tunneling, quét mạng và tấn công từ chối dịch vụ (DoS) mà ít bị phát hiện.
Cơ chế hoạt động tinh vi
Sau khi xâm nhập thành công thông qua các lỗ hổng RCE (Remote Code Execution) trên router hoặc DVR, malware sẽ thực hiện các bước sau để duy trì sự hiện diện:
- Persistence: Malware tự sao chép vào các thư mục hệ thống và sửa đổi các file khởi động như
/etc/inittabhoặc/etc/init.d/rcS. Trong một số trường hợp, nó còn thay thế file nhị phânwgetgốc để tự kích hoạt mỗi khi tiến trình này được gọi. - C2 qua STUN: Malware gửi các yêu cầu STUN Binding Request định kỳ đến danh sách các server công cộng. Thay vì sử dụng các giá trị ngẫu nhiên, nó nhúng các thông tin đăng ký thiết bị vào trường transaction ID.
- Ngụy trang lưu lượng: Kẻ tấn công thậm chí còn làm cho các lệnh điều khiển xuất hiện như thể chúng là phản hồi hợp lệ từ các dịch vụ STUN uy tín (như
stun.l.google.com), khiến việc phát hiện qua giám sát mạng trở nên cực kỳ khó khăn.
Danh sách lỗ hổng bị khai thác
Cling không chỉ nhắm vào Realtek SDK mà còn tích hợp sẵn các exploit cho nhiều lỗ hổng RCE khác trên các thiết bị từ nhiều nhà sản xuất khác nhau, bao gồm:
- CVE-2014-8361 (Realtek SDK)
- CVE-2016-10372 (Eir D1000)
- CVE-2016-20016 (MVPower CCTV)
- CVE-2023-26801 (LB-LINK)
- CVE-2023-41011 (FiberHome/China Mobile)
- CVE-2024-3721 (TBK DVR)
- CVE-2025-34037 (Linksys)
Các chuyên gia khuyến cáo người dùng và quản trị viên hệ thống cần nhanh chóng cập nhật firmware cho các thiết bị mạng, đặc biệt là các dòng router và thiết bị lưu trữ video (DVR/NVR), đồng thời kiểm tra các dấu hiệu bất thường trong lưu lượng mạng liên quan đến các kết nối STUN không xác định.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.