

Lỗ hổng trong Windows SmartScreen cho phép thực thi mã tùy ý trong môi trường VBS Enclave
Các nhà nghiên cứu từ Doyensec đã phát hiện lỗ hổng nghiêm trọng (CVE-2026-83498) cho phép vượt qua rào cản bảo mật của Windows VBS enclave, vốn được thiết kế để cô lập dữ liệu nhạy...

- Giọng nữ Bắc
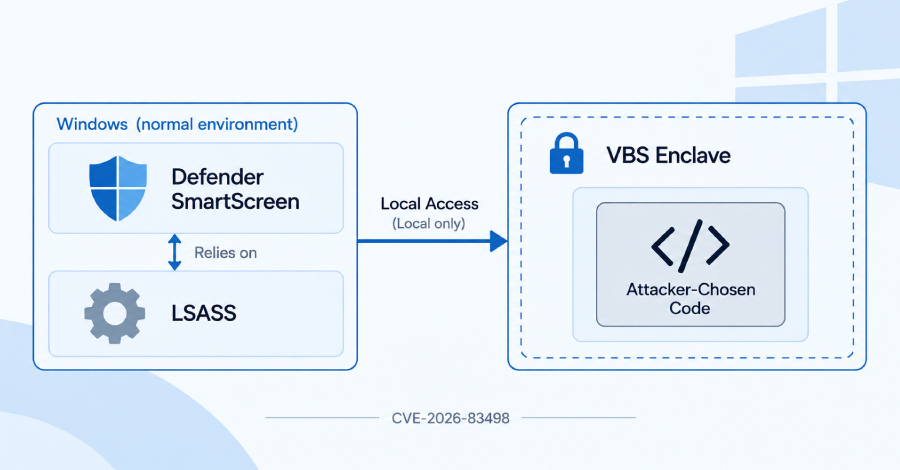
Các nhà nghiên cứu bảo mật vừa công bố một phát hiện đáng chú ý liên quan đến việc thực thi mã tùy ý bên trong VBS enclave – một phân vùng bộ nhớ cô lập được Windows sử dụng để bảo vệ các dữ liệu nhạy cảm. Lỗ hổng này ảnh hưởng trực tiếp đến thành phần bảo mật của tính năng Enhanced Phishing Protection trong Microsoft Defender SmartScreen.
Chi tiết về lỗ hổng CVE-2026-83498
Lỗ hổng được định danh là CVE-2026-83498, được Microsoft xếp hạng ở mức Critical với điểm CVSS 7.8. Vấn đề nằm ở tệp SFAPE.dll, thành phần chịu trách nhiệm bảo vệ mật khẩu người dùng khỏi các trang web lừa đảo hoặc ứng dụng không an toàn. Mặc dù VBS enclave được thiết kế để cô lập hoàn toàn với các tiến trình khác (ngay cả khi hệ thống đã bị chiếm quyền điều khiển ở cấp độ SYSTEM), các nhà nghiên cứu từ Doyensec đã tìm ra cách để bypass cơ chế này.
Kỹ thuật tấn công bao gồm việc khai thác một lỗi ghi 4-byte (four-byte write) và một lỗi timing. Bằng cách gọi hàm khởi tạo của enclave lần thứ hai, kẻ tấn công có thể ghi đè giá trị kiểm soát bộ nhớ, từ đó làm vô hiệu hóa các kiểm tra an toàn. Sau đó, một lỗi timing được tận dụng để điều hướng quá trình truy xuất đối tượng, cho phép kẻ tấn công thay thế bảng thực thi mã của enclave.
Phạm vi ảnh hưởng và biện pháp khắc phục
Microsoft đã phát hành bản vá cho lỗ hổng này trong bản cập nhật tích lũy ngày 8 tháng 9 năm 2026 (KB5124008) cho Windows 11 phiên bản 24H2 và 25H2. Bản cập nhật không chỉ sửa lỗi logic mà còn bổ sung chính sách ngăn chặn việc tải các phiên bản enclave cũ bị lỗi.
Tuy nhiên, các chuyên gia cảnh báo rằng Windows vẫn thiếu một danh sách chặn (blocklist) tổng thể cho các enclave dễ bị tổn thương. Điều này có nghĩa là các enclave cũ khác, dù đã được ký số nhưng chứa lỗ hổng, vẫn có khả năng bị lợi dụng thông qua kỹ thuật “bring your own vulnerable enclave” để ẩn giấu mã độc hoặc dữ liệu khỏi các công cụ bảo mật.
Người dùng và quản trị viên hệ thống được khuyến nghị cập nhật hệ điều hành lên phiên bản mới nhất để đảm bảo các bản vá bảo mật mới nhất được áp dụng đầy đủ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.