

Lỗ hổng SSHole trên OpenSSH bị khai thác chỉ vài giờ sau khi công bố
Các hacker đã nhanh chóng khai thác lỗ hổng bảo mật mới mang tên SSHole trên OpenSSH, cho phép chiếm quyền root trên các hệ thống Linux cấu hình đặc thù.

- Giọng nữ Bắc
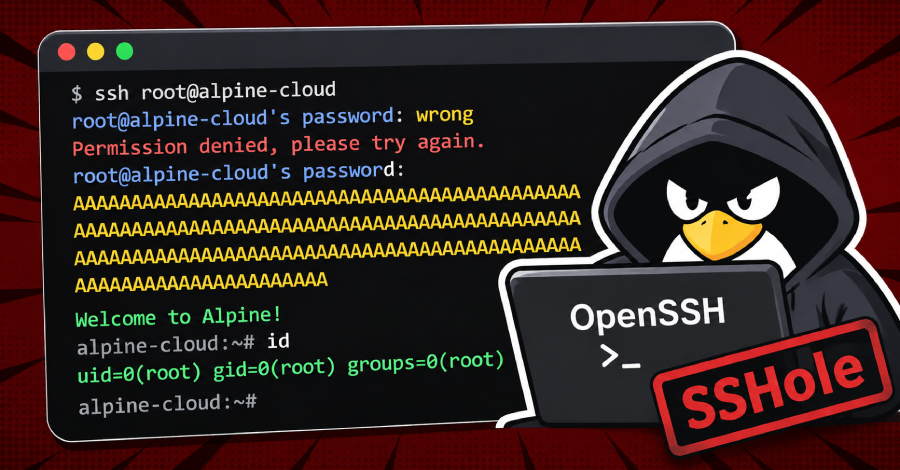
Một lỗ hổng bảo mật nghiêm trọng mới được phát hiện trên OpenSSH, có tên mã là SSHole (mã định danh CVE-2026-123158, điểm CVSS 8.1), đang trở thành mục tiêu tấn công của các hacker chỉ vài giờ sau khi thông tin được công bố. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể đăng nhập vào các tài khoản không được thiết lập mật khẩu.
Table Of Content
Chi tiết về lỗ hổng SSHole
Theo các chuyên gia, SSHole ảnh hưởng đến các hệ thống Linux chạy OpenSSH trên thư viện musl C và đã vô hiệu hóa Pluggable Authentication Modules (PAM). Cấu hình mặc định của Alpine Linux là một trong những môi trường bị ảnh hưởng trực tiếp.
Vấn đề bắt nguồn từ một bản vá cũ vào năm 2016 (CVE-2016-6210). Trong các điều kiện cụ thể, cơ chế xử lý mật khẩu của OpenSSH vô tình hiểu sai một thao tác băm mật khẩu thất bại là xác thực thành công. Cụ thể, khi kẻ tấn công cung cấp một mật khẩu có độ dài từ 257 đến 1.024 byte, tiến trình băm sẽ trả về ký tự dấu sao (*), trùng khớp với giá trị được hệ thống sử dụng để đánh dấu các tài khoản không có mật khẩu, từ đó dẫn đến việc đăng nhập thành công.
Nguy cơ thực tế
Các nhà nghiên cứu từ Previdian cho biết họ đã ghi nhận các nỗ lực khai thác thực tế chỉ chưa đầy 9 giờ sau khi lỗ hổng được công khai. Thậm chí, họ đã xác nhận việc chiếm quyền root thành công trên một hệ thống honeypot chạy Alpine Linux. Kẻ tấn công đã thực hiện các lệnh do thám như id, uname và hostname thông qua các phiên SSH không tương tác.
Cần lưu ý rằng lỗ hổng này không ảnh hưởng đến Dropbear, các bản phân phối Linux dựa trên glibc hoặc các hệ thống sử dụng PAM để kiểm tra mật khẩu. Tuy nhiên, đối với các doanh nghiệp, việc bị chiếm quyền SSH có thể dẫn đến rò rỉ thông tin nhạy cảm, lộ credentials triển khai hoặc tạo điều kiện cho các cuộc tấn công di chuyển ngang (lateral movement).
Khuyến nghị khắc phục
Người dùng và quản trị viên hệ thống cần thực hiện ngay các bước sau:
- Cập nhật lên OpenSSH 10.6p2 hoặc phiên bản vá lỗi mới nhất từ nhà cung cấp hệ điều hành.
- Khởi động lại dịch vụ
sshdsau khi cập nhật. - Kiểm tra nhật ký hệ thống (thường tại
/var/log/messages) để tìm các dòng “Accepted password for…” đối với những tài khoản lẽ ra không được phép đăng nhập bằng mật khẩu (như root hoặc các tài khoản chỉ dùng key). - Rà soát các tệp tin, người dùng mới tạo và các khóa authorized_keys trên các máy chủ bị phơi nhiễm. Nếu không thể xác minh tính hợp lệ của một phiên đăng nhập, hãy coi hệ thống đó đã bị xâm nhập.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.