

Cảnh báo: Quy trình cập nhật WordPress có thể vô tình làm lộ website trước các cuộc tấn công
Việc cập nhật WordPress để vá lỗ hổng CVE-2026-119977 có thể khiến website của bạn rơi vào tình trạng dễ bị tấn công trong thời gian ngắn. Tìm hiểu cách bảo vệ server trước khi thực hiện...

- Giọng nữ Bắc
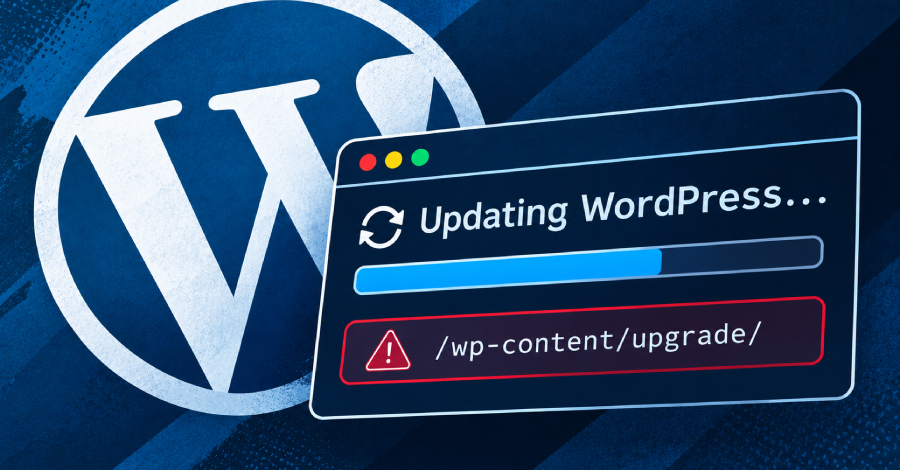
Một nghiên cứu mới từ Picus Security đã chỉ ra rằng, trong quá trình cài đặt bản vá cho một lỗ hổng đang bị khai thác tích cực trên WordPress, chính quy trình cập nhật lại có thể vô tình tạo ra một ‘cửa sổ’ rủi ro khiến website bị tấn công.
Table Of Content
Lỗ hổng CVE-2026-119977 là gì?
Lỗ hổng này (được định danh là CVE-2026-119977) ảnh hưởng đến các phiên bản WordPress từ 4.7 đến 7.1.3. Khi thực hiện cập nhật lõi (core update), WordPress sẽ giải nén các tệp tin mới vào một thư mục tạm thời nằm trong wp-content/upgrade. Do cơ chế hoạt động, thư mục này thường có thể truy cập được từ web server.
Kẻ tấn công có thể lợi dụng thời điểm này để truy cập vào trình cài đặt (installer) trước khi WordPress kịp xóa thư mục tạm. Nếu thành công, chúng có thể thực thi mã độc trên server hoặc ghi đè tệp cấu hình wp-config.php, từ đó chiếm quyền kiểm soát website.
Tại sao việc cập nhật lại gây rủi ro?
Theo nhà nghiên cứu Umut Bayram, vấn đề nằm ở chỗ quy trình giải nén bản vá vẫn sử dụng các đoạn mã cũ chưa được bảo mật. Mặc dù bản cập nhật 7.1.4 đã được phát hành để khắc phục bằng cách đặt tên thư mục tạm ngẫu nhiên, nhưng đối với những website đang thực hiện cập nhật từ phiên bản cũ, quy trình cũ vẫn có thể bị khai thác trong vài giây ngắn ngủi.
Cách bảo vệ website trước khi cập nhật
Để đảm bảo an toàn tuyệt đối trong quá trình nâng cấp, chuyên gia khuyến nghị người quản trị nên thực hiện các bước sau:
- Chặn truy cập web vào thư mục
wp-content/upgrade: Đây là cách hiệu quả nhất. Bạn có thể cấu hình trên Nginx bằng lệnhdeny all;hoặc trên Apache bằngRequire all deniedcho thư mục này. - Sử dụng .htaccess: Nếu chỉ có quyền chỉnh sửa
.htaccess, hãy thêm dòngRedirectMatch 403 ^/wp-content/upgrade/vào tệp tin này tại thư mục gốc. - Cập nhật thủ công: Một phương án an toàn khác là thực hiện cập nhật thủ công bên ngoài thư mục web root (thư mục mà web server phục vụ). Bằng cách giải nén tệp tin mới ở một vị trí khác và sao chép thủ công các tệp core, bạn sẽ tránh được việc tạo ra thư mục tạm trong tầm với của kẻ tấn công.
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã đưa lỗ hổng này vào danh mục các lỗ hổng bị khai thác thực tế. Nếu website của bạn vẫn đang chạy các phiên bản cũ, hãy kiểm tra ngay các dấu hiệu bất thường như: xuất hiện tệp PHP lạ trong wp-content/upgrade, tài khoản quản trị lạ hoặc các plugin không xác định.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.