

Chiến dịch GhostAction tấn công 1.900 tài khoản GitHub, nhắm vào hơn 30.000 kho lưu trữ
Chiến dịch GhostAction đang gia tăng cường độ, sử dụng các workflow độc hại để đánh cắp thông tin nhạy cảm từ hàng chục nghìn kho lưu trữ GitHub.

- Giọng nữ Bắc
Chiến dịch tấn công chuỗi cung ứng mang tên GhostAction đang có dấu hiệu bùng nổ mạnh mẽ, nhắm mục tiêu vào hơn 30.000 kho lưu trữ (repository) thuộc 3.000 người dùng và tổ chức khác nhau. Theo dữ liệu từ GitGuardian, đợt tấn công ghi nhận sự gia tăng đột biến vào ngày 8 và 9 tháng 10 năm 2026.
Các nhà nghiên cứu bảo mật Gaetan Ferry và Guillaume Valadon cho biết, kẻ tấn công đã chiếm quyền kiểm soát khoảng 1.900 tài khoản GitHub để thực thi các hành vi độc hại, nhằm mục đích trích xuất hơn 3.000 thông tin nhạy cảm (secrets) từ các quy trình CI/CD của các kho lưu trữ công khai.
Phương thức tấn công của GhostAction
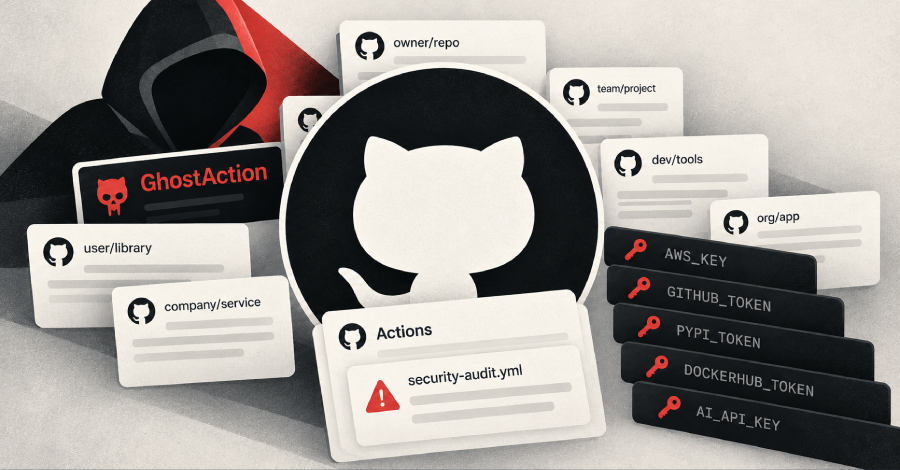
GhostAction là một chiến dịch tấn công chuỗi cung ứng nhắm vào hạ tầng phát triển phần mềm trên GitHub. Kẻ tấn công thường chiếm quyền truy cập vào các kho lưu trữ bằng cách sử dụng Personal Access Tokens (PATs) bị đánh cắp hoặc thông tin đăng nhập thu thập được từ các phần mềm độc hại (infostealer). Sau khi chiếm được tài khoản, chúng sẽ chèn các workflow tự động hóa GitHub Actions độc hại, thường được ngụy trang dưới các tên gọi đáng tin cậy như “security-audit.yml” hoặc “github_actions_security.yml”.
Mục tiêu cuối cùng của nhóm tội phạm mạng này là đánh cắp quy mô lớn các thông tin nhạy cảm như:
- Thông tin xác thực CI/CD.
- Thông tin đăng nhập cloud.
- Token của các registry gói phần mềm (như npm, PyPI, DockerHub).
- API keys của các nhà cung cấp dịch vụ AI.
Sự tiến hóa của payload
Kể từ cuối tháng 8/2026, các đợt tấn công mới của GhostAction đã xuất hiện với các payload được cải tiến. Đáng chú ý, phiên bản mới có khả năng quét lịch sử git để tìm kiếm các thông tin nhạy cảm như AWS key IDs, token của GitHub/GitLab và các API keys liên quan đến AI. Một số biến thể còn có khả năng thu thập ngữ cảnh xung quanh các key ID để đối chiếu với các secret access keys tương ứng.
GitGuardian lưu ý rằng kẻ tấn công đã triển khai payload theo nhiều giai đoạn, nhắm vào cả những nạn nhân cũ từ các đợt tấn công năm 2025 và đầu năm 2026, cho thấy chúng đang tận dụng việc người dùng không thực hiện xoay vòng (rotate) các thông tin xác thực cũ. Mặc dù GitHub đã bắt đầu chặn các workflow độc hại này từ ngày 9 tháng 10, các chuyên gia khuyến cáo người dùng cần kiểm tra kỹ các workflow trong kho lưu trữ và thực hiện thay đổi toàn bộ các thông tin xác thực đã bị lộ để đảm bảo an toàn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.