



Chiến dịch ShadowCloud: Tin tặc sử dụng GitHub và SharePoint làm kênh điều khiển mã độc
Các nhà nghiên cứu tại Kaspersky vừa phát hiện chiến dịch tấn công 'Operation ShadowCloud' nhắm vào chính phủ tại châu Á và châu Phi, sử dụng hai loại backdoor mới là GitDoor và GraphDoor để ẩn mình...

- Giọng nữ Bắc
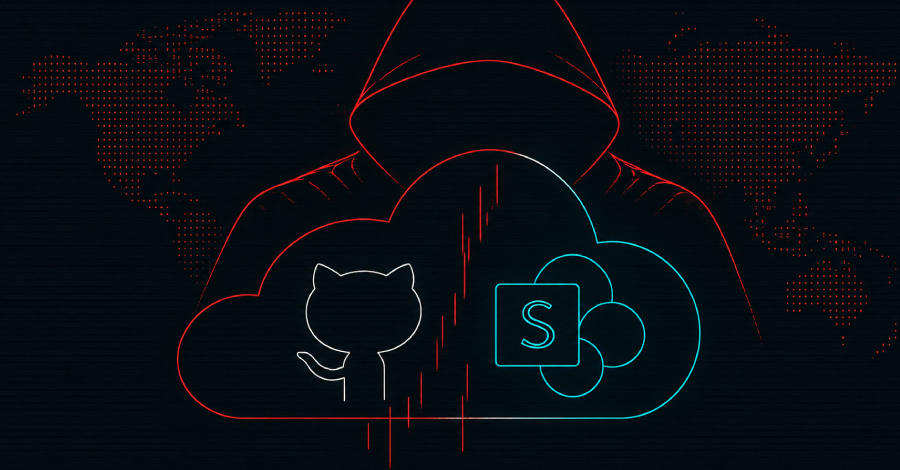
Một chiến dịch tấn công mạng tinh vi mang tên Operation ShadowCloud đang nhắm mục tiêu vào các tổ chức chính phủ tại khu vực châu Á và châu Phi. Theo các nhà nghiên cứu từ Kaspersky, chiến dịch này sử dụng hai loại backdoor mới là GitDoor và GraphDoor, tận dụng các dịch vụ đám mây hợp pháp như Microsoft SharePoint, GitHub và Ably để thực hiện lệnh điều khiển (C2).
Table Of Content
Cơ chế hoạt động của ShadowCloud
Kẻ tấn công bắt đầu bằng việc lợi dụng MeshAgent – một công cụ quản trị từ xa hợp pháp – để xâm nhập vào hệ thống. Sau khi chiếm quyền điều khiển, chúng triển khai các payload theo từng giai đoạn, bao gồm các tệp tin thực thi hợp pháp để thực hiện kỹ thuật DLL sideloading, các loader DLL độc hại và tệp dữ liệu đã mã hóa chứa backdoor cốt lõi.
Điểm đáng chú ý của chiến dịch này là khả năng ngụy trang lưu lượng C2. Bằng cách sử dụng các API của Microsoft Graph, GitHub và Ably, kẻ tấn công khiến lưu lượng độc hại trông giống như các hoạt động doanh nghiệp thông thường, từ đó dễ dàng bypass các hệ thống giám sát mạng truyền thống.
GitDoor và GraphDoor: Hai vũ khí chính
- GitDoor: Sử dụng GitHub làm trung tâm điều khiển. Kẻ tấn công dùng các repository công khai và riêng tư để nhận lệnh và tải lên kết quả thực thi. Backdoor này hỗ trợ tới 26 lệnh khác nhau, từ quản lý tệp, ghi lại thao tác bàn phím (keylogging) cho đến thực thi shellcode trực tiếp trong bộ nhớ.
- GraphDoor: Tận dụng Microsoft Graph API và SharePoint để giao tiếp. Sau khi xác thực thông qua login.microsoftonline.com, backdoor này tải xuống các plugin bổ sung để chụp ảnh màn hình, liệt kê tiến trình và thu thập dữ liệu hệ thống, sau đó đẩy dữ liệu lên SharePoint.
Dấu vết của các nhóm tấn công
Mặc dù danh tính thực sự của nhóm đứng sau vẫn chưa được xác định, Kaspersky nhận thấy nhiều điểm tương đồng về kỹ thuật với các nhóm tấn công có nguồn gốc từ Trung Quốc, chẳng hạn như Bronze Sandcastle (theo cách gọi của Sophos), FamousSparrow hoặc CopperTurtle (BlackTech). Các bằng chứng về thư mục lưu trữ và thời gian triển khai cho thấy có sự phối hợp hoặc chia sẻ công cụ giữa các nhóm này.
Việc sử dụng các dịch vụ đám mây làm kênh C2 không chỉ giúp kẻ tấn công evade các biện pháp phát hiện mà còn cho phép chúng cập nhật tính năng cho mã độc một cách linh hoạt mà không cần thay đổi tệp tin trên máy chủ nạn nhân. Điều này đặt ra thách thức lớn cho các đội ngũ an ninh mạng trong việc phát hiện và ngăn chặn các hành vi bất thường trong môi trường cloud.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.