


Xuất hiện Proof-of-Concept cho lỗ hổng Apple CoreGraphics: Nghi vấn về con đường tấn công qua WhatsApp
Các nhà nghiên cứu bảo mật đã công bố mã khai thác thử nghiệm (PoC) cho lỗ hổng CVE-2026-86950 trên Apple CoreGraphics, đồng thời đặt nghi vấn về khả năng bị khai thác thông qua ứng dụng...

- Giọng nữ Bắc
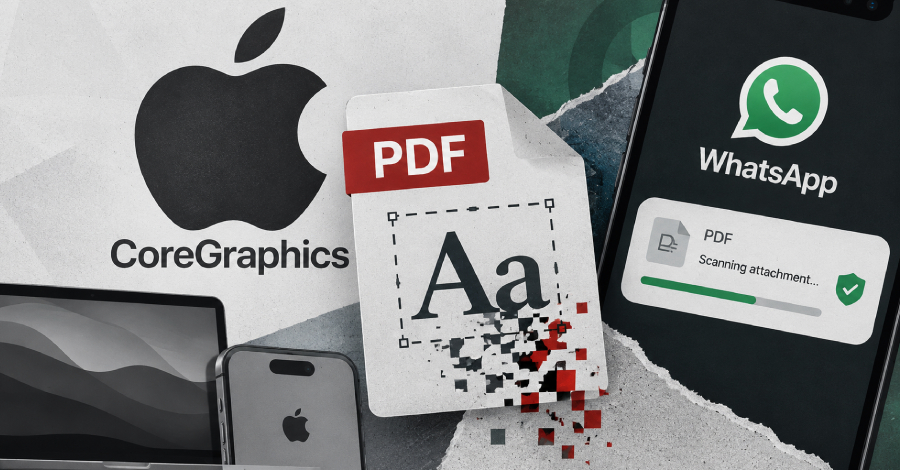
Các chuyên gia bảo mật vừa công bố mã khai thác thử nghiệm (PoC) đầu tiên cho CVE-2026-86950, một lỗ hổng nghiêm trọng trong framework CoreGraphics của Apple. Lỗ hổng này cho phép kẻ tấn công làm treo các thiết bị iPhone và Mac thông qua một tệp PDF chứa phông chữ được tùy chỉnh đặc biệt.
Table Of Content
Chi tiết về lỗ hổng
CoreGraphics là framework cốt lõi của Apple chịu trách nhiệm xử lý đồ họa 2D, kết xuất hình ảnh và xử lý tệp PDF. Lỗ hổng phát sinh do sự khác biệt trong cách xử lý các giá trị tọa độ phông chữ nằm ngoài phạm vi (out-of-range) giữa các hàm rasterizer. Điều này dẫn đến việc tính toán sai kích thước khung hình (bounding box), khiến hệ thống cấp phát bộ nhớ đệm quá nhỏ và ghi đè dữ liệu ra ngoài phạm vi cho phép (out-of-bounds write).
Nhóm nghiên cứu từ Calif đã tạo ra một tệp PDF với phông chữ TrueType đặc biệt để kích hoạt lỗi này. Mặc dù PoC hiện tại mới chỉ dừng lại ở mức gây crash hệ thống, các chuyên gia cảnh báo rằng việc chuyển đổi lỗi này thành mã thực thi (code execution) là hoàn toàn khả thi nếu kết hợp với các kỹ thuật khai thác sâu hơn.
Mối liên hệ với WhatsApp
Sự chú ý đổ dồn vào WhatsApp sau khi Meta Product Security được Apple ghi nhận là đơn vị phát hiện ra lỗ hổng này. Các nhà nghiên cứu đã phát hiện những thay đổi trong mã nguồn của trình quét tệp đính kèm trên WhatsApp, bổ sung các thẻ kiểm tra lỗi phông chữ như MalformedFontProgram, UndecodableFontProgram và UnverifiedFontProgram. Những thay đổi này cho thấy WhatsApp có thể đã được sử dụng như một phương thức truyền tải tệp PDF độc hại.
Mặc dù phía Calif đã gỡ bỏ các suy đoán trực tiếp về WhatsApp trong báo cáo của mình, câu hỏi về việc liệu lỗ hổng này có được kết hợp với các điểm yếu khác trong ứng dụng nhắn tin để thực hiện tấn công zero-click hay không vẫn là một chủ đề được cộng đồng bảo mật quan tâm.
Khuyến nghị
Apple đã phát hành bản vá cho lỗ hổng này vào ngày 28/9. Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) cũng đã đưa CVE-2026-86950 vào danh mục các lỗ hổng bị khai thác thực tế (Known Exploited Vulnerabilities), yêu cầu các cơ quan liên bang phải cập nhật bản vá ngay lập tức. Người dùng phổ thông được khuyến cáo cập nhật hệ điều hành lên phiên bản mới nhất để đảm bảo an toàn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.