


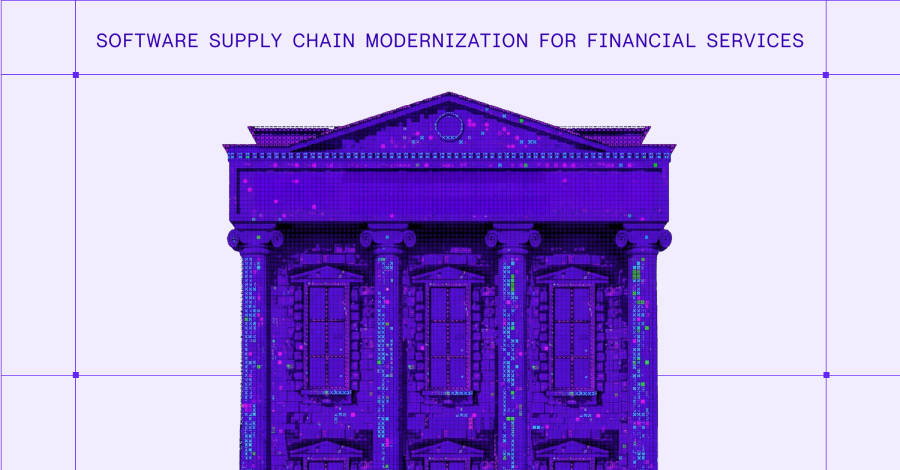
Hiện đại hóa chuỗi cung ứng phần mềm: Chiến lược sống còn cho ngành tài chính
Các tổ chức tài chính đang đối mặt với rủi ro lớn từ các lỗ hổng trong chuỗi cung ứng phần mềm. Thay vì tái cấu trúc toàn bộ ứng dụng, việc tập trung vào bảo mật các thành phần đầu vào là giải pháp...

- Giọng nữ Bắc
Trong nhiều năm qua, các tổ chức tài chính thường chấp nhận duy trì một danh sách dài các lỗ hổng (vulnerability backlog) như một sự đánh đổi để đảm bảo tính ổn định của hệ thống. Tuy nhiên, bối cảnh đe dọa hiện nay đã thay đổi hoàn toàn. Với sự xuất hiện của các mô hình AI tiên tiến, khả năng khai thác các lỗ hổng tiềm ẩn đã trở nên nhanh chóng và tinh vi hơn bao giờ hết.
Table Of Content
Khi ‘backlog’ lỗ hổng không còn an toàn
Trước đây, việc khai thác một lỗ hổng trong các ứng dụng cũ đòi hỏi kỹ năng, thời gian và chi phí đáng kể. Nhưng hiện nay, các hệ thống AI có thể đọc mã nguồn, phát hiện điểm yếu và xâu chuỗi chúng lại với nhau trong thời gian ngắn. Thực tế cho thấy, khai thác lỗ hổng đã vượt qua phishing để trở thành vectơ tấn công ban đầu phổ biến nhất trong ngành tài chính. Việc trì hoãn vá lỗi dựa trên các mô hình đe dọa cũ kỹ không còn là lựa chọn an toàn.
Phân biệt giữa hiện đại hóa ứng dụng và chuỗi cung ứng
Khi nhắc đến “hiện đại hóa”, các kỹ sư thường nghĩ ngay đến việc tái cấu trúc các hệ thống monolith, nâng cấp runtime hoặc di chuyển dữ liệu – một quá trình tốn kém và đầy rủi ro vận hành. Tuy nhiên, rủi ro từ các mô hình AI không nằm ở logic nghiệp vụ của ứng dụng mà nằm ở software supply chain (chuỗi cung ứng phần mềm): các base image chứa nhiều lỗ hổng, thư viện mã nguồn mở không rõ nguồn gốc và các công cụ build thiếu kiểm soát.
Tin tốt là bạn có thể bảo mật các “đầu vào” này mà không cần phải viết lại toàn bộ ứng dụng. Bằng cách thay đổi những gì bạn dùng để xây dựng phần mềm, tổ chức có thể nâng cao đáng kể vị thế bảo mật mà không gây gián đoạn quy trình kinh doanh.
Giải pháp: Bảo mật từ gốc
Thay vì chạy đua vá lỗi sau khi đã triển khai, các tổ chức nên tập trung vào việc sử dụng các thành phần đã được làm cứng (hardened) và tối giản ngay từ đầu:
- Sử dụng container image tối giản: Giảm thiểu bề mặt tấn công bằng cách loại bỏ các thành phần không cần thiết.
- Backport các bản vá: Đối với các ứng dụng chưa thể nâng cấp lên phiên bản mới, việc backport các bản vá bảo mật vào phiên bản hiện tại giúp duy trì tính tương thích trong khi vẫn đảm bảo an toàn.
- Tập trung hóa quản lý: Thay vì để mỗi đội ngũ ứng dụng tự xử lý lỗ hổng, các đội ngũ nền tảng (platform team) có thể cung cấp các “golden image” đã được kiểm chứng, tích hợp sẵn SBOM (Software Bill of Materials) để đảm bảo tính minh bạch và khả năng truy xuất nguồn gốc.
Chi phí ẩn của việc trì hoãn
Duy trì trạng thái hiện tại không phải là lựa chọn “không rủi ro”. Chi phí thực sự nằm ở việc đội ngũ kỹ thuật phải tiêu tốn thời gian cho các chu kỳ phản ứng khẩn cấp, xử lý các lỗ hổng CVE lặp đi lặp lại thay vì tập trung phát triển tính năng mới. Việc hiện đại hóa chuỗi cung ứng phần mềm là một thay đổi có phạm vi rõ ràng, có thể đảo ngược và mang lại lợi ích bảo mật ngay lập tức, giúp tổ chức tiến tới mô hình secure-by-default mà không cần phải thay đổi toàn bộ kiến trúc hệ thống ngay lập tức.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.