

Hơn 100 website bị chiếm quyền điều khiển để phát tán mã độc LunexStealer qua giả mạo Cloudflare
CERT-UA cảnh báo về chiến dịch tấn công sử dụng kỹ thuật ClickFix và giả mạo trang xác thực Cloudflare để lây nhiễm mã độc LunexStealer lên thiết bị người...

- Giọng nữ Bắc
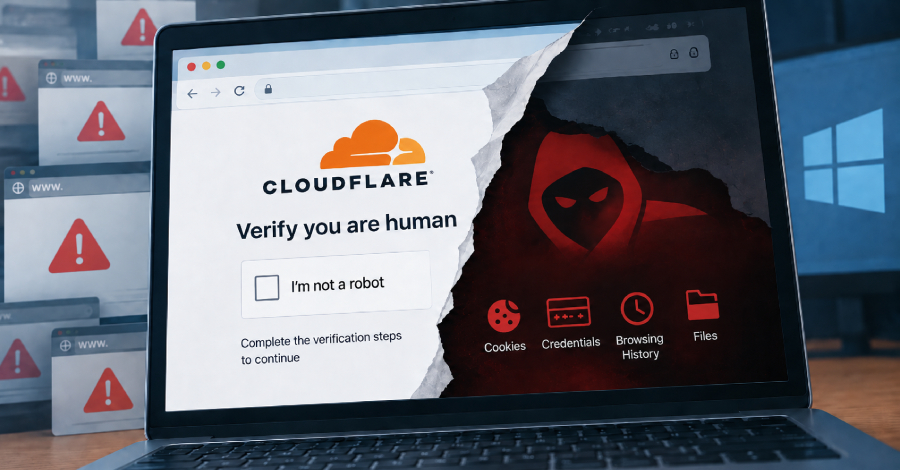
Cơ quan Ứng cứu khẩn cấp máy tính Ukraine (CERT-UA) vừa phát đi cảnh báo về một chiến dịch tấn công mạng quy mô lớn, trong đó hơn 100 trang web đã bị chiếm quyền điều khiển để phát tán mã độc đánh cắp thông tin có tên LunexStealer (còn được gọi là Psychedelic Stealer).
Chiến dịch này được thực hiện bởi nhóm tin tặc có định danh UAC-0277. Theo CERT-UA, kẻ tấn công đã tiêm mã JavaScript độc hại vào các website hợp pháp. Khi người dùng truy cập, họ sẽ bị điều hướng đến một trang xác thực Cloudflare giả mạo với thông báo yêu cầu xác minh “con người”.
Kỹ thuật tấn công tinh vi
Kẻ tấn công sử dụng kỹ thuật ClickFix để lừa người dùng thực thi lệnh trên thiết bị của họ. Cụ thể, trang web giả mạo sẽ yêu cầu người dùng copy và chạy một lệnh PowerShell, từ đó tải xuống và cài đặt gói MSI độc hại từ server từ xa. Đáng chú ý, các đối tượng này còn sử dụng kỹ thuật EtherHiding, tận dụng các hợp đồng thông minh trên mạng Polygon hoặc Ethereum để lưu trữ cấu hình và tên miền của server chứa mã độc, giúp che giấu dấu vết tốt hơn.
Mã độc LunexStealer được phát tán qua ba biến thể MSI khác nhau, bao gồm các phương thức:
- Cài đặt trực tiếp mã độc vào hệ thống.
- Vô hiệu hóa các phần mềm bảo mật bằng cách lợi dụng driver AMD dễ bị tổn thương (CVE-related) và bypass UAC.
- Sử dụng kỹ thuật DLL sideloading để thực thi mã độc thông qua các tệp tin hợp pháp.
Khả năng đánh cắp dữ liệu mạnh mẽ
Sau khi xâm nhập, LunexStealer sẽ cài đặt một extension trình duyệt độc hại mang tên LUNARAXE. Extension này giả danh “Microsoft Office Word Editor” để đánh cắp cookie, lịch sử duyệt web và thông tin đăng nhập. Ngoài ra, nó còn có khả năng thực thi JavaScript tùy ý trên các trang web mà người dùng truy cập.
Bên cạnh đó, thành phần NAIVEMESS cho phép tin tặc tương tác trực tiếp với hệ thống tệp tin của Windows, bao gồm việc đọc, ghi, xóa và thực thi tệp tin từ xa thông qua PowerShell.
Khuyến nghị bảo mật
Để phòng tránh các cuộc tấn công tương tự, CERT-UA và các chuyên gia bảo mật khuyến nghị các tổ chức và cá nhân:
- Hạn chế quyền sử dụng hộp thoại Run trên Windows thông qua Group Policy.
- Giới hạn quyền cài đặt các gói MSI đối với người dùng không có đặc quyền quản trị (administrator).
- Giám sát chặt chẽ quá trình thực thi của
msiexec.exe. - Cập nhật danh sách chặn các driver dễ bị tổn thương của Microsoft.
- Chỉ cho phép cài đặt các extension trình duyệt đã được kiểm duyệt và nằm trong danh sách tin cậy (allowlist).
- Kích hoạt quy tắc Attack Surface Reduction (ASR) để ngăn chặn việc lạm dụng các driver đã ký số nhưng chứa lỗ hổng bảo mật.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.