

FBI cảnh báo chiến dịch FortiBleed vẫn đang hoạt động, đe dọa hàng chục nghìn thiết bị Fortinet
FBI và Cơ quan Mật vụ Mỹ cảnh báo chiến dịch FortiBleed vẫn tiếp tục nhắm mục tiêu vào các tường lửa Fortinet và cổng VPN, sau khi đã thu thập được hơn 86.000 thông tin xác thực người...

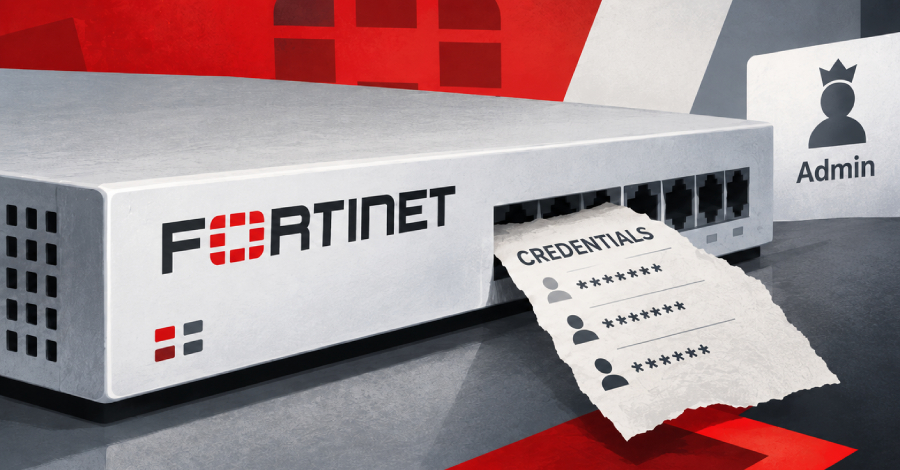
Cục Điều tra Liên bang Mỹ (FBI) và Cơ quan Mật vụ Mỹ (USSS) vừa đưa ra cảnh báo khẩn cấp về chiến dịch tấn công mang tên FortiBleed. Chiến dịch này đang nhắm trực tiếp vào các tường lửa Fortinet FortiGate và cổng VPN SSL đang kết nối trực tiếp với internet.
Theo các cơ quan chức năng, kẻ tấn công đang khai thác các thông tin đăng nhập bị rò rỉ hoặc tái sử dụng, kết hợp với việc lưu trữ mật khẩu theo chuẩn SHA-256 cũ để bẻ khóa dữ liệu xác thực trên quy mô lớn. Các báo cáo cho thấy tin tặc vẫn liên tục quét các thiết bị Fortinet để tìm kiếm lỗ hổng từ những thông tin đã đánh cắp được.
Quy mô và phương thức tấn công
Được phát hiện lần đầu vào tháng 6/2026, chiến dịch này đã gây ảnh hưởng đến hơn 86.644 thiết bị tại 194 quốc gia. FortiBleed hoạt động theo quy trình 5 giai đoạn tinh vi:
- Trinh sát: Xác định các cổng kết nối bị lộ trên internet.
- Truy cập: Sử dụng kỹ thuật credential stuffing và password spraying từ các dữ liệu rò rỉ trước đó.
- Khai thác: Triển khai công cụ FortigateSniffer (dựa trên ngôn ngữ Go) để chặn lưu lượng xác thực qua 24 giao thức khác nhau, từ đó thu thập thông tin đăng nhập và mã băm mật khẩu.
- Bẻ khóa: Sử dụng các cụm máy chủ GPU để bẻ khóa mật khẩu ngoại tuyến (offline cracking) thông qua Hashmat và Hashtopolis.
- Duy trì: Tạo tài khoản quản trị mới để duy trì quyền truy cập lâu dài, thực hiện di chuyển ngang (lateral movement) và trích xuất dữ liệu nhạy cảm.
Đáng chú ý, các nhà nghiên cứu phát hiện sự liên quan giữa FortiBleed và các nhóm ransomware như INC và Lynx, cho thấy dữ liệu đánh cắp có thể đang được bán lại cho các đối tượng khác để triển khai mã độc tống tiền.
Khuyến nghị bảo mật
FBI và USSS cảnh báo rằng trong một số trường hợp, kẻ tấn công đã xóa hoặc thay đổi mật khẩu của các tài khoản gốc, khiến quản trị viên bị khóa quyền truy cập vào chính thiết bị của mình. Để bảo vệ hệ thống, các tổ chức cần thực hiện ngay các biện pháp sau:
- Kích hoạt xác thực chống phishing (phishing-resistant authentication).
- Ngắt kết nối các phiên SSL VPN và phiên quản trị đang hoạt động.
- Đặt lại mật khẩu VPN và mật khẩu quản trị.
- Chuyển đổi sang thuật toán PBKDF2 để lưu trữ thông tin xác thực quản trị viên.
- Kiểm tra kỹ nhật ký hệ thống (logs) để phát hiện các dấu hiệu bất thường.
Nếu phát hiện dấu hiệu bị xâm nhập, các đơn vị cần lập tức cô lập thiết bị, thu thập bằng chứng và báo cáo cho cơ quan chức năng để được hỗ trợ xử lý.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.