

Hirudo: Trojan ngân hàng Android mới sử dụng kỹ thuật thay thế ứng dụng để vượt qua bảo mật
Các nhà nghiên cứu bảo mật vừa phát hiện mã độc Hirudo, một loại trojan ngân hàng trên Android có khả năng gỡ bỏ ứng dụng gốc và thay thế bằng phiên bản đã bị chỉnh sửa để vô hiệu hóa các cơ chế kiểm...

- Giọng nữ Bắc
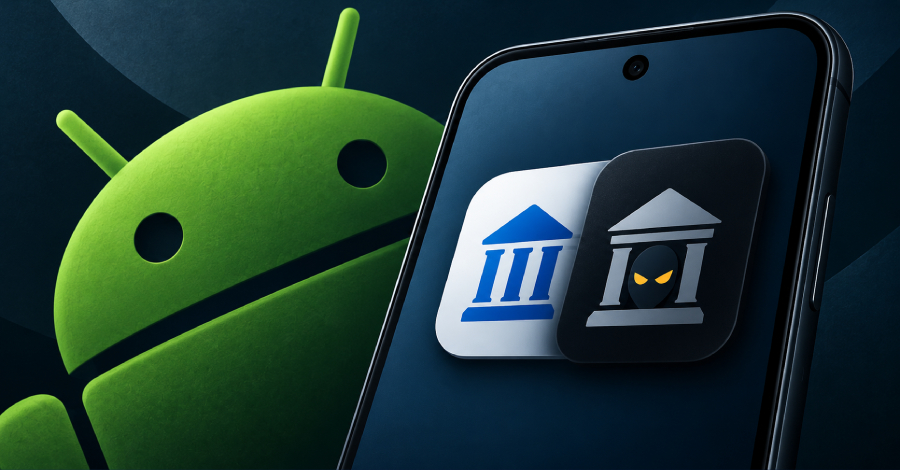
Các chuyên gia bảo mật từ ThreatFabric vừa cảnh báo về sự xuất hiện của Hirudo, một trojan ngân hàng trên Android với phương thức tấn công tinh vi: thay thế các ứng dụng ngân hàng hợp pháp bằng phiên bản đã bị can thiệp (patched). Mục tiêu là vô hiệu hóa các kiểm tra bảo mật ngay từ bên trong ứng dụng, đánh dấu một bước leo thang mới trong các chiến dịch lừa đảo tài chính.
Table Of Content
Phương thức hoạt động của Hirudo
Hirudo không chỉ đơn thuần là mã độc đánh cắp thông tin mà còn cung cấp khả năng điều khiển thiết bị từ xa (RAT). Mã độc này thường được phát tán thông qua các ứng dụng “dropper” ngụy trang dưới dạng ứng dụng mua sắm, giải trí hoặc video. Sau khi người dùng cài đặt, ứng dụng dropper sẽ yêu cầu cập nhật và từ đó lén lút cài đặt Hirudo.
Điểm đáng chú ý nhất là khả năng bypass các cơ chế bảo mật của ứng dụng ngân hàng mục tiêu. Cụ thể:
- Thay thế ứng dụng: Hirudo phát hiện ứng dụng ngân hàng đã cài đặt, tự động kích hoạt trình gỡ cài đặt và thay thế bằng một phiên bản đã bị chỉnh sửa.
- Vô hiệu hóa kiểm tra: Phiên bản giả mạo này chứa một engine cho phép “đánh lừa” các kiểm tra về chữ ký số (signature), dịch vụ trợ năng (accessibility services) và tính toàn vẹn của ứng dụng (Play Integrity).
- Chuyển tiếp yêu cầu: Các yêu cầu xác thực tính toàn vẹn được chuyển tiếp qua HTTP đến server của kẻ tấn công, nơi chúng nhận được phản hồi giả mạo để ứng dụng tin rằng nó vẫn an toàn.
Kỹ thuật chống phân tích
Để tránh bị phát hiện bởi Google Play Protect, Hirudo sử dụng kỹ thuật cấu hình một kết nối VPN giả không hoạt động nhằm chặn truy cập Internet trước khi cài đặt payload. Mặc dù không thể vô hiệu hóa hoàn toàn Google Play Protect, kỹ thuật này giúp giảm thiểu hiệu quả của các cơ chế phân tích mã nguồn và đánh giá uy tín trực tuyến.
Phạm vi ảnh hưởng
Hiện tại, Hirudo đã nhắm mục tiêu vào 8 ứng dụng ngân hàng tại Indonesia, nhưng phạm vi đánh cắp thông tin của mã độc này đã mở rộng ra nhiều quốc gia như Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan. Các chiến dịch phát tán chủ yếu thông qua các trang web giả mạo Google Play Store, thường được quảng cáo trên các nền tảng mạng xã hội.
Lời khuyên cho nhà phát triển và người dùng
Theo ThreatFabric, sự xuất hiện của Hirudo cho thấy các ứng dụng ngân hàng cần phải thực hiện kiểm tra tính toàn vẹn ở phía server (server-side) thay vì chỉ dựa vào các tín hiệu cục bộ trên thiết bị. Đối với người dùng, việc chỉ cài đặt ứng dụng từ các nguồn chính thống và cảnh giác với các yêu cầu cập nhật bất thường trong ứng dụng là biện pháp phòng vệ quan trọng nhất.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.