


Lỗ hổng ‘Vghost’ trong Linux Kernel: Nguy cơ leo thang đặc quyền và thoát khỏi máy ảo
Một lỗ hổng nghiêm trọng trong subsystem vhost của Linux kernel, được phát hiện bởi AI, cho phép người dùng cục bộ chiếm quyền root hoặc thực hiện tấn công thoát khỏi máy ảo...

- Giọng nữ Bắc
Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trong subsystem vhost của Linux kernel, cho phép người dùng cục bộ có thể đọc/ghi vào bộ nhớ kernel tùy ý và leo thang đặc quyền lên root. Đáng chú ý, lỗ hổng này đã tồn tại trong gần một thập kỷ qua trên nhiều phiên bản kernel khác nhau.
Table Of Content
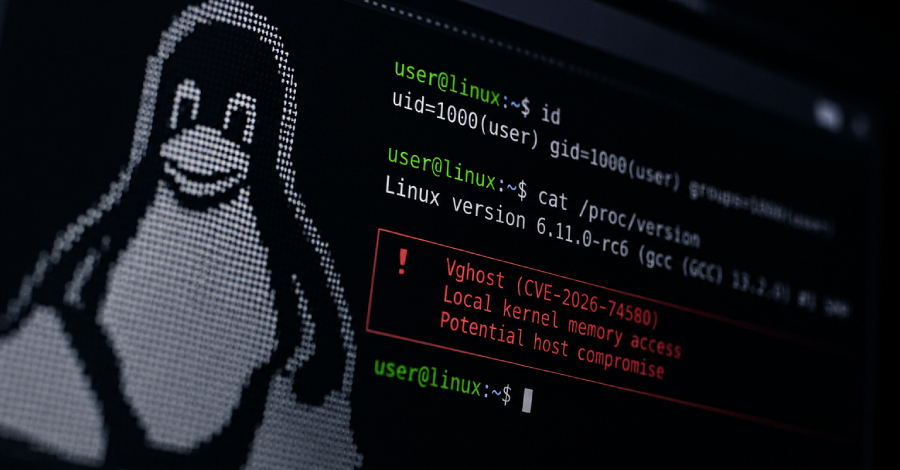
Chi tiết về lỗ hổng Vghost (CVE-2026-74580)
Được đặt tên là Vghost, lỗ hổng này được phát hiện bởi Tencent Zhuque Lab thông qua hệ thống nghiên cứu tự động dựa trên AI. Lỗ hổng nằm trong cách vhost xử lý bộ nhớ đệm (cache) cho các ánh xạ bộ nhớ của thiết bị ảo. Khi các lệnh cấu hình lại hàng đợi (queue) được thực thi, hệ thống không xóa bộ nhớ đệm cũ, dẫn đến việc kernel tiếp tục sử dụng các bản dịch địa chỉ lỗi thời. Điều này tạo điều kiện cho kẻ tấn công thực hiện các thao tác ghi ngoài phạm vi (out-of-bounds) vào bộ nhớ kernel.
Hai kịch bản tấn công nguy hiểm
- Leo thang đặc quyền cục bộ: Người dùng không có đặc quyền trên hệ thống có thể khai thác lỗ hổng này để đọc/ghi bất kỳ địa chỉ kernel nào, vượt qua cơ chế bảo vệ KASLR và chiếm quyền root một cách ổn định.
- Thoát khỏi máy ảo (Guest-to-Host): Trong các môi trường ảo hóa sử dụng device-IOTLB, một máy ảo không đáng tin cậy có thể khai thác Vghost để ghi đè lên bộ nhớ của tiến trình QEMU trên máy chủ (host), từ đó giành quyền kiểm soát hoặc làm treo tiến trình này.
Phạm vi ảnh hưởng và biện pháp khắc phục
Lỗ hổng ảnh hưởng đến các phiên bản Linux kernel từ 4.11 đến 7.2-rc4. Các bản phân phối phổ biến như Ubuntu, RHEL, Amazon Linux, và Oracle Linux đều nằm trong diện bị ảnh hưởng. Tencent đã xác nhận lỗ hổng trên nhiều môi trường thực tế.
Khuyến nghị:
- Cập nhật ngay lập tức: Người dùng cần kiểm tra và cài đặt các bản vá kernel mới nhất từ nhà cung cấp hệ điều hành (các bản vá đã được phát hành cho các nhánh kernel từ 5.10 đến 7.2).
- Hạn chế quyền truy cập: Trong thời gian chờ đợi cập nhật, quản trị viên nên thắt chặt quyền truy cập vào các node thiết bị
/dev/vhost-netvà/dev/vhost-vsock. Chỉ cấp quyền cho các dịch vụ ảo hóa tin cậy và loại bỏ quyền truy cập công khai (world-readable) nếu không cần thiết.
Hiện tại, chưa có bằng chứng về việc lỗ hổng này đã bị khai thác trong thực tế, tuy nhiên do tính chất nghiêm trọng của nó, việc triển khai các bản vá là ưu tiên hàng đầu.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.