

Chỉ mất 6 ngày, AI đã giúp hacker tạo ra chuỗi exploit Chrome trị giá 250.000 USD
Các nhà nghiên cứu tại XBOW đã sử dụng các tác nhân AI để tìm kiếm lỗ hổng và xây dựng một chuỗi exploit hoàn chỉnh trên Google Chrome chỉ trong 6 ngày, nhận mức thưởng cao nhất từ...

- Giọng nữ Bắc
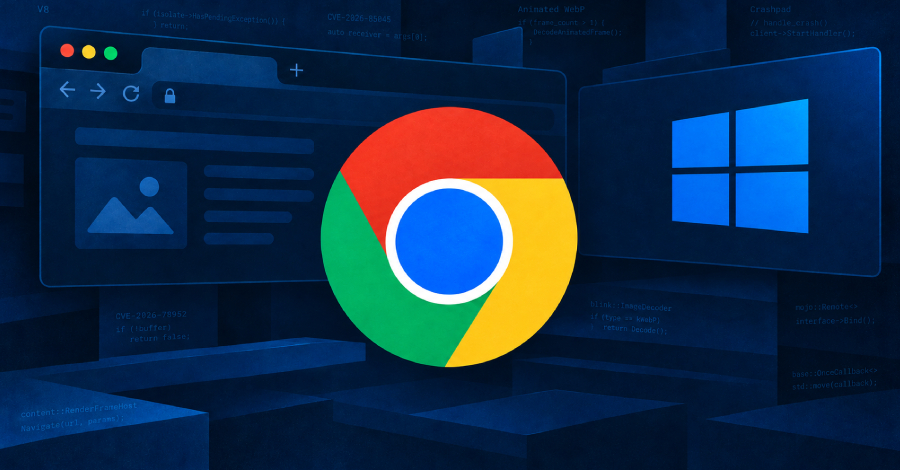
Một nhóm nghiên cứu tại công ty bảo mật XBOW vừa công bố một cột mốc đáng chú ý trong lĩnh vực an ninh mạng: họ đã thành công trong việc kết hợp ba lỗ hổng chưa từng được biết đến trên Google Chrome để tạo ra một chuỗi tấn công (full-chain exploit) hoàn chỉnh. Đáng chú ý, toàn bộ quá trình này chỉ mất 6 ngày nhờ sự hỗ trợ từ các tác nhân AI sử dụng mô hình GPT-5.6 Sol của OpenAI.
Table Of Content
Quy trình tấn công tinh vi
Chuỗi tấn công này cho phép kẻ tấn công thực thi mã từ xa trên máy tính Windows chỉ bằng cách dụ người dùng truy cập vào một trang web độc hại, mà không cần bất kỳ thao tác nhấp chuột hay tải xuống nào. Cuộc tấn công đã vượt qua được hai lớp sandbox bảo mật của Chrome để chiếm quyền điều khiển hệ thống.
Các giai đoạn của chuỗi tấn công bao gồm:
- Giai đoạn 1 (V8 Engine): Khai thác lỗ hổng CVE-2026-85045 trong engine JavaScript của Chrome để kiểm soát bộ nhớ.
- Giai đoạn 2 (WebP Decoder): Khai thác lỗ hổng trong bộ giải mã hình ảnh WebP để thoát khỏi sandbox bên trong.
- Giai đoạn 3 (Crashpad): Khai thác lỗ hổng CVE-2026-78952 trong trình xử lý lỗi của Chrome để thực thi mã ngoài sandbox.
Vai trò của AI trong nghiên cứu bảo mật
Theo chia sẻ từ XBOW, các tác nhân AI đã đóng vai trò chủ chốt trong việc tìm kiếm mã nguồn, thử nghiệm ý tưởng, xây dựng các bản proof-of-concept (PoC) và viết bản thảo đầu tiên cho exploit. Các nhà nghiên cứu con người đóng vai trò định hướng, cung cấp ngữ cảnh và kiểm chứng kết quả từ AI.
Brendan Dolan-Gavitt, một thành viên trong nhóm nghiên cứu, cho biết trước đây một chuỗi exploit tương tự thường tiêu tốn từ 6-9 tháng làm việc của một đội ngũ chuyên gia. Với sự hỗ trợ của AI, thời gian này đã rút ngắn xuống chỉ còn 6 ngày với chi phí vận hành khoảng 40.000 USD cho tài nguyên tính toán.
Khuyến nghị bảo mật
Google đã xác nhận cả ba lỗ hổng này và tiến hành vá lỗi trong các phiên bản Chrome 152.0.7977.65 và 152.0.7977.82. XBOW khẳng định các lỗ hổng này chưa từng bị khai thác thực tế đối với người dùng. Tuy nhiên, sự kiện này là một lời cảnh báo mạnh mẽ cho các đội ngũ bảo mật: rào cản kỹ thuật để tạo ra các cuộc tấn công phức tạp đang giảm xuống đáng kể nhờ AI.
Người dùng được khuyến cáo nên cập nhật trình duyệt Chrome lên phiên bản mới nhất và khởi động lại trình duyệt để các bản vá có hiệu lực.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.