

Hệ thống điều khiển Danfoss bị tấn công: Hàng loạt siêu thị tại Pháp phải bỏ thực phẩm vì tủ đông bị tăng nhiệt
Hàng trăm siêu thị tại Pháp đã trở thành nạn nhân của một vụ tấn công mạng nhắm vào bộ điều khiển làm lạnh Danfoss, khiến nhiệt độ tủ đông tăng vọt lên 50°C và gây thiệt hại lớn về thực...

- Giọng nữ Bắc
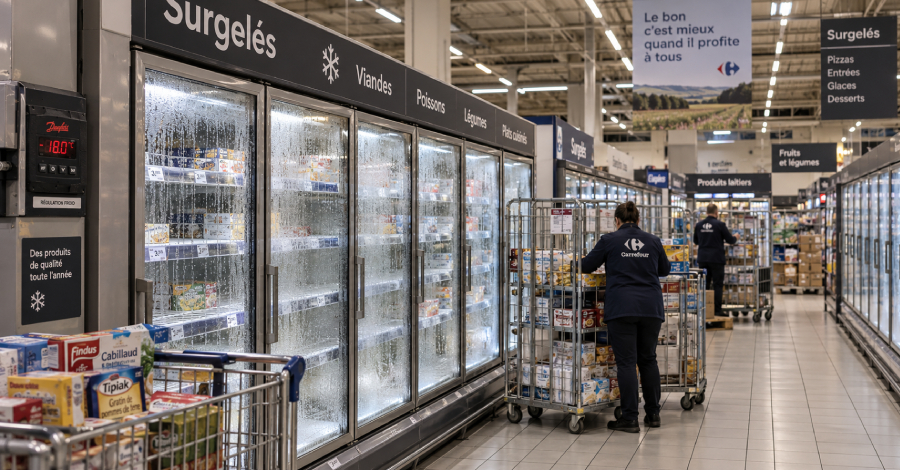
Vào đêm ngày 11/10, hàng loạt chuỗi siêu thị lớn tại Pháp đã ghi nhận sự cố an ninh mạng nghiêm trọng khi hệ thống làm lạnh của họ bị chiếm quyền điều khiển từ xa. Kẻ tấn công đã can thiệp vào các bộ điều khiển (controller) của hãng Danfoss, ép các tủ đông và tủ mát chuyển sang chế độ xả đá và tăng nhiệt độ lên tới 50°C, buộc các cửa hàng phải tiêu hủy lượng lớn thực phẩm.
Table Of Content
Phạm vi ảnh hưởng
Sự cố đã tác động đến nhiều tên tuổi bán lẻ lớn tại Pháp, bao gồm Intermarché, Netto, Carrefour, Monoprix, E.Leclerc và Coopérative U. Theo các báo cáo, hàng trăm cửa hàng đã bị ảnh hưởng với mức độ thiệt hại khác nhau. Trong khi một số đơn vị kịp thời xử lý để bảo toàn chuỗi cung ứng lạnh, thì nhiều cửa hàng thuộc hệ thống Intermarché đã phải bỏ toàn bộ hàng hóa bên trong.
Lỗ hổng từ các thiết bị cũ
Theo Danfoss, phần lớn các thiết bị bị tấn công thuộc dòng cũ như AK-SM 800 và AK-SC 355 – những model đã ngừng hỗ trợ cập nhật phần mềm và bảo mật từ nhiều năm trước. Tuy nhiên, một số thiết bị đời mới hơn là AK-SM 800A cũng bị ảnh hưởng do đang chạy firmware lỗi thời.
CERT-FR, cơ quan ứng cứu sự cố máy tính của Chính phủ Pháp, đã đưa ra cảnh báo khẩn cấp, yêu cầu các đơn vị vận hành ngay lập tức ngắt kết nối các bộ điều khiển này khỏi internet hoặc áp dụng các biện pháp lọc truy cập nghiêm ngặt. Cơ quan này nhấn mạnh rằng việc để lộ giao diện quản trị ra internet là một hành vi vi phạm các nguyên tắc an toàn cơ bản.
Khuyến nghị từ chuyên gia
Dù hiện tại chưa có thông tin cụ thể về phương thức xâm nhập hay CVE nào được khai thác, các chuyên gia an ninh mạng khuyến cáo các doanh nghiệp cần thực hiện các bước khắc phục sự cố nghiêm ngặt:
- Hạn chế quyền truy cập mạng vào bộ điều khiển, chỉ cho phép các nhà cung cấp dịch vụ tin cậy.
- Thực hiện khôi phục cài đặt gốc (factory reset) cho thiết bị.
- Cập nhật các bản vá bảo mật mới nhất (nếu có).
- Thay đổi toàn bộ thông tin xác thực như mật khẩu quản trị.
- Kiểm tra và rà soát lại các tài khoản người dùng trên hệ thống.
- Cấu hình lại toàn bộ thiết bị theo tiêu chuẩn bảo mật mới.
Hiện tại, Văn phòng Công tố Paris đã mở cuộc điều tra về vụ việc. Cơ quan an ninh mạng quốc gia Pháp (ANSSI) cũng đang phối hợp với các đối tác châu Âu để xác minh liệu cuộc tấn công có lan rộng sang các quốc gia khác như Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ hay không.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.