

Cảnh báo: Nhiều smartphone Android giá rẻ chứa sẵn mã độc ‘Midnight Mimosa’
Các chuyên gia bảo mật phát hiện nhiều mẫu điện thoại Android giá rẻ được cài sẵn mã độc ngay từ firmware, biến thiết bị thành các node proxy dân cư và công cụ gian lận quảng...

- Giọng nữ Bắc
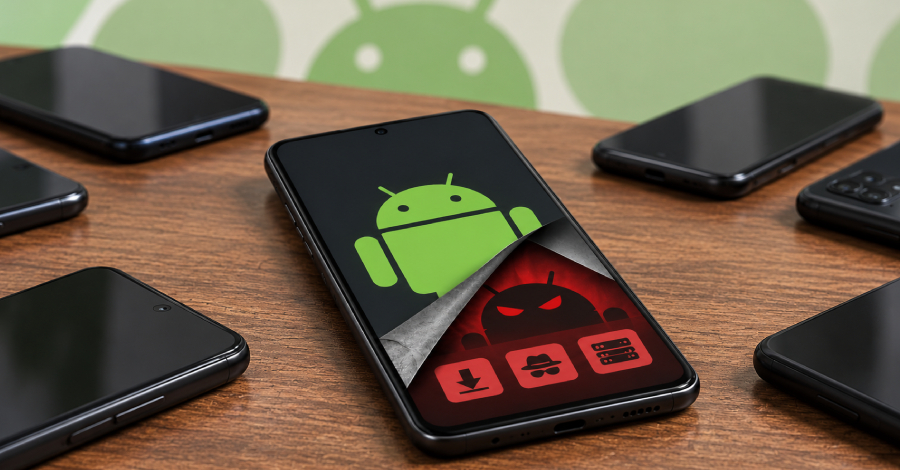
Một chiến dịch tấn công quy mô lớn nhắm vào người dùng smartphone Android giá rẻ vừa được các chuyên gia tại Bitdefender phát hiện. Mã độc này, được đặt tên là Midnight Mimosa, được cài đặt trực tiếp vào firmware của thiết bị, cho phép kẻ tấn công kiểm soát hệ thống ở mức cao nhất.
Table Of Content
Cơ chế hoạt động của Midnight Mimosa
Mã độc này hoạt động thông qua một thành phần hệ thống có tên com.android.system.lite. Với đặc quyền hệ thống (system-level privileges), nó có khả năng:
- Tự động cài đặt hoặc gỡ bỏ ứng dụng mà không cần sự cho phép của người dùng.
- Cấp quyền truy cập vào các dịch vụ trợ năng (accessibility services), SMS và thông báo.
- Tải và thực thi mã độc từ server điều khiển từ xa (C2).
- Biến thiết bị thành các node residential proxy, phục vụ cho các mạng botnet.
Theo phân tích, mã độc không trực tiếp thực hiện hành vi gian lận mà đóng vai trò là một ‘dropper’. Nó sẽ tải xuống các ứng dụng giả mạo dưới dạng công cụ tiện ích để chạy quảng cáo ẩn, từ đó tạo ra doanh thu bất hợp pháp cho kẻ tấn công.
Nguy cơ từ chuỗi cung ứng
Điều đáng lo ngại là mã độc này được tìm thấy trên các thiết bị sử dụng nền tảng MediaTek, với firmware được ký bởi các chứng chỉ liên quan đến nhà sản xuất Shenzhen Zediel Co., Ltd. Điều này cho thấy lỗ hổng nghiêm trọng trong chuỗi cung ứng thiết bị, nơi mã độc được ‘nhúng’ sẵn trước khi đến tay người dùng.
Ngoài ra, Bitdefender cũng phát hiện 13 ứng dụng trên Google Play có liên kết với hạ tầng của mã độc này, cho thấy phạm vi ảnh hưởng không chỉ dừng lại ở firmware mà còn mở rộng sang các ứng dụng bên thứ ba.
Khó khăn trong việc xử lý
Việc loại bỏ Midnight Mimosa là một thách thức lớn đối với người dùng thông thường. Do mã độc nằm trong phân vùng hệ thống (system partition), các phương pháp gỡ cài đặt thông thường không có tác dụng. Các chuyên gia khuyến cáo rằng người dùng không thể tự xử lý triệt để trừ khi can thiệp sâu vào firmware hoặc vô hiệu hóa thành phần độc hại thông qua ADB – những thao tác vốn quá phức tạp với đa số người dùng phổ thông.
Các quốc gia ghi nhận tỷ lệ lây nhiễm cao bao gồm Mexico, Brazil, cùng nhiều nước tại châu Âu và khu vực khác. Đây là lời cảnh báo đanh thép về rủi ro bảo mật khi sử dụng các thiết bị di động giá rẻ không rõ nguồn gốc hoặc từ các nhà sản xuất thiếu uy tín.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.