

Cảnh báo: 31 lỗ hổng trong MarkLogic Server, bao gồm các lỗi cho phép chiếm quyền quản trị
Progress Software vừa công bố 31 lỗ hổng bảo mật trong MarkLogic Server, trong đó có 5 lỗi nghiêm trọng cho phép kẻ tấn công leo thang đặc quyền và chiếm quyền kiểm soát hệ...

- Giọng nữ Bắc
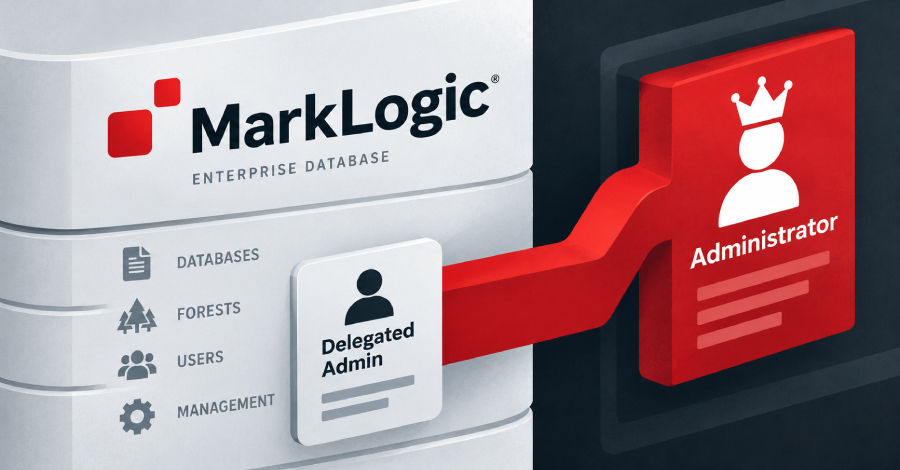
Progress Software vừa phát đi cảnh báo về 31 lỗ hổng bảo mật mới được phát hiện trong cơ sở dữ liệu MarkLogic Server. Đáng chú ý, có 5 lỗ hổng được xếp hạng nghiêm trọng, cho phép những tài khoản có đặc quyền quản lý hạn chế có thể leo thang lên quyền quản trị viên (administrator) toàn hệ thống.
Các lỗ hổng nghiêm trọng
Theo ghi nhận, các lỗ hổng này yêu cầu kẻ tấn công phải có sẵn một mức đặc quyền nhất định hoặc khả năng thực thi mã trên server. Các lỗ hổng đáng chú ý bao gồm:
- CVE-2026-85947 & CVE-2026-85948: Cho phép kẻ tấn công tạo tài khoản quản trị hoặc chiếm quyền kiểm soát thông qua lỗi XQuery injection trong các API quản lý cũ.
- CVE-2026-85955: Lợi dụng quyền thực thi truy vấn để chạy mã phía server với đặc quyền cao hơn.
- CVE-2026-85956: Cho phép quản trị viên cơ sở dữ liệu được ủy quyền thực hiện sao lưu hoặc khôi phục dữ liệu trái phép ngoài phạm vi cho phép.
Ngoài ra, danh sách 31 lỗ hổng còn bao gồm các lỗi liên quan đến xác thực SAML, OAuth, cấu hình Kerberos, và các rủi ro bảo mật trên môi trường cloud (Azure, AWS). Một số lỗi còn cho phép rò rỉ thông tin nhạy cảm như secret keys vào file log chẩn đoán.
Khuyến nghị cập nhật
Progress đã phát hành bản vá từ ngày 10/9 trong các phiên bản MarkLogic 11.3.7 và 12.1.0. Người dùng được khuyến cáo:
- Nâng cấp ngay lập tức lên phiên bản 11.3.7 (đối với dòng LTS) hoặc 12.1.0 (đối với dòng innovation).
- Lưu ý rằng các bản vá trước đó (11.3.6 và 12.0.3) không bao gồm các bản sửa lỗi cho đợt công bố này.
- Kiểm tra lại các phân quyền (privileges) đã cấp cho các tài khoản quản trị viên được ủy quyền trước khi thực hiện nâng cấp.
Do đây là đợt công bố lỗ hổng lớn thứ hai trong vòng chưa đầy 3 tháng, các tổ chức đang sử dụng MarkLogic cần đặc biệt chú trọng việc rà soát cấu hình. Hiện tại, chưa có giải pháp thay thế (workaround) nào cho những khách hàng chưa thể nâng cấp ngay lập tức. Người dùng nên tham khảo kỹ tài liệu upgrade notes để tránh các xung đột về tính năng hoặc lỗi tương thích sau khi cập nhật.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.